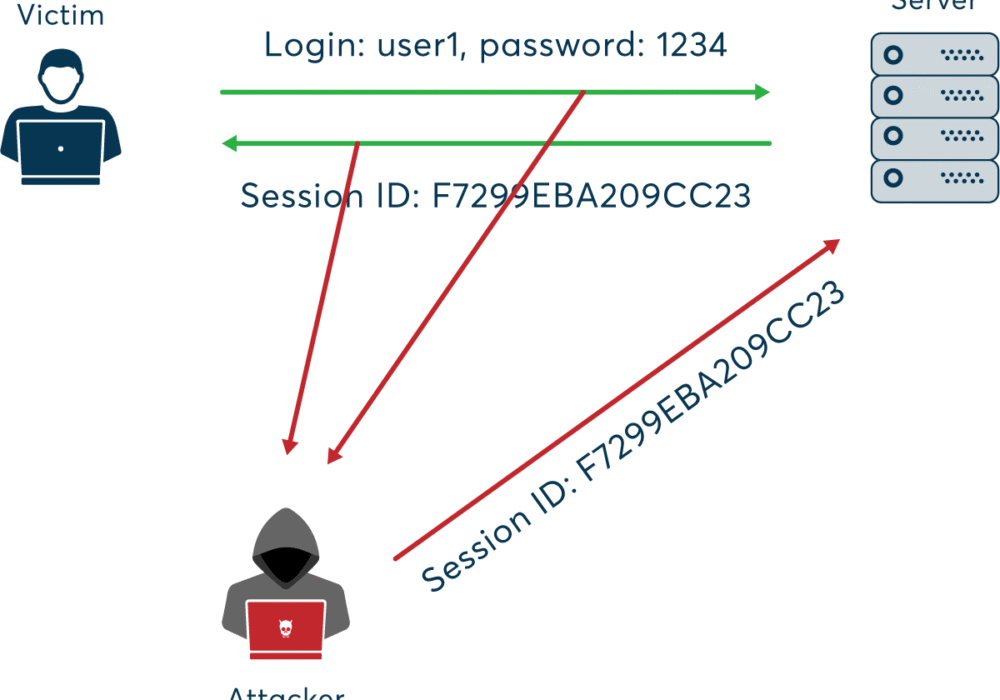
Un ataque de secuestro de sesión ocurre cuando un atacante toma el control de la sesión de un usuario . Una sesión normal comienza cuando inicias sesión en un servicio, por ejemplo, tu aplicación bancaria, y termina cuando cierras sesión. El ataque de secuestro de sesión se basa en el conocimiento que el atacante tiene de tu cookie de sesión, por lo que también se denomina "secuestro de cookie" o "secuestramiento de cookie". Aunque cualquier sesión de computadora puede ser secuestrada, el secuestro de sesión se aplica con mayor frecuencia a las sesiones del navegador y las aplicaciones web. En la mayoría de los casos, cuando inicias sesión en una aplicación web, el servidor establece una cookie de sesión temporal en tu navegador para recordar que has iniciado sesión y estás autenticado. HTTP es un protocolo sin estado y las cookies de sesión adjuntas a cada encabezado HTTP son la forma más común para que el servidor identifique tu navegador o tu sesión actual.
Para secuestrar una sesión, un atacante necesita conocer o predecir el ID de sesión de la víctima. Esto se puede obtener robando la cookie de sesión o persuadiendo al usuario para que haga clic en un enlace malicioso que contiene un ID de sesión preparado. En ambos casos, tras autenticarse el usuario en el servidor, el atacante puede secuestrar la sesión utilizando el mismo ID de sesión para su propia sesión del navegador. Engañando así al servidor, este trata la conexión del atacante como la sesión válida y autorizada del usuario original.
Fuente: NetSparker
Lecturas adicionales:
Términos relacionados:
La mejor manera de protegerse contra un ataque de secuestro de sesión es educar a sus empleados y personal sobre los riesgos que implica el uso diario de Internet y cómo pueden reducir la probabilidad de una brecha de seguridad. Estos ataques pueden ser provocados por un usuario que hace clic en un enlace de phishing o abre un archivo adjunto que permite al hacker obtener información sobre la conexión de su navegador. Al educar a los empleados sobre los peligros del phishing, junto con el uso de los módulos de Phish Testing de CyberHoot, puede reducir significativamente la probabilidad de que usted o su empresa sean víctimas de un ataque de este tipo.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.