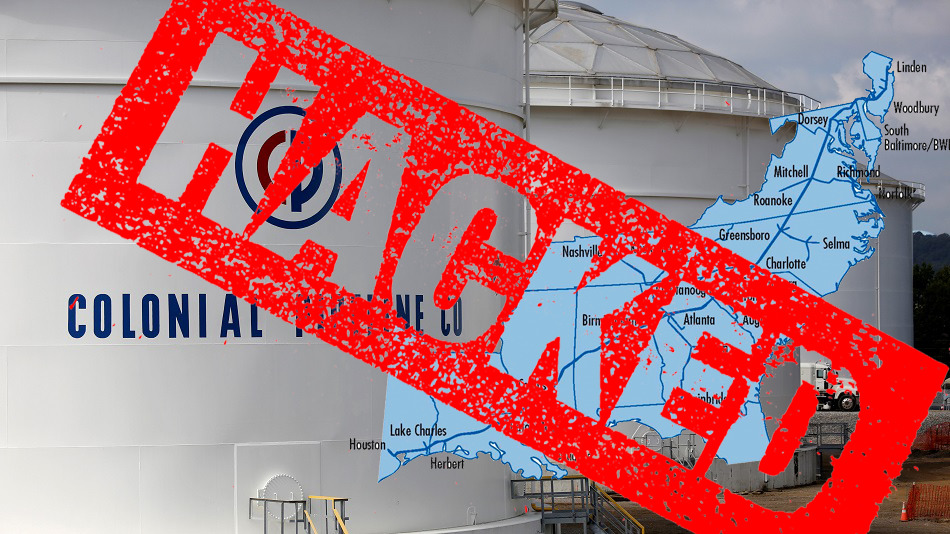
El oleoducto Colonial Pipeline, el más grande de Estados Unidos, suspendió sus operaciones debido a un ataque de ransomware . Colonial Pipeline transporta el 45% del combustible que se consume en la costa este de Estados Unidos, desde Texas hasta el área de la bahía de Nueva York. La compañía emitió un comunicado el 7 de mayo de 2021, en el que afirmaba haber sido víctima de un ciberataque.
Desde entonces, hemos determinado que este incidente está relacionado con ransomware. En respuesta, desactivamos proactivamente ciertos sistemas para contener la amenaza, lo que ha paralizado temporalmente todas las operaciones del oleoducto y ha afectado a algunos de nuestros sistemas informáticos.
Según Bloomberg y The Wall Street Journal , expertos en respuesta a incidentes de ciberseguridad de FireEye están colaborando en la investigación, y han vinculado el ataque a una variante de ransomware llamada DarkSide.
DarkSide inició su organización de ciberdelincuencia en agosto de 2020 y ya ha publicado datos robados de más de 40 víctimas hasta la fecha (mayo de 2021). No está claro cuánto dinero exigen los atacantes ni si Colonial Pipeline pagó a los hackers. Sin embargo, un informe de Bloomberg alegó que los ciberdelincuentes responsables del ataque robaron 100 GB de datos de su red. Como referencia, Travelex, una casa de cambio de divisas con sede en Londres, pagó 2.3 millones de dólares para "desbloquear" solo 5 GB de datos . Dado que a la plataforma le faltan 100 GB de datos, se puede calcular cuánto podrían estar pidiendo los hackers a Colonial (entre 40 y 50 millones de dólares). Quizás Colonial no pueda pagar el rescate porque el Departamento del Tesoro ilegalizó los pagos de rescate con bitcoins el otoño pasado. Si este ransomware solo cifró los datos de Colonial, la empresa estaría inactiva durante unos días mientras restauraba sus copias de seguridad. Sin embargo, parece que la organización Darkside también amenaza con revelar a Internet información que, según se presume, es sensible y perjudicial.
Los ciberataques dirigidos a servicios públicos e infraestructuras críticas han experimentado un aumento considerable en los últimos años. Un problema de esta tendencia es que las nuevas variantes de ransomware no solo cifran los datos de la víctima, sino que también extraen la información y la publican si no se paga el rescate. Este tipo de ransomware se denomina « leakware ». CyberHoot lleva tiempo siguiendo esta tendencia , y Maze Ransomware comenzó a utilizar esta nueva estrategia hace más de un año.
Según datos recopilados por Check Point y HackerNews , los ciberataques dirigidos a las empresas de servicios públicos estadounidenses aumentaron un 50% de media semanal en 2021, pasando de 171 a principios de marzo a 260 a finales de abril.
El ransomware ha captado la atención tanto de la Casa Blanca como de la industria. Un grupo de trabajo sobre ransomware (RTF, por sus siglas en inglés) , creado recientemente, reúne a entidades públicas y privadas para buscar soluciones a esta epidemia. El RTF está compuesto por expertos en ciberseguridad de alto nivel que ayudan a las empresas a combatir el ransomware de forma proactiva. Si bien ya se han realizado esfuerzos para combatirlo, el objetivo principal del grupo de trabajo es reducir la frecuencia y el impacto de estos ataques. Mientras el RTF realiza su labor, su empresa no puede esperar una solución milagrosa. Existen medidas que debe tomar para mejorar su seguridad y reducir la probabilidad de ser víctima de ataques de ransomware como Colonial.
Un programa sólido de ciberseguridad incluye muchas otras medidas de protección, como la evaluación de riesgos , la creación de un marco de gestión de riesgos y diversas protecciones técnicas. Descubra todo sobre estas medidas y comience a desarrollar su plan integral de ciberseguridad en CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Fuentes:
Lecturas adicionales:
El Tesoro de EE. UU. prohíbe los pagos de ransomware
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

