Hackers norcoreanos se hacen pasar por autónomos informáticos

24 de mayo de 2022 | Blog, Fija Hackers norcoreanos se hacen pasar por autónomos informáticos


trabajadores autónomos de Corea del Norte

Crea hábitos, no miedos, con CyberHoot, la empresa de refuerzo positivo.


Iniciar gratis

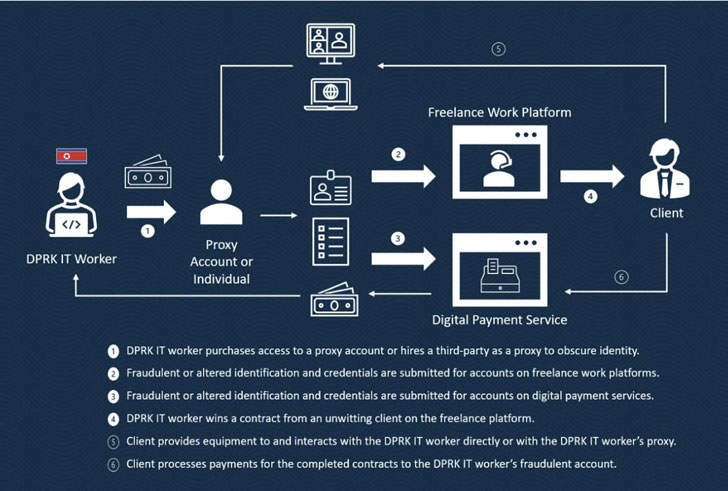
Según un comunicado conjunto del Departamento de Estado de EE. UU., el Departamento del Tesoro y la Oficina Federal de Investigación (FBI), desarrolladores de software y aplicaciones móviles altamente cualificados de la República Popular Democrática de Corea (RPDC) se hacen pasar por "ciudadanos no RPDC" con la esperanza de conseguir empleo como autónomos en un intento de facilitar las intrusiones cibernéticas maliciosas del régimen.

Los objetivos incluyen empresas financieras, de salud, de redes sociales, deportivas, de entretenimiento y de estilo de vida ubicadas en América del Norte, Europa y el este de Asia, y la mayoría de los trabajadores enviados se encuentran en China, Rusia, África y el sudeste de Asia.

¿Cuál es su objetivo?

El objetivo, advierten las agencias estadounidenses, es generar un flujo constante de ingresos que eluda las sanciones internacionales impuestas al país y contribuya a sus prioridades económicas y de seguridad, incluido el desarrollo de misiles nucleares y balísticos. El aviso señala que el gobierno norcoreano retiene hasta el 90 % de los salarios de los trabajadores en el extranjero, lo que genera cientos de millones de dólares en ingresos anuales para el gobierno.

Algunos de los principales sectores donde trabajan profesionales de TI de la RPDC son el desarrollo de software, las plataformas de criptomonedas, la animación gráfica, los juegos de azar en línea, los juegos para móviles, los sitios de citas, la inteligencia artificial (IA) , las aplicaciones de realidad virtual, el desarrollo de hardware y firmware, el software de reconocimiento biométrico y la gestión de bases de datos. También se sabe que estos trabajadores participan en proyectos relacionados con criptomonedas, lo que refleja el interés constante del país en esta tecnología y su historial de ataques dirigidos al sector financiero.

Además, se dice que abusan del acceso privilegiado obtenido como contratistas para proporcionar apoyo logístico a grupos patrocinados por el estado de Corea del Norte, compartir el acceso a infraestructura virtual, facilitar la venta de datos robados y ayudar en el lavado de dinero y las transferencias de moneda virtual.

trabajadores autónomos de Corea del Norte

Señales de alerta (Red Flags)

Puede que creas que estás contratando a alguien de Corea del Sur para que ayude a tu empresa con proyectos relacionados con TI, pero estos trabajadores informáticos de la RPDC ocultarán deliberadamente su identidad, ubicación y nacionalidad en línea mediante el uso de redes privadas virtuales (VPN). Algunas señales de alerta que podrían indicar la participación de trabajadores informáticos de la RPDC son:

  • Múltiples inicios de sesión en una cuenta desde varias direcciones IP en un período corto
  • Iniciar sesión en varias cuentas en la misma plataforma desde una dirección IP
  • Ha iniciado sesión en cuentas de forma continua durante uno o más días a la vez
  • El uso del sitio web de puertos como el 3389 que están asociados con el software de uso compartido de escritorio remoto
  • Uso de cuentas de clientes fraudulentas en plataformas de trabajo freelance para mejorar las calificaciones de las cuentas de desarrollador
  • Varias cuentas de desarrollador que reciben altas calificaciones de una cuenta de cliente en poco tiempo
  • Transferencias frecuentes de dinero a través de plataformas de pago a cuentas bancarias con sede en China, y
  • Buscando pago en moneda virtual

¿Cómo puedes evitar estos escenarios?

Es importante realizar la debida diligencia si contrata a freelancers, especialmente si afirman ser de Corea del Sur o de una zona geográfica similar. Tenga en cuenta lo siguiente al contratar contratistas para su negocio.

  • Contrata a alguien que conozcas: Si conoce a alguien local en su empresa o dentro de la región en la que opera o alguien que pueda respaldar al contratista que está contratando, es una buena idea tener conocimiento de primera mano de sus subcontratistas.
  • Entrevista en Persona o virtualmente vía Conferencia Web: MEn cualquier caso, una entrevista presencial o virtual puede ayudarte a determinar la legitimidad de un candidato. No contrates a alguien a quien no conoces, ni siquiera virtualmente.
  • Revisión de antecedentesHay empresas especializadas en verificación de antecedentes internacionales. Antes de ofrecer un trabajo, verifique siempre su situación financiera, antecedentes penales y títulos académicos.
  • Revisar perfiles de trabajo:No te limites a revisar las descripciones anteriores de los trabajos realizados en plataformas de trabajo freelance, contacta al menos a uno de sus empleadores anteriores para validar la calidad de su trabajo y la legitimidad de la publicación.
  • Conclusión Confía en tu intuición. Si algo te parece extraño al contratar a un trabajador remoto de una plataforma freelance, sé precavido y busca a alguien que sepas que es bueno, confiable y capaz. Hoy en día, nunca se es demasiado precavido al trabajar a distancia desde cualquier lugar (incluida la RPDC).

Además de estas cosas a tener en cuenta, hay formas adicionales de garantizar la privacidad y la seguridad, que se enumeran a continuación. 

Recomendaciones mínimas esenciales de ciberseguridad de CyberHoot

Las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.

  1. Gestione a sus empleados con políticas y procedimientos. Necesita, como mínimo, una política de contraseñas, una política de uso aceptable, una política de gestión de la información y un programa de seguridad de la información (WISP) por escrito.
  2. Capacite a los empleados sobre cómo detectar y evitar ataques de phishingAdopte un sistema de gestión del aprendizaje como CyberHoot para enseñar a los empleados las habilidades que necesitan para ser más seguros, productivos y confiados.
  3. Practica la detección de phishing con simulaciones reales. HootPhish les informa a los empleados desde el principio que se trata de un ejercicio de capacitación, les explica cada señal de alerta y los recompensa por detectarla. Sin trucos ni vergüenza.
  4. Implementar tecnología de ciberseguridad crítica que incluya autenticación de dos factores en todas las cuentas críticas. Habilite el filtrado de spam, valide las copias de seguridad e implemente la protección DNS. antivirusy anti-malware en todos sus puntos finales.
  5. En la era moderna del trabajo desde casa, asegúrese de administrar los dispositivos personales que se conectan a su red validando su seguridad (parches, antivirus, protección de DNS) o prohibiendo su uso por completo.
  6. Si no ha realizado una evaluación de riesgos por parte de un tercero en los últimos dos años, debería hacerlo ahora. Establecer un marco de gestión de riesgos en su organización es fundamental para abordar los riesgos más graves con el tiempo y el dinero limitados disponibles.
  7. Contrate un seguro cibernético para protegerse en caso de una falla catastrófica. El seguro cibernético no es diferente a un seguro de auto, incendio, inundación o vida. Está ahí cuando más lo necesita.

Cada una de estas recomendaciones, excepto el seguro cibernético, está integrada en el producto y los servicios virtuales de Director de Seguridad de la Información (CIO) de CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.

Fuente: 

ElHackerNoticias

Recursos adicionales: 

Término de biblioteca cibernética de guerra cibernética

Hackers del Estado-nación: término de biblioteca

Últimos Blogs

Manténgase actualizado con lo último información de seguridad

Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Controles de velocidad vs. Descuentos para conductores seguros: Por qué las recompensas fomentan mejores hábitos de seguridad

Controles de velocidad vs. Descuentos para conductores seguros: Por qué las recompensas fomentan mejores hábitos de seguridad

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...

LEER MÁS

Aviso de CyberHoot: Microsoft Outlook no funciona. Tu buen juicio no.

Aviso de CyberHoot: Microsoft Outlook no funciona. Tu buen juicio no.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...

LEER MÁS

Extensiones maliciosas del navegador: Cómo mantener limpio tu navegador

Extensiones maliciosas del navegador: Cómo mantener limpio tu navegador

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...

LEER MÁS