Clientes de más de 300 restaurantes sufrieron el robo de datos de sus tarjetas de pago mediante campañas de clonación de tarjetas dirigidas a tres plataformas de pedidos en línea. Los programas de clonación de tarjetas, también conocidos como malware Magecart , suelen ser códigos JavaScript que recopilan los datos de las tarjetas de crédito cuando los compradores en línea los introducen en la página de pago.
El ataque fue descubierto por la herramienta de detección de amenazas de Recorded Future , que identificó dos campañas de Magecart que inyectaban código malicioso en los portales de pedidos en línea de MenuDrive , Harbortouch e InTouchPOS . Como resultado, se robaron 50 000 tarjetas de pago, que se ofrecen a la venta en varios mercados de la Dark Web .
En estas plataformas, el web skimmer se inyectó en las páginas web del restaurante y su subdominio asignado en la plataforma del servicio de pago en línea.
El malware implementado para MenuDrive utilizaba dos scripts: uno para robar los datos de la tarjeta de pago y otro para recopilar el nombre, el correo electrónico y el número de teléfono del titular. Esto se hacía asociándose al evento "onmousedown" y respondiendo a los clics en varios botones durante la creación de la cuenta y el proceso de pago.
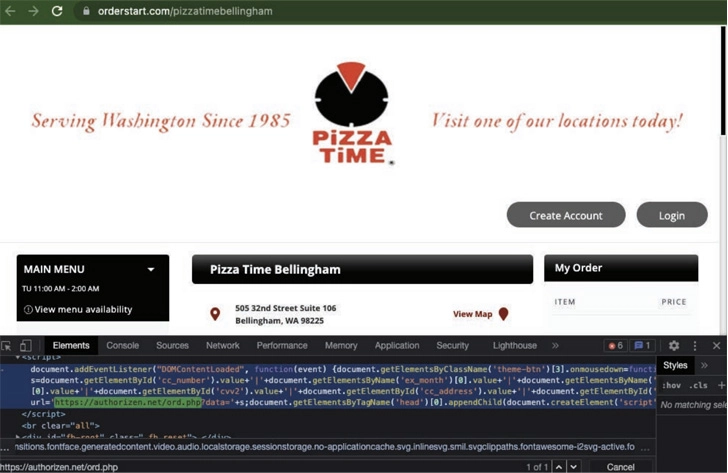
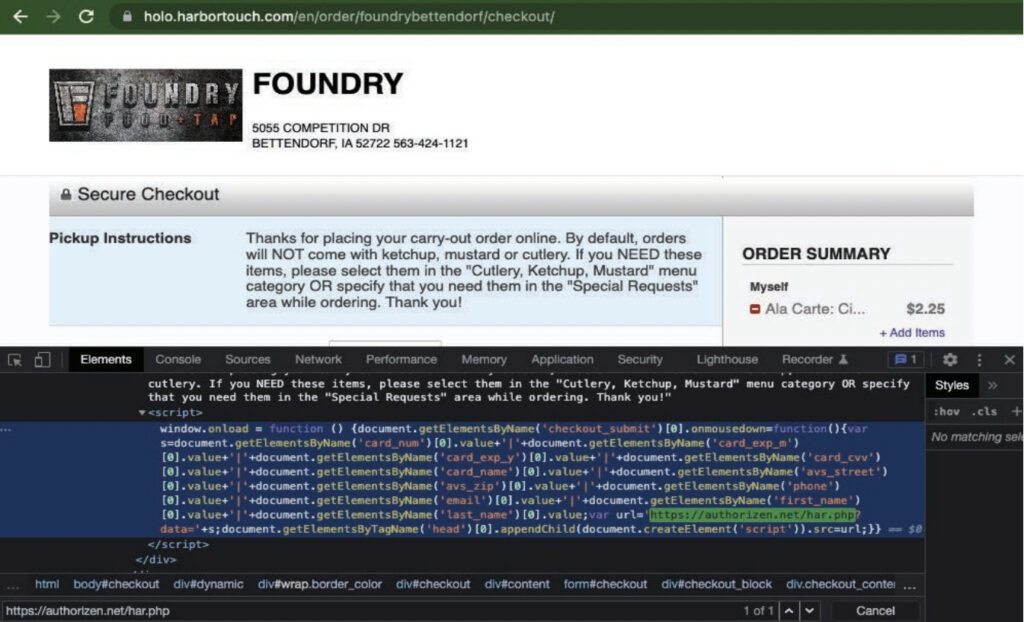
En Harbortouch, el programa espía inyectado utilizó un único script para robar toda la información de identificación personal (PII) y los datos de las tarjetas de pago.
La campaña dirigida a InTouchPOS comenzó el 12 de noviembre de 2021, pero la mayoría de las inyecciones de skimmer en las páginas web ocurrieron mucho más tarde, en enero de 2022.
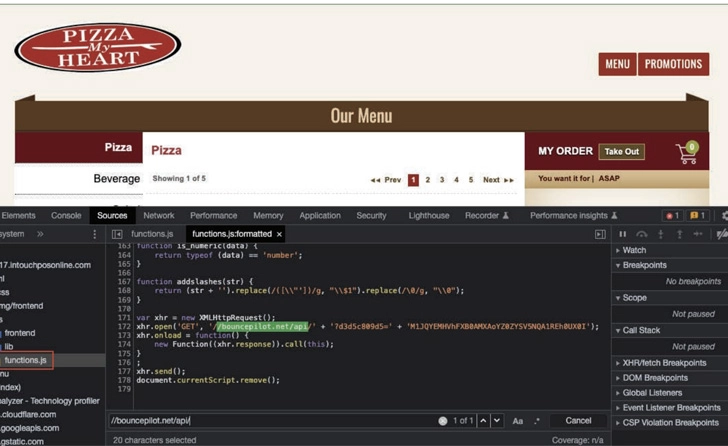
Según un informe de Recorded Future, el programa espía y los elementos que lo caracterizan (nombres variables, estructura, ofuscación y esquemas de cifrado) lo vinculan con campañas anteriores que aún están en curso. En este caso, el programa espía no roba los datos del sitio web, sino que superpone un formulario de pago falso a los usuarios que están listos para completar el proceso de compra con tarjeta de crédito.
Lamentablemente, estos ataques continúan y es probable que el número de clientes de restaurantes afectados aumente. No es una solución fácil para estas empresas, pero sin duda es algo en lo que están trabajando actualmente.
Si su restaurante utiliza uno de estos sistemas, le recomendamos buscar una alternativa de inmediato para reducir la probabilidad de que su negocio sea víctima de este ataque. Hasta que se implementen los parches y se arreglen sus sistemas, seguirá siendo vulnerable a ataques maliciosos. Hasta entonces, estas son las medidas que su empresa puede tomar para reducir la probabilidad de ser víctima de una campaña de hacking.
Al seleccionar un nuevo proveedor para su sistema de pago POS, asegúrese de que esté implementando las siguientes medidas de seguridad:
Las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Cada una de estas recomendaciones, excepto el seguro cibernético, está integrada en el producto y los servicios virtuales de Director de Seguridad de la Información (CIO) de CyberHoot. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, continúe aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Incluso antes de que Claude Code hiciera...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.