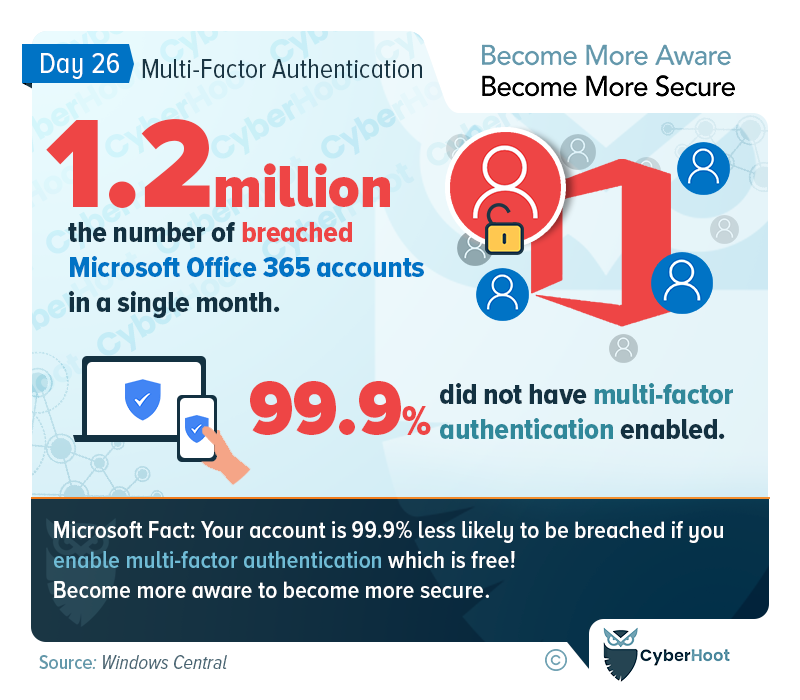
Μήνας Ευαισθητοποίησης για την Κυβερνοασφάλεια – Πολυπαραγοντική (γνωστή και ως Διπαραγοντική) Επαλήθευση

26 Οκτωβρίου 2022 | Blog Μήνας Ευαισθητοποίησης για την Κυβερνοασφάλεια – Πολυπαραγοντική (γνωστή και ως Διπαραγοντική) Επαλήθευση

Το 2FA ή MFA προστατεύει τους ηλεκτρονικούς λογαριασμούς

Μάθετε τη Δύναμη και την Προστασία του MFA/2FA

Μερικές φορές στη ζωή, συναντάς ένα Life Hack που σε αφήνει άναυδο με το πόσο εύκολο είναι και γιατί δεν το έχω υιοθετήσει ή χρησιμοποιήσει μέχρι τώρα; Το MFA ή 2FA είναι ένα τέτοιο Life Hack για την κυβερνοασφάλεια που όλοι πρέπει να μάθουν και να υιοθετήσουν για όλους τους online λογαριασμούς τους. Το MFA ή 2FA είναι η χρήση ενός δεύτερου παράγοντα εκτός από τον κωδικό πρόσβασής σας, για να ταυτοποιηθείτε σε μια εφαρμογή SaaS. Αποτρέπει τους χάκερ από το να κλέψουν τους λογαριασμούς μας όταν κατέχουν τους κωδικούς πρόσβασής μας μέσω παραβίασης κάποιου ιστότοπου τρίτου μέρους.

Εκτός από το MFA/2FA, θα πρέπει επίσης να υιοθετήσετε έναν διαχειριστή κωδικών πρόσβασης το συντομότερο δυνατό. Αυτό είναι ένα δεύτερο Life Hack που θα χαρείτε που υιοθετήσατε λίγες μόνο εβδομάδες αφότου μάθατε πώς να χρησιμοποιείτε αυτά τα δύο εργαλεία. Μηνύματα για το σπίτι: Υιοθετήστε το MFA / 2FA και έναν Διαχειριστή κωδικών πρόσβασης το συντομότερο δυνατό για να προστατευτείτε στο διαδίκτυο. Θα χαρείτε πολύ που το κάνατε!

Επίσης, σκεφτείτε να εγγραφείτε στο CyberHoot και να εφαρμόσετε τις βέλτιστες πρακτικές που παρουσιάζονται παρακάτω.

Βέλτιστες πρακτικές CyberHoot:
  1. Εκπαιδεύστε τους υπαλλήλους σας σχετικά με τις συνηθισμένες επιθέσεις που υπάρχουν. Από αδύναμους κωδικούς πρόσβασης και διαχειριστές κωδικών πρόσβασης, στη σημασία του επαλήθευση πολλών παραγόντων και πώς να επιθέσεις spot phishingΗ ευαισθητοποίηση είναι το κλειδί για την υπεράσπιση της επιχείρησής σας.
  2. Διοικήστε τους υπαλλήλους σας με πολιτικές ασφάλειας στον κυβερνοχώρο συμπεριλαμβανομένων Αποδεκτής Χρήσης, Κωδικού Πρόσβασης, Χειρισμού Πληροφοριών και Γραπτής Πολιτικής Ασφάλειας Πληροφοριών.
  3. Καθιέρωση διαδικασιών βέλτιστων πρακτικών στον κυβερνοχώρο, όπως μια Διαδικασία Διαχείρισης Ειδοποιήσεων για Ευπάθειες (ΞΕΛΟΓΙΑΖΩ) και μια Διαδικασία Διαχείρισης Περιστατικών Κυβερνοασφάλειας (CIMP) για να καθοδηγήσει και να απαιτήσει δράση σε περίπτωση έκτακτης ανάγκης. Στη συνέχεια, προχωρήστε στις διαδικασίες ένταξης και αποδέσμευσης, στις διαδικασίες διαχείρισης SaaS και στη διαχείριση κινδύνων τρίτων.
  4. Καθιέρωση ισχυρών τεχνικών προστασιών, συμπεριλαμβανομένων: α firewall, προστασίας από ιούς, anti-malware, το spam, έλεγχος ταυτότητας πολλαπλών παραγόντων σε όλους τους κρίσιμους λογαριασμούς, Ενεργοποίηση πλήρης κρυπτογράφηση δίσκου, να διαχειρίζεστε τα κλειδιά προσεκτικά και, το πιο σημαντικό, να υιοθετείτε, να εκπαιδεύετε και να απαιτείτε από όλους τους υπαλλήλους να χρησιμοποιούν ένα το Password Manager.
  5. Δοκιμάστε τους υπαλλήλους σας για το πώς να εντοπίζουν και να αποφεύγουν επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing). Η CyberHoot κυκλοφόρησε μια πρωτοποριακή μέθοδο ελέγχου ηλεκτρονικού "ψαρέματος" (phishing), η οποία καλύπτει τα κενά στις γνώσεις των υπαλλήλων σας χωρίς να τους τιμωρεί για την αποτυχία. Αντίθετα, τους ανταμείβουμε για την επιτυχία. Περισσότερες πληροφορίες είναι διαθέσιμες. εδώ.
  6. Δημιουργήστε αντίγραφα ασφαλείας των δεδομένων σας ακολουθώντας τις οδηγίες μας Μεθοδολογία δημιουργίας αντιγράφων ασφαλείας 3-2-1 για να διασφαλίσετε ότι μπορείτε να ανακτήσετε την επιχείρησή σας από ένα συμβάν κυβερνοασφάλειας.
  7. Στη σύγχρονη εποχή της εργασίας από το σπίτι, βεβαιωθείτε ότι διαχειρίζεστε τις προσωπικές συσκευές που συνδέονται στο δίκτυό σας επικυρώνοντας την ασφάλειά τους (επιδιόρθωση, antivirus, Προστασία DNS) ή απαγορεύοντας πλήρως τη χρήση τους.
  8. Αν δεν είχατε ένα εκτίμηση του κινδύνου από τρίτο μέρος τα τελευταία 3 χρόνια, θα πρέπει να έχετε ένα τώρα. Η δημιουργία ενός πλαισίου διαχείρισης κινδύνων στον οργανισμό σας είναι κρίσιμη για την αντιμετώπιση των πιο σοβαρών κινδύνων σας με τον πεπερασμένο χρόνο και τα χρήματά σας.
  9. Αγορά Κυβερνοασφάλιση για να σας προστατεύσει σε μια καταστροφική κατάσταση βλάβης. Η ασφάλεια στον κυβερνοχώρο δεν διαφέρει από την ασφάλεια αυτοκινήτου, πυρκαγιάς, πλημμύρας ή ζωής. Είναι εκεί όταν τη χρειάζεστε περισσότερο.

Η CyberHoot πιστεύει ότι για πολλές μικρές και μεσαίες επιχειρήσεις και MSPs, μπορείτε να βελτιώσετε σημαντικά την άμυνά σας και τις πιθανότητες να μην γίνετε ξανά θύμα κυβερνοεπίθεσης, εάν ακολουθήσετε τις παραπάνω συμβουλές.

Ελπίζουμε να απολαμβάνετε τον Μήνα Ευαισθητοποίησης για την Κυβερνοασφάλεια (CAM). Επισκεφθείτε ή εγγραφείτε στις σελίδες του CyberHoot στο Facebook , το LinkedIn ή το Twitter για να λαμβάνετε καθημερινές ενημερώσεις καθ' όλη τη διάρκεια του μήνα.

CyberHoot σχετικά με τη σημασία του πολυπαραγοντικού ελέγχου ταυτότητας

Ασφαλίστε την επιχείρησή σας με το CyberHoot σήμερα!!!


Εγγραφείτε τώρα

Τελευταία Blogs

Μείνετε ενημερωμένοι με τις τελευταίες εξελίξεις πληροφορίες ασφαλείας

Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Ηλεκτρονικό ψάρεμα (phishing) συγκατάθεσης OAuth: Προστατέψτε τα δικαιώματά σας, όχι μόνο τον κωδικό πρόσβασής σας

Ηλεκτρονικό ψάρεμα (phishing) συγκατάθεσης OAuth: Προστατέψτε τα δικαιώματά σας, όχι μόνο τον κωδικό πρόσβασής σας

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...

Διαβάστε περισσότερα

Ψεύτικοι εγκαταστάτες λογισμικού απενεργοποιούν το Windows Update

Ψεύτικοι εγκαταστάτες λογισμικού απενεργοποιούν το Windows Update

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Θυμάμαι τις πρώτες μέρες του...

Διαβάστε περισσότερα

Όταν σας καλέσει πίσω η «Υποστήριξη Apple», κλείστε το τηλέφωνο

Όταν σας καλέσει πίσω η «Υποστήριξη Apple», κλείστε το τηλέφωνο

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Το ιστολόγιο αυτής της εβδομάδας έχει...

Διαβάστε περισσότερα

