SQL-Slammer-Virus (Vorbote der Dinge, die da kommen)

12. Februar 2020 | Cybrary SQL-Slammer-Virus (Vorbote der Dinge, die da kommen)

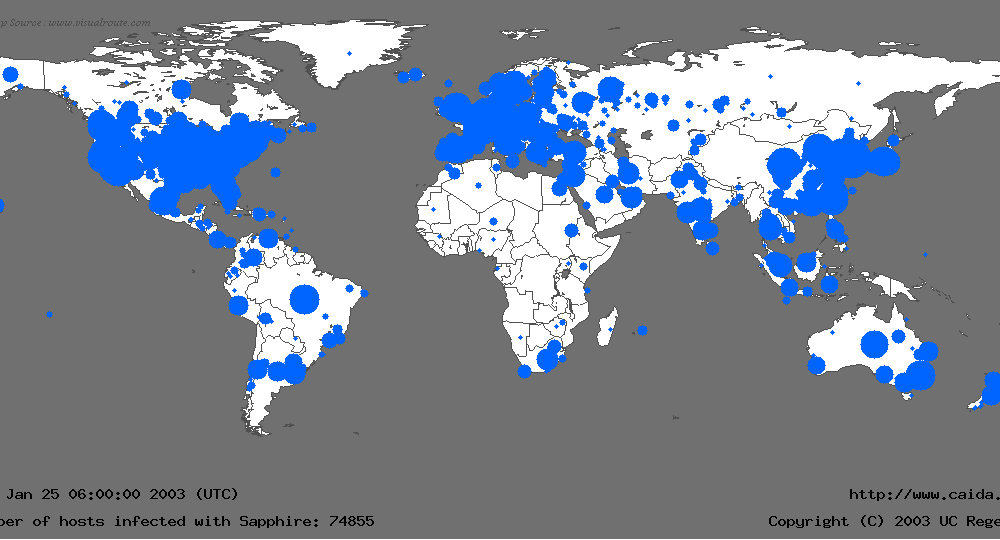
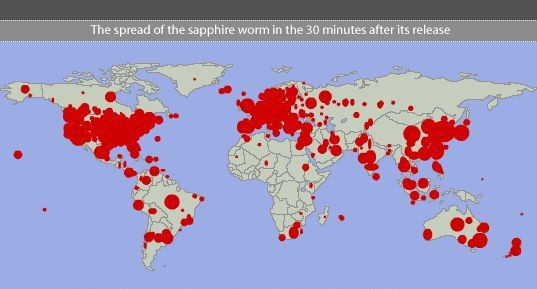
SQL Slammer Spread 30 Minuten

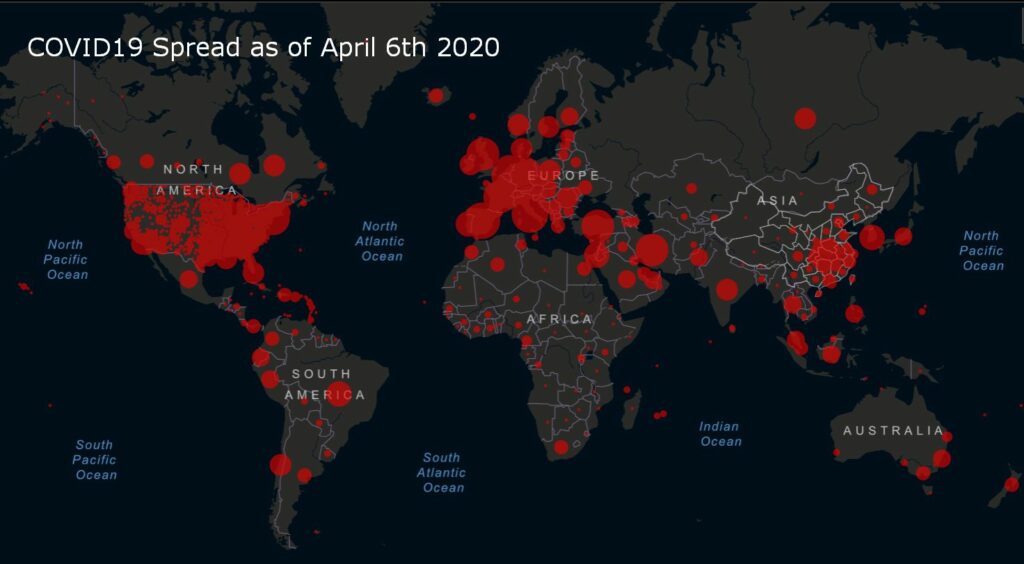
Coronavirus-Ausbreitung seit über 90 Tagen

Der SQL-Slammer-Virus, auch bekannt als Sapphire-Virus, ist eine Schadsoftware in Form eines Wurms , der im Jahr 2003 zahlreiche Internet-Hosts mit einem Denial-of-Service- Angriff lahmlegte und Tausende von Netzwerkausfällen verursachte sowie den Internetverkehr drastisch verlangsamte. Der Wurm verbreitete sich rasant und infizierte die meisten seiner 75,000 Opfer innerhalb von zehn Minuten. Er nutzte eine Sicherheitslücke im Microsoft SQL Server aus.

Ähnlichkeiten zwischen Computer- und biologischen Viren?

Soziale Isolation ist die Lösung des Jahres 2020, um die Kurve der Coronavirus-Infektionen abzuflachen. Um die Ausbreitung von SQL Slammer zu verhindern, war 2003 eine Netzwerkisolation (Blockierung von TCP 1434 – dem SQL-Kommunikationsport) erforderlich. Wie die COVID-ähnliche Karte von 2003 zeigt, konnte die Netzwerkisolation aufgrund der Geschwindigkeit von Computerinfektionen jedoch nicht schnell genug implementiert werden, um die Ausbreitung von SQL Slammer zu stoppen. Ob die Welt genug gelernt hat, um schnell genug soziale Isolation zu implementieren, um die Ausbreitung von COVID19 zu verlangsamen und zu stoppen, bleibt abzuwarten.

Verwandte Themen : ILOVEYOU-Virus , Coronavirus-Warnung

Quelle: Studie der NC State University

WAS BEDEUTET DAS FÜR MICH ALS KMU-INHABER?

Der SQL-Slammer-Wurm verursacht Unternehmen Schäden in Höhe von schätzungsweise 750 Millionen bis über einer Milliarde US-Dollar. Die Risiken ließen sich jedoch leicht vermeiden, wenn die Unternehmen ihre Systeme gepatcht hätten. Stellen Sie daher als Unternehmer sicher, dass das Cybersicherheitsprogramm Ihres Unternehmens die folgenden Schutzmaßnahmen umfasst:

  1. Patchen Sie Ihre Systeme, um kritische Schwachstellen zu beheben. Dieser Wurm konnte nur Computer kompromittieren, die seit über sechs Monaten nicht mehr gepatcht wurden!
  2. Isolieren Sie Ihre kritischen Systeme durch Netzwerksegmentierung und Portisolierung. SQL Slammer ist in so viele Netzwerke eingedrungen, weil TCP 1434 zwischen den Netzwerken unnötig geöffnet war. Wäre der Port geschlossen oder isoliert gewesen, hätte sich der Virus nicht verbreitet.
  3. Schulen Sie Ihre Mitarbeiter mit einem umfassenden Cybersicherheitsprogramm. Bringen Sie ihnen bei, wie sie E-Mail-Phishing-Angriffe, Social Engineering und andere Hackerangriffe erkennen und vermeiden können.
  4. Legen Sie für Ihre Mitarbeiter Richtlinien fest, beispielsweise zum Umgang mit Informationen, zur akzeptablen Computernutzung und zu Passwörtern.
  5. Lassen Sie eine Risikobewertung für Ihr Unternehmen durchführen, um die potenziellen Bedrohungen und Schwachstellen zu verstehen. Erstellen Sie anschließend basierend auf Ihrem Budget einen Sanierungsplan, um Ihre Risiken auf ein akzeptables Niveau zu reduzieren.
  6. Testen Sie Ihre Mitarbeiter stichprobenartig mit Phishing-Angriffen, um sicherzustellen, dass sie auf diese Bedrohung achten.
  7. Stellen Sie sicher, dass Sie über technische Schutzmaßnahmen verfügen, die Sie schützen, wenn Ihre Schulung und Governance versagen. Virenschutz, Spam-Filterung, Entfernen der Administratorrechte für Ihre Windows-Desktops und Bereitstellung eines Passwort-Managers.

Bei diesen sieben Maßnahmen handelt es sich um umfassende Verteidigungsstrategien zur Cybersicherheit zur Senkung Ihres Risikos.

Um mehr über den SQL-Slammer-Virus zu erfahren, sehen Sie sich bitte dieses kurze Video an:

https://www.youtube.com/watch?v=HH2_m4BqJZo

Sichern Sie Ihr Unternehmen noch heute mit CyberHoot!!!


Jetzt anmelden

Neueste Blogs

Bleiben Sie auf dem Laufenden mit den neuesten Sicherheitseinblicke

Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Corp MDM: Die Fake-Arbeits-App, die Ihre Nachrichten lesen wollte

Corp MDM: Die Fake-Arbeits-App, die Ihre Nachrichten lesen wollte

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...

Weiterlesen

OAuth-Phishing-Angriff: Schützen Sie Ihre Berechtigungen, nicht nur Ihr Passwort.

OAuth-Phishing-Angriff: Schützen Sie Ihre Berechtigungen, nicht nur Ihr Passwort.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …

Weiterlesen

Gefälschte Software-Installationsprogramme deaktivieren Windows Update

Gefälschte Software-Installationsprogramme deaktivieren Windows Update

Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ich erinnere mich an die Anfänge von...

Weiterlesen