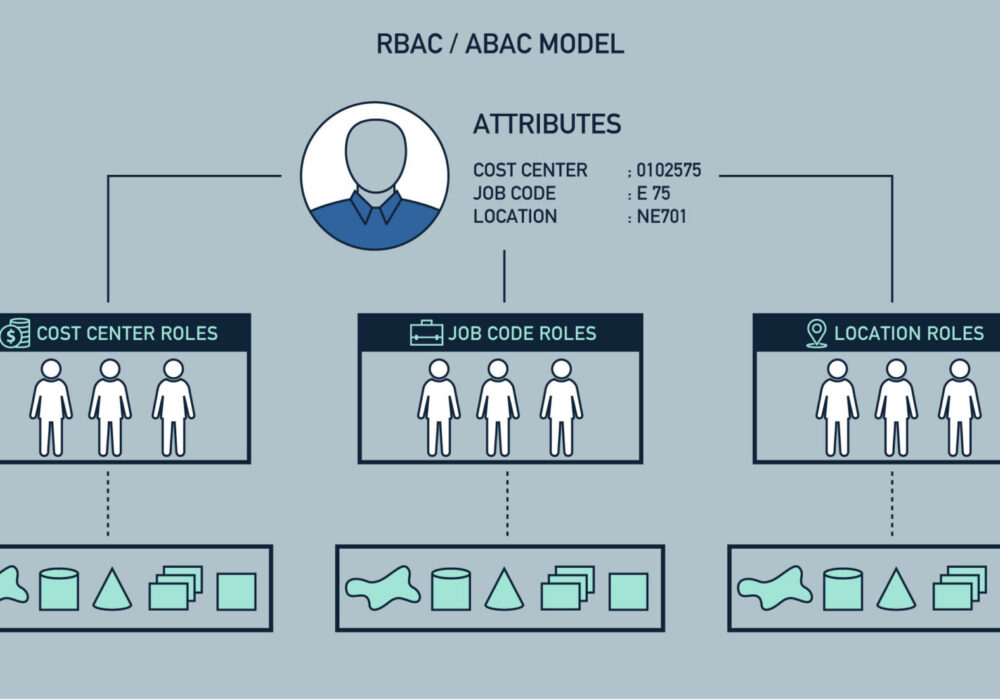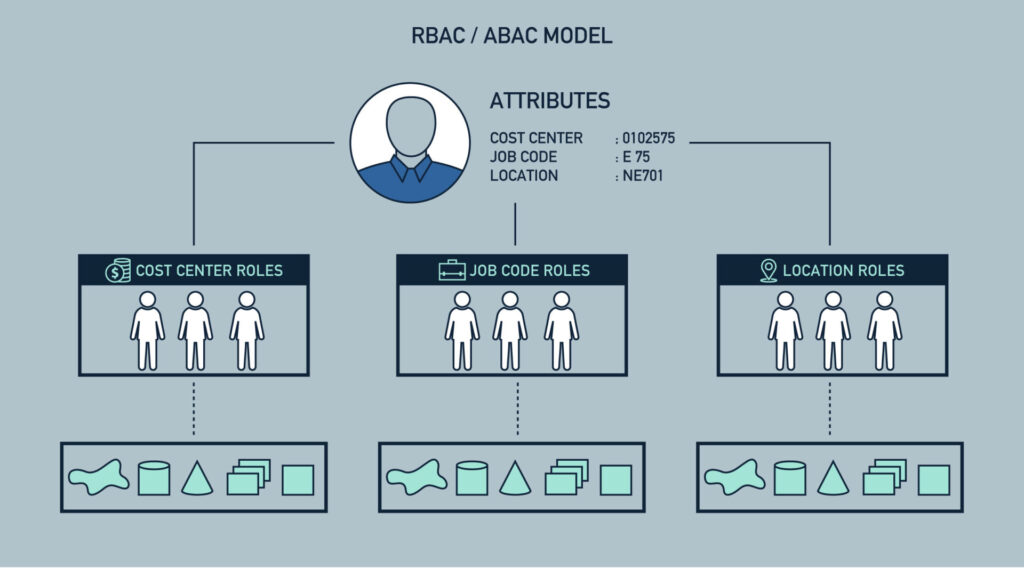
Die rollenbasierte Zugriffskontrolle (RBAC) ist eine Strategie zur Beschränkung des Netzwerkzugriffs basierend auf den Rollen einzelner Benutzer innerhalb eines Unternehmens. RBAC stellt sicher, dass Mitarbeiter nur auf die Informationen zugreifen können, die sie für ihre Arbeit benötigen, und verhindert den Zugriff auf nicht relevante Informationen. Die Rolle eines Mitarbeiters im Unternehmen definiert seine Berechtigungen und gewährleistet, dass Mitarbeiter mit niedrigeren Rollen keinen Zugriff auf sensible Informationen haben oder Aufgaben mit hoher Verantwortung ausführen können, die das Unternehmen gefährden könnten.
Bei der rollenbasierten Zugriffskontrolle (RBAC) basieren die Rollen auf verschiedenen Faktoren wie Berechtigung , Aufgabenbereich und Kompetenz. Unternehmen können festlegen, ob ein Benutzer ein Endbenutzer oder Administrator ist und welche Berechtigungen er hat. Darüber hinaus kann der Zugriff auf Computerressourcen auf bestimmte Aufgaben beschränkt werden, beispielsweise auf das Anzeigen, Erstellen oder Bearbeiten von Dateien. Die RBAC-Risikostrategie ähnelt dem Prinzip der minimalen Berechtigungen : Einem Benutzerkonto werden nur die für die jeweilige Aufgabe notwendigen Funktionen auf dem Gerät zugewiesen.
Eine der besten Möglichkeiten, Ihr KMU vor schwerwiegenden Sicherheitsverletzungen zu schützen, ist die Implementierung von rollenbasierter Zugriffskontrolle (RBAC) oder des Prinzips der minimalen Berechtigungen . Durch das Entfernen der Administratorrechte von jedem Mitarbeiter, der einen Desktop-Computer benutzt, lässt sich das Risiko erheblich reduzieren. Diese einfache Maßnahme kann den entscheidenden Unterschied zwischen einem schwerwiegenden Ransomware- Angriff und dem vollständigen Ausbleiben eines solchen Vorfalls ausmachen.
Wenn Ihr Mitarbeiter von einem Hacker dazu verleitet wird, Malware auf seinen Computer herunterzuladen und auszuführen, sollten fehlende Administratorrechte die Installation der Malware verhindern. Das Fehlen lokaler Computerrechte könnte die Malware daran hindern, die Dateien des Benutzers sowie die Dateien, auf die er auf Netzwerkdateiservern zugreifen kann, zu verschlüsseln.
Quellen:
Weitere Leseempfehlungen:
Ein Cluster ohne RBAC ist ein unsicherer Cluster
Checkliste für die Einführung von Cloud-Technologie in einem hybriden Arbeitsplatz
Verwandte Begriffe:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.