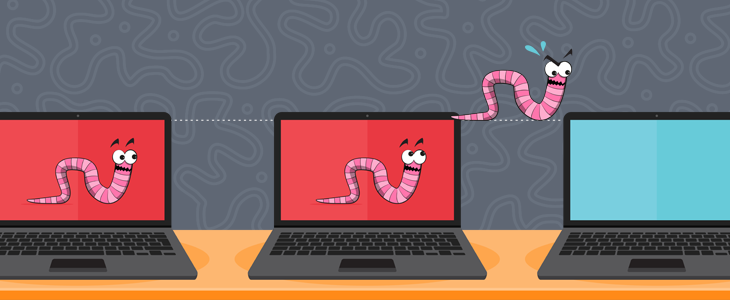
Der Morris-Wurm gilt als der erste existierende Wurm. Dieses sich selbst wiederholende Computerprogramm wurde von Robert Tappan Morris, einem Studenten der Cornell University, geschrieben und am 2. November 1988 vom MIT veröffentlicht. Laut Morris, dem Schöpfer des Wurms, sollte das Programm die damalige Größe des Internets messen. Unbeabsichtigt verursachte es jedoch einen Denial-of-Service-Angriff (DoS) auf fast 10 % der damals 60,000 mit dem Internet verbundenen Rechner.
Das von Robert Morris entwickelte Programm sorgte für einiges Aufsehen und führte zu einem Fall vor dem Obersten Gerichtshof. Im Fall „United States v. Morris“ (1991) wurde Morris nach dem Computer Fraud and Abuse Act von 1986 zu drei Jahren Gefängnis, 400 Stunden gemeinnütziger Arbeit und einer Geldstrafe von 10,000 US-Dollar verurteilt.
Der Morris-Wurm war die erste selbstreplizierende Schadsoftware, die im Internet entdeckt wurde. Seitdem gab es Dutzende ähnlicher Vorfälle, die Schäden in Millionen- und manchmal Milliardenhöhe verursachten. Stellen Sie als Unternehmer sicher, dass das Cybersicherheitsprogramm Ihres Unternehmens die folgenden Schutzmaßnahmen umfasst:
Verwandte Begriffe: ILOVEYOU-Virus , Melissa-Virus , SQL-Slammer-Virus
Quelle: Radware
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

