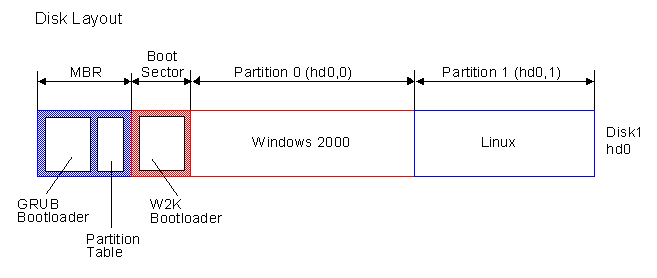
Der Master Boot Record (MBR) enthält im ersten Sektor einer Festplatte Informationen darüber, wie und wo sich das Betriebssystem befindet, damit es in den Arbeitsspeicher (RAM) des Computers geladen werden kann . Der MBR wird auch als „Partitionssektor“ oder „Master-Partitionstabelle“ bezeichnet, da er eine Tabelle enthält, die jede Partition der formatierten Festplatte lokalisiert. Zusätzlich zu dieser Tabelle enthält der MBR ein Programm, das den Bootsektor der Partition mit dem zu ladenden Betriebssystem in den RAM liest. Dieser Bootsektor enthält wiederum ein Programm, das den Rest des Betriebssystems in den RAM lädt.
Angreifer nutzen destruktive Löschprogramme , um den Master Boot Record (MBR) eines Computers zu zerstören und ihn dadurch unbrauchbar zu machen. Durch die Zerstörung des MBR kann das Betriebssystem nicht mehr geladen werden. Ohne Betriebssystem lässt sich der MBR nicht wiederherstellen, und der Computer ist vollständig nutzlos und nicht mehr zu retten.
Berichten zufolge wurde die Schadsoftware Wiper von Staaten bei staatlich geförderten Hackerangriffen eingesetzt. So wurden beispielsweise im Februar 2022 russische Advanced Persistent Threats (APTs) mit einem Angriff auf 70 ukrainische Regierungswebseiten in Verbindung gebracht, bei dem diese zerstörerische Schadsoftware zum Einsatz kam. Die Schadsoftware zielte auf die ukrainische Regierung, gemeinnützige Organisationen und IT-Einrichtungen ab und verstärkte Angriffe und Spionage gegen militärische Ziele. Kleine und mittlere Unternehmen werden jedoch selten mit diesen hochentwickelten Schadsoftware-Tools angegriffen, die einen Computer zerstören können. Dennoch gibt es Schutzmaßnahmen, die jedes Unternehmen ergreifen sollte, um das Risiko, Opfer von Wiper-Schadsoftware oder anderen Angriffen zu werden, zu verringern.
Zusätzliche Empfehlungen zur Cybersicherheit
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Wiper bei Angriff auf das iranische Mediennetzwerk verwendet
Weitere Informationen zur WhisperGate-Malware, die die Ukraine heimgesucht hat
Verwandte Begriffe:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

