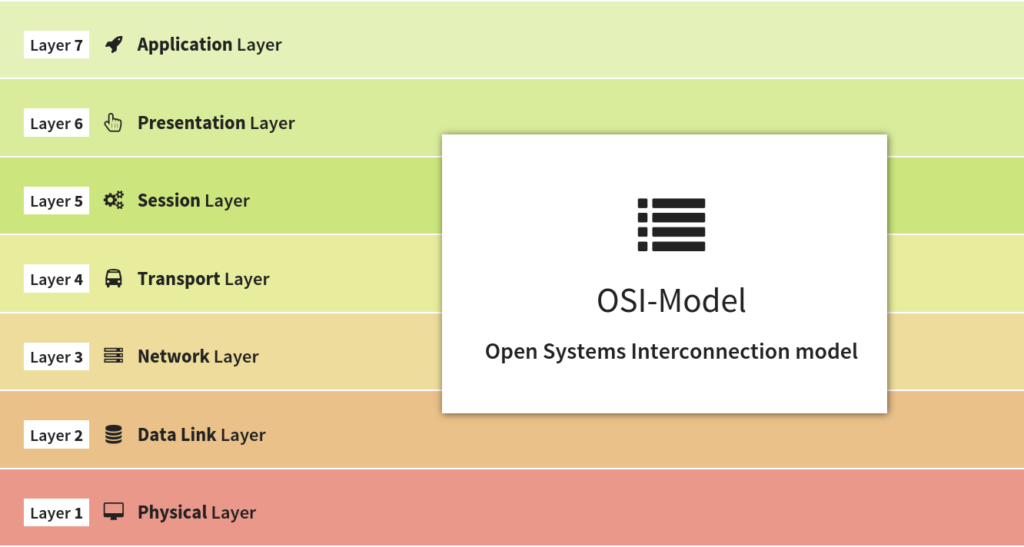
Ein Layer-3-Netzwerk ist die dritte Schicht des OSI-Modells (Open Systems Interconnection) bzw. die Netzwerkschicht. Layer 3 stellt die Routing- und Switching-Logik des Netzwerks bereit und erzeugt Netzwerkpfade, sogenannte virtuelle Verbindungen (VC). VCs sind für die Datenübertragung zwischen Netzwerkknoten erforderlich. Zu den Hauptfunktionen von Layer 3 gehören Routing und Weiterleitung sowie Internetworking, Adressierung, Paketsequenzierung , Staukontrolle und Fehlerbehandlung. Die in Layer 3 verwendeten Protokolle umfassen:
Layer-3-Netzwerke können für kleine und mittlere Unternehmen (KMU) in vielerlei Hinsicht hilfreich sein. Dazu gehört die Kontrolle von unerwünschtem Datenverkehr wie Address Resolution Protocol Requests (ARP). Dabei sendet ein Rechner seine MAC-Adresse per ARP-Broadcast an alle anderen Systeme im Netzwerk. Ein Layer-3-Switch, Router oder eine Firewall kann diesen Datenverkehr blockieren und so die Anzahl der Pakete reduzieren, die jedes System überwachen und verfolgen muss. Dadurch wird auch anderer Broadcast- und Multicast-Netzwerkverkehr blockiert und die CPU-Auslastung der Rechner, die diese Pakete verarbeiten, reduziert.
Einer der größten Vorteile von Layer-3-Technologien in kleinen und mittelständischen Unternehmen (KMU) ist die Netzwerksegmentierung. Dadurch lässt sich die Ausbreitung von Viren im Fehlerfall begrenzen. Hacker können sich nicht mehr lateral in Ihrem Netzwerk bewegen, und Sie haben die Möglichkeit, ein Netzwerk mit speziell dafür eingerichteten Subnetzen zu entwerfen – beispielsweise Buchhaltung und Finanzen in Netzwerk 1, Videoüberwachung in Netzwerk 2, Zutrittskontrolle in Netzwerk 3 usw. Dies kann auf verschiedene Weise realisiert werden, von der Nutzung physischer Ports in Ihrer Firewall bis hin zu privaten virtuellen lokalen Netzwerken (PVLANs) in einem Layer-3-Router. KMU sollten dies prüfen und ihr Netzwerk entsprechend den logischen Anforderungen segmentieren.
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Schützen Sie Ihr Unternehmen mit einer menschlichen Firewall
Hybrid Cloud erfordert neue Tools zur Leistungsüberwachung
Verwandte Begriffe:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.