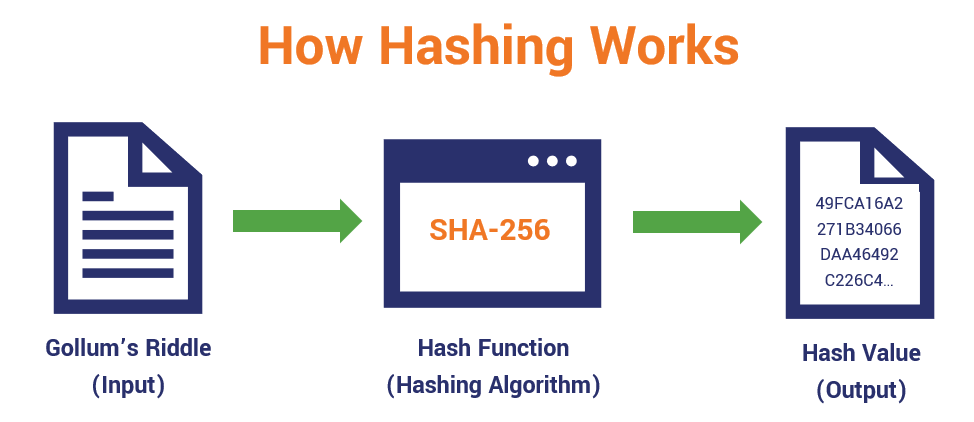
Hashing ist der Prozess, bei dem ein Eingabeschlüssel in einen Ausgabecode einheitlicher Länge übersetzt wird . Der Eingabeschlüssel kann eine feste Länge haben, wie beispielsweise eine ganze Zahl, oder eine variable Länge, wie etwa ein Name oder ein Passwort. Die Ausgabe ist ein Hashcode, der zur Indizierung einer Hashtabelle verwendet wird, welche die Daten oder Datensätze bzw. Zeiger darauf enthält.
Hash-Funktionen können drei (3) spezifische Funktionen ausführen:
Starke Hashfunktionen gewährleisten zwei Dinge:
Hashtabellen erstellen eine Liste, in der alle Wertepaare gespeichert und über ihren Index leicht abgerufen werden können. Das Ergebnis ist eine Technik für den effizienten Zugriff auf Schlüsselwerte in einer Datenbanktabelle sowie eine Methode zur Verbesserung der Datenbanksicherheit durch Verschlüsselung.
Eine der wichtigsten Anwendungen von Hash-Algorithmen findet sich in Passwortmanagern. In diesem Artikel beschreibt Cyberhoot, wie Passwörter gespeichert und gehasht werden sollten, um zu verhindern, dass Hacker ein Passwort aus seinem Hashtabelleneintrag rekonstruieren können. Dies geschieht, indem die Ausgabe einer Hash-Funktion rekursiv als Eingabe für die nächste Hash-Berechnung verwendet wird. Im Falle eines Master-Passworts kann dies Zehntausende Male wiederholt werden, um dem Besitzer des Master-Passworts maximalen Schutz zu bieten. Wenn Websites keine geeigneten rekursiven Hash-Funktionen auf unsere Passwörter anwenden, können Hacker diese für Angriffe gegen uns missbrauchen.
Was sollte mein KMU oder MSP tun?
Hashing und Verschlüsselung sind für KMU und Managed Service Provider (MSPs) wichtig, um die Vertraulichkeit kritischer und sensibler Informationen zu schützen. KMUs/MSPs unterliegen möglicherweise gesetzlichen Bestimmungen wie HIPAA oder PCI, die den Schutz bestimmter Datenarten (z. B. Gesundheitsdaten, Kreditkarteninformationen) vor Offenlegung vorschreiben (Wahrung der Vertraulichkeit).
Die beste Strategie für KMUs, mit solchen Anforderungen umzugehen, besteht darin, solche Daten NICHT zu besitzen. Beispielsweise können PCI-Compliance-Verpflichtungen oft durch die Zusammenarbeit mit Online-Webdiensten umgangen werden, die die Kreditautorisierung außerhalb Ihrer Website oder Ihres Shops durchführen und dem KMU/MSP lediglich einen Autorisierungscode zurückgeben.
In Fällen, in denen ein KMU/MSP solche kritischen und sensiblen Daten erfassen und speichern muss, empfiehlt sich ein rekursives Hashing und gegebenenfalls eine Verschlüsselung der Daten. Achten Sie jedoch darauf, die Entschlüsselungsschlüssel zu schützen.
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Verwandter Begriff:
Weiterführende Literatur :
So hashen Sie Passwörter sicher
Quellen :
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

