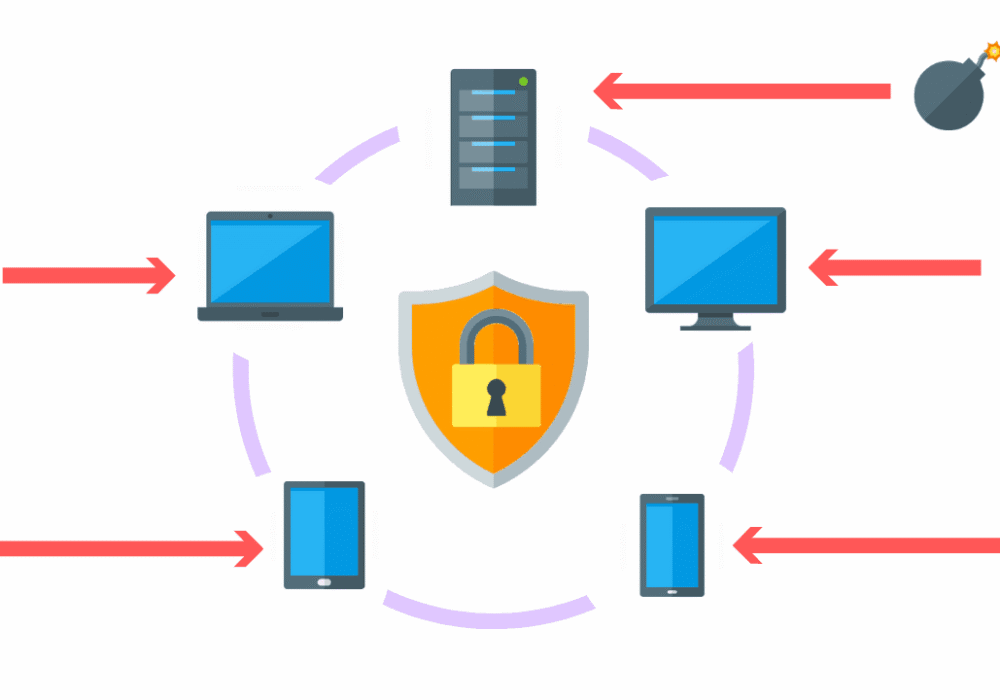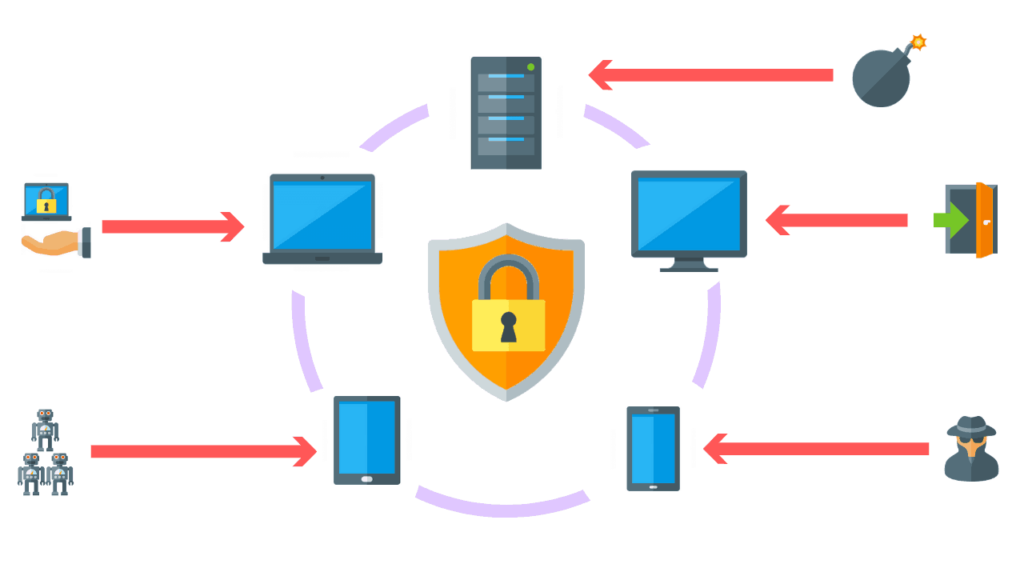
Endpoint Detection and Response (EDR), auch Endpoint Detection and Threat Response (EDTR) genannt, ist eine Endpoint-Sicherheitslösung, die Endgeräte kontinuierlich überwacht, um Cyberbedrohungen wie Ransomware und Malware zu erkennen und darauf zu reagieren.
EDR-Sicherheitslösungen zeichnen die Aktivitäten und Ereignisse auf Endpunkten und deren Workloads auf und bieten Sicherheitsteams die nötige Transparenz, um Vorfälle aufzudecken, die sonst möglicherweise übersehen würden. Eine EDR-Lösung muss kontinuierliche und umfassende Transparenz in Echtzeit über das Geschehen auf Endpunkten bieten.
Ein EDR-Tool sollte erweiterte Funktionen zur Bedrohungserkennung, -untersuchung und -reaktion bieten, darunter die Suche nach Vorfalldaten und die Triage von Untersuchungswarnungen, die Validierung verdächtiger Aktivitäten, die Suche nach Bedrohungen sowie die Erkennung und Eindämmung bösartiger Aktivitäten.
EDR-Dienste gehen über herkömmliche, nicht überwachte Antivirensysteme hinaus. Sie erkennen kritische Ereignisse nahezu in Echtzeit und können Angriffe in manchen Fällen sogar stoppen. In anderen Fällen schlagen EDR-Dienste Alarm und automatisieren eine Reaktion mit sofortigem Fernzugriff, um die Kontrolle über einen potenziell feindlichen Rechner in Ihrem Netzwerk zu übernehmen. Einige der unten aufgeführten Anbieter überwachen Ransomware-Angriffe und behaupten, Verschlüsselungsereignisse von vornherein unterbrechen oder verhindern zu können. Sollte dies zutreffen, wäre dies ein Schritt über herkömmliche AV-Lösungen hinaus, da diese Ransomware-Angriffe nicht immer verhindern können. Mehrere namhafte Anbieter bieten EDR-Funktionen entweder als eigenständige Produkte oder als Teil eines Servicepakets an:
Mithilfe von Endpoint Detection and Response Tools können Unternehmen Endpunkte und Server kontinuierlich überwachen, um potenziell schädliches Verhalten zu erkennen und in manchen Fällen sogar zu verhindern. Effektive EDR-Tools können diese Ereignisse erkennen und darauf reagieren, um Schäden am Endpunkt und im gesamten Netzwerk zu minimieren.
Zusätzliche Empfehlungen zur Cybersicherheit
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Die 10 besten Antivirus-Produkte, die Sie für Ihr Unternehmen in Betracht ziehen sollten
EDR, XDR und MDR: Die Unterschiede hinter den Abkürzungen verstehen
Verwandte Begriffe:
Sicherheitsereignis- und Vorfallmanagement (SEIM)
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.