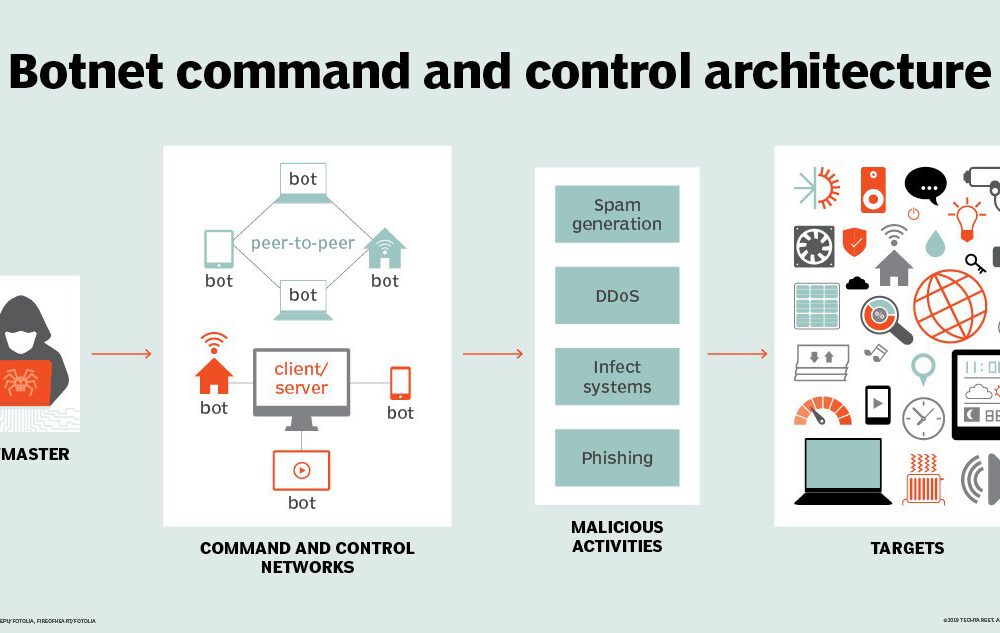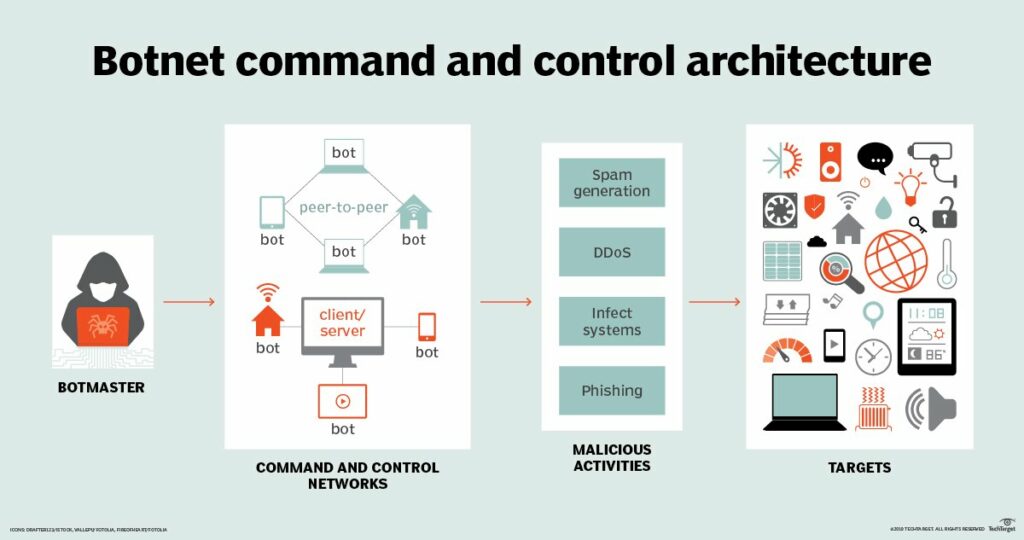
Ein Command-and-Control-Server (C&C-Server) ist ein Computer, der von Cyberkriminellen ferngesteuert wird und als Kommandozentrale dient, um Befehle an mit Schadsoftware infizierte Systeme zu senden. Diese Systeme sind in der Regel Teil eines großen Botnetzes . Systeme, auf denen Schadsoftware läuft und die mit internetbasierten C&C-Servern kommunizieren, können kritische Daten Ihres Unternehmens exfiltrieren, beispielsweise wenn der Emotet-Virus Benutzerpasswörter abfängt und an die C&C-Server sendet. Sie können aber auch weitaus größeren Schaden anrichten.
Andere Malware, die in C&C-Kommunikationen eingesetzt wird, führt Tätigkeiten wie Krypto-Mining (auch bekannt als Cryptojacking ) durch, beteiligt sich an Denial-of-Service-Angriffen oder wartet einfach nur darauf, dass der Hacker, dem das Bot-Netzwerk gehört, etwas erledigt haben möchte und ihnen einen Befehl erteilt, aufzuwachen und eine bestimmte Aufgabe auszuführen.
Der Aufbau einer C&C-Kommunikation ist für Angreifer in der Regel ein wichtiger Schritt, da er ihnen ermöglicht, sich lateral innerhalb eines Netzwerks oder einer Organisation zu bewegen. Dies liegt daran, dass die Schadsoftware neue Anweisungen und neue Schadsoftware erhält, um das lokale Netzwerk nach weiteren gefährdeten Systemen zu durchsuchen.
Verwandte Begriffe: Botnetz, Kryptojacking oder Krypto-Mining
Weiterführende Lektüre: Was DNS-Verschlüsselung für die Bedrohungsanalyse in Unternehmen bedeutet
Quelle: Trend Micro
Verhindern Sie, dass diese Schadsoftware in Ihr Netzwerk eindringt, indem Sie Ihre Mitarbeiter über die häufigsten Infektionsquellen aufklären. Diese Bots und Botnetze sind Schadsoftware, die über Phishing-Angriffe sowie schwach authentifizierten Fernzugriff (Fernzugriff ohne Zwei-Faktor-Authentifizierung ) in Ihr Unternehmen eindringen. Um sich vor Bots und Botnetzen zu schützen, sollten KMU-Inhaber stets Folgendes beachten:
Diese Schritte, Praktiken und Tools verbessern sowohl Ihre allgemeine Sicherheit als auch Ihre Produktivität.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.