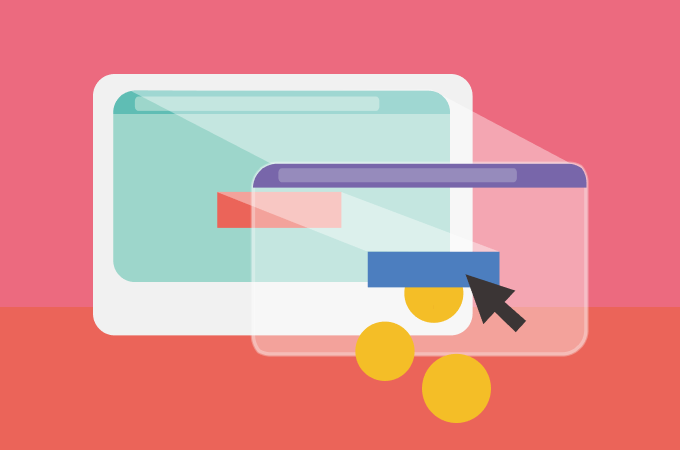
Clickjacking , auch bekannt als „ UI-Redress-Angriff “, bezeichnet die Vorgehensweise eines Angreifers, der mehrere transparente oder schwer erkennbare Ebenen nutzt, um einen Nutzer dazu zu verleiten, auf einen Button oder Link auf einer anderen Seite zu klicken, obwohl dieser eigentlich die Startseite aufrufen wollte. Der Angreifer „kapert“ somit Klicks, die für seine eigene Seite bestimmt sind, und leitet sie auf eine andere Seite um, die höchstwahrscheinlich einer anderen Anwendung, Domain oder beidem gehört.
Mit einer ähnlichen Technik lassen sich auch Tastatureingaben abfangen. Durch eine geschickte Kombination aus Stylesheets, iFrames und Textfeldern kann ein Benutzer glauben, er gebe das Passwort für sein E-Mail- oder Bankkonto ein, tippt aber stattdessen in einen unsichtbaren, vom Angreifer kontrollierten Frame.
Eines der bekanntesten Beispiele für Clickjacking war ein Angriff auf die Einstellungsseite des Adobe Flash-Plugins . Indem diese Seite in einem unsichtbaren iFrame geladen wurde, konnte ein Angreifer einen Benutzer dazu verleiten, die Sicherheitseinstellungen von Flash zu ändern und so Flash-Animationen die Nutzung von Mikrofon und Kamera des Computers zu erlauben.
Für den typischen KMU-Inhaber mag es schwierig sein, Maßnahmen zu ergreifen, um dies zu verhindern, aber Ihre IT-Mitarbeiter können Ihnen bei der Einrichtung einiger Dinge helfen. Laut OWASP gibt es drei Hauptstrategien, die zur Abwehr dieser Angriffe eingesetzt werden können:
Beachten Sie, dass diese Mechanismen alle unabhängig voneinander sind. Um eine umfassende Verteidigung zu gewährleisten, sollten nach Möglichkeit mehrere davon implementiert werden. Zusätzlich zu diesen Maßnahmen sollten folgende grundlegende Maßnahmen zum Schutz Ihrer Benutzer getroffen werden:
Quellen:
Weitere Leseempfehlungen:
PortSwigger – Clickjacking-Schwachstellen finden
Security Boulevard – Clickjacking-Angriffe verhindern
Verwandte Begriffe:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

