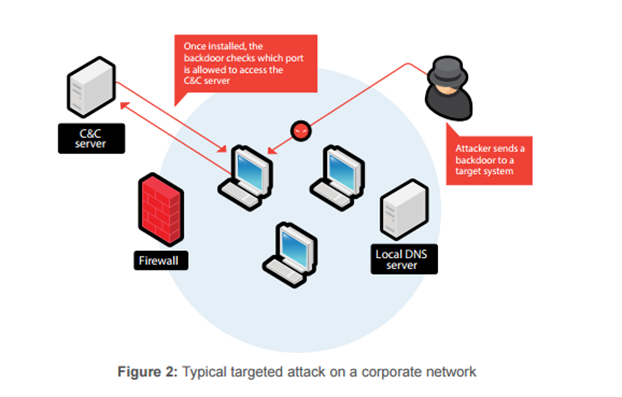
In der Cybersicherheit bezeichnet der Begriff „Hintertür“ eine Strategie, mit der gängige Sicherheitsmaßnahmen umgangen und privilegierter Benutzerzugriff auf ein Computersystem, ein Netzwerk oder eine Softwareanwendung erlangt werden kann. Hintertüren werden sowohl von autorisierten als auch von unautorisierten Benutzern ( Hackern und Staaten ) genutzt. Unautorisierte Benutzer können, sobald sie eine Hintertür entdecken (oder diese in manchen Fällen von vornherein eingebaut bekommen haben), sensible Daten stehlen, zusätzliche Schadsoftware installieren und Geräte kapern. Sind Hintertüren nicht bereits vom Hersteller in ein Gerät integriert, werden sie von Cyberkriminellen durch Phishing oder Social Engineering installiert, indem Mitarbeiter dazu verleitet werden, Schadsoftware herunterzuladen und auf ihren Computern zu installieren.
Hardwarehersteller können Backdoors auch gezielt einbauen, um sich Zugriff auf ihre eingesetzte Technologie zu verschaffen. Dies kann harmlos eingesetzt werden, um Kunden zu helfen, die von ihren Geräten ausgesperrt wurden, oder um auftretende Softwareprobleme zu beheben. Auch Nationalstaaten können Backdoors missbrauchen. In den folgenden Artikeln wird sowohl von Cisco (US-Unternehmen) als auch von Huawei (chinesisches Unternehmen) berichtet, die angeblich Backdoors in ihre Hardwareprodukte eingebaut haben.
Am beunruhigendsten sind die jüngsten Enthüllungen von Edward Snowden, wonach die NSA möglicherweise eine Hintertür in die Elliptische-Kurven-Kryptographie eingebaut hat , die das Vertrauen in unsere Verschlüsselungsalgorithmen grundlegend untergräbt. Diese Hintertüren sollen es der NSA ermöglicht haben, verschlüsselte Kommunikation weltweit auszuspionieren.
Quelle: Malwarebytes , CyberHoot
Weiterführende Literatur :
Unheilvolle geheime Hintertür in CISCO-Geräten entdeckt 2019
Immer wieder tauchen Backdoors in CISCO-Geräten auf (2018)
5G-Geräte von Huawei verboten, weil die USA wissen, wie verlockend Hintertüren sein können
USA stellen fest, dass Huawei Hintertürzugriff auf seine 5G-Netzwerke hat
Das Schwierige an der Abwehr dieser Sicherheitslücke ist, dass der Hersteller möglicherweise nicht weiß, dass in seiner Hard- oder Software eine Hintertür vorhanden ist, die durch eine Sicherheitslücke entsteht. In anderen Fällen werden sie vom Staat, in dem sie tätig sind, dazu gezwungen, die Sicherheitslücke zu platzieren. Das mag für KMU-Besitzer ein unangenehmes Gefühl sein, aber es gibt einige Maßnahmen, die Sie vor solchen Hintertüren schützen können:
Wenn ein Staat Zugriff auf Ihr Netzwerk erlangen möchte, wird er dies höchstwahrscheinlich auch tun. Die oben genannten Maßnahmen sowie Schulungs- und Governance-Richtlinien sollten Ihrem KMU helfen, sich vor Eindringlingen zu schützen.
https://youtube.com/watch?v=hE8e0jO35sghttps%3A
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

