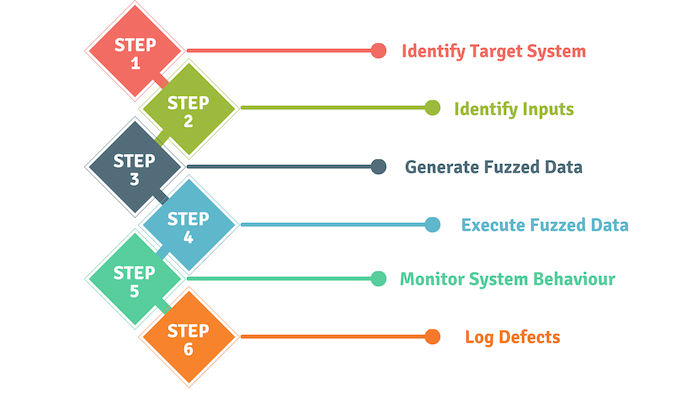
Application Fuzzing, ursprünglich 1989 von Barton Miller an der University of Wisconsin entwickelt, ist eine Testmethode, mit der Programmierfehler und Sicherheitslücken in Software, Betriebssystemen oder Netzwerken aufgedeckt werden. Bei dieser Testmethode wird eine große Datenmenge, der sogenannte Fuzz, in das Testobjekt eingeschleust, um einen Systemabsturz oder unerwartete Ergebnisse zu provozieren. Werden während des Tests Schwachstellen gefunden, kann ein Fuzzer als Software-Tool eingesetzt werden, um die potenziellen Ursachen dieser Schwachstellen zu identifizieren.
„Fuzzer“ funktionieren am besten, indem sie Schwachstellen aufdecken, die durch Pufferüberläufe, Denial-of-Service- Angriffe, Cross-Site-Scripting und SQL-Injection ausgenutzt werden können. Diese Taktiken werden häufig von Hackern eingesetzt, die Online-Anwendungen zu ihrem Vorteil missbrauchen wollen. Der Einsatz von Application-Fuzzing-Techniken kann Ihnen helfen, größere Sicherheitsprobleme in Zukunft zu vermeiden.
Quelle: TechTarget
Weiterführende Lektüre: Was ist KI-Fuzzing? Und warum es die nächste große Cybersicherheitsbedrohung sein könnte.
Verwandte Begriffe: Dynamische Codeanalyse, Statische Codeanalyse, Schwachstellen
Möglicherweise. Anwendungs-Fuzz-Tests sind einfach, bieten ein hohes Kosten-Nutzen-Verhältnis und können oft schwerwiegende Mängel aufdecken, die sonst bei der Anwendungsentwicklung übersehen würden. Wenn Ihr KMU ein Softwareentwicklungsunternehmen ist, könnten Sie Anwendungs-Fuzz-Tests in Ihre Entwicklungsprozesse integrieren. Alleine liefern sie jedoch kein vollständiges Bild der allgemeinen Sicherheit, Qualität oder Effektivität eines Programms. Kombinieren Sie Fuzzing mit anderen automatisierten Tools zur Softwarecodeanalyse, wie z. B. dynamischen und statischen Code-Bewertungen (Links oben).
https://www.youtube.com/watch?v=RqrHT93KdgE
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

