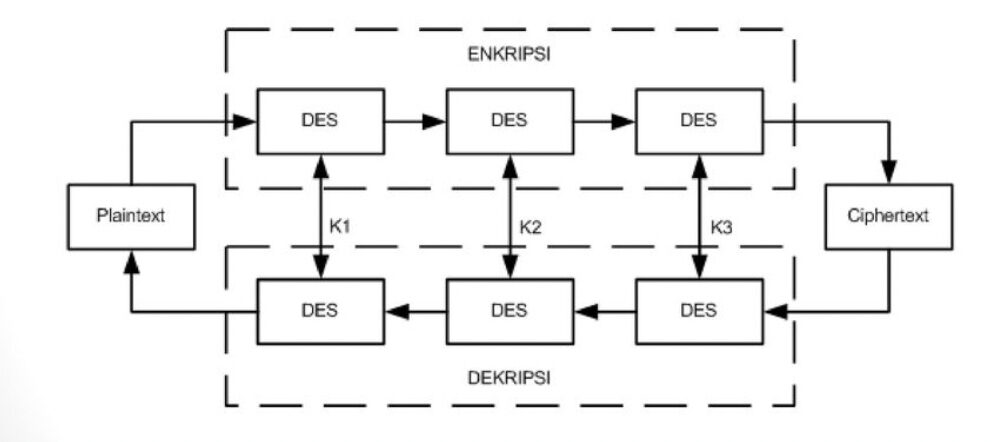
Die 3DES-Verschlüsselung, auch bekannt als Triple Data Encryption Standard (DES), ist ein kryptografisches Verfahren , bei dem Blockchiffrieralgorithmen dreimal auf jeden Datenblock angewendet werden. Die Schlüssellänge wird bei Triple-DES erhöht, um durch die verbesserte Verschlüsselung zusätzliche Sicherheit zu gewährleisten . Jeder Block enthält 64 Bit Daten. Die drei Schlüssel werden als Bündelschlüssel bezeichnet und sind jeweils 56 Bit lang. Es gibt drei Schlüsseloptionen in Datenverschlüsselungsstandards:
Schlüsseloption Nr. 3 wird als Triple-DES bezeichnet. Die Schlüssellänge beträgt 168 Bit, die Schlüsselsicherheit beträgt jedoch nur 112 Bit.
Triple DES verschlüsselt Eingabedaten dreimal. Die drei Schlüssel werden als k1, k2 und k3 bezeichnet. Diese Technologie ist im Standard ANSIX9.52 enthalten. Triple DES ist abwärtskompatibel mit regulärem DES.
Triple DES ist nützlich, da es eine große Schlüssellänge besitzt, die länger ist als die der meisten anderen Verschlüsselungsverfahren. Der DES-Algorithmus wurde jedoch in den letzten Jahren vom National Institute of Standards and Technology (NIST) durch den Advanced Encryption Standard (AES) ersetzt.
Verschlüsselung und Kryptografie sind für alle KMU und Managed Service Provider (MSPs) wichtig, um die Vertraulichkeit und Integrität kritischer und sensibler Informationen zu schützen. Verschlüsselung trägt auch zur Datenverfügbarkeit bei, da Backups verschlüsselt werden müssen, wenn sie kritische und sensible Daten enthalten.
Kleine und mittlere Unternehmen (KMU) oder Managed Service Provider (MSPs) können gesetzlichen Bestimmungen wie CMMC , HIPAA oder PCI unterliegen , die allesamt spezifische Formen der Datenverschlüsselung vorschreiben. Beispiele für diese gesetzlichen Anforderungen sind individuelle Gesundheitsdaten gemäß dem Health Insurance Portability and Accountability Act (HIPAA) , Kreditkarten-PAN-Informationen gemäß den Payment Card Industry Data Security Standards (PCI-DSS) , Controlled Unclassified Information (CUI) gemäß den CMMC-Vorschriften und sogar Non-Public Personal Information (NPPI) gemäß der Datenschutz-Grundverordnung (DSGVO) in der EU oder dem California Consumer Privacy Act ( CCPA) in den USA.
Eine Strategie für KMU zur Erfüllung branchenspezifischer Compliance-Anforderungen besteht darin, solche Daten gar nicht erst zu besitzen. Beispielsweise lassen sich PCI-Compliance-Pflichten oft umgehen, indem man mit einem Online-Zahlungsdienstleister zusammenarbeitet, der die Kreditkartenautorisierung extern durchführt und lediglich einen Genehmigungs- oder Autorisierungscode zurücksendet. Müssen KMU/Managed Service Provider (MSP) jedoch kritische und sensible Daten erfassen und speichern, müssen diese verschlüsselt werden. Heutzutage bedeutet dies die Verwendung des Advanced Encryption Standard (AES) , der aktuell leistungsstärksten Methode zur Erzeugung von Einwegfunktionen, um Ihre Daten vor Missbrauch und Offenlegung zu schützen.
KMUs/MSPs sollten Laptops und Tablets mit Microsoft BitLocker oder Apple FileVault verschlüsseln, um die darin enthaltenen kritischen und sensiblen Daten vor Missbrauch zu schützen. Dies reduziert den finanziellen Schaden bzw. die Kosten eines gestohlenen oder verlorenen Geräts und reduziert die Gefahr höherer Geldstrafen aufgrund eines Verstoßes gegen regulierte kritische oder sensible Daten (HIPAA-Datensätze, PCI oder CMMC).
Wie bei physischen Schlüsseln ist auch die logische Schlüsselverwaltung wichtig. Bewahren Sie Entschlüsselungsschlüssel an einem sicheren Ort auf, nicht auf dem Gerät, dessen Daten damit entschlüsselt werden. Schützen Sie die Verwendung des Schlüssels mit einem starken, langen und eindeutigen Passwort, das in einem Passwort-Manager gespeichert ist. Dieser wiederum ist mit ähnlichen Passwortkontrollen und Zwei-Faktor-Authentifizierung geschützt. Neben Verschlüsselung und Schlüsselverwaltung können Unternehmen folgende Maßnahmen ergreifen, um sich zusätzlich vor Angriffen zu schützen.
Die folgenden Empfehlungen helfen Ihnen und Ihrem Unternehmen, sich vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen, mit Ausnahme der Cyberversicherung, sind in die Produkte und virtuellen CISO-Services von CyberHoot integriert. Mit CyberHoot können Sie Ihre Mitarbeiter führen, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie zumindest durch die Anmeldung zu unseren monatlichen Cybersicherheits-Newslettern stets über die neuesten Entwicklungen informiert.
Quellen:
Weitere Leseempfehlungen:
Was ist der Data Encryption Standard (DES)?
Verwandte Begriffe:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, melden Sie sich hier an.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Fazit: KI kann bekannte Cyberangriffe beschleunigen und leichter skalieren. Solide Sicherheitsgrundlagen bleiben jedoch unerlässlich.
Weiterlesen
Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
WeiterlesenVerhelfen Sie Ihren Mitarbeitern zu einem geschärften Blick – mit einem positiven Ansatz, der herkömmliche Phishing-Tests übertrifft.