Monat der Sensibilisierung für Cybersicherheit – Passwortstärke braucht Länge

17. Oktober 2022 | Blog Monat der Sensibilisierung für Cybersicherheit – Passwortstärke braucht Länge


Passwortstärke

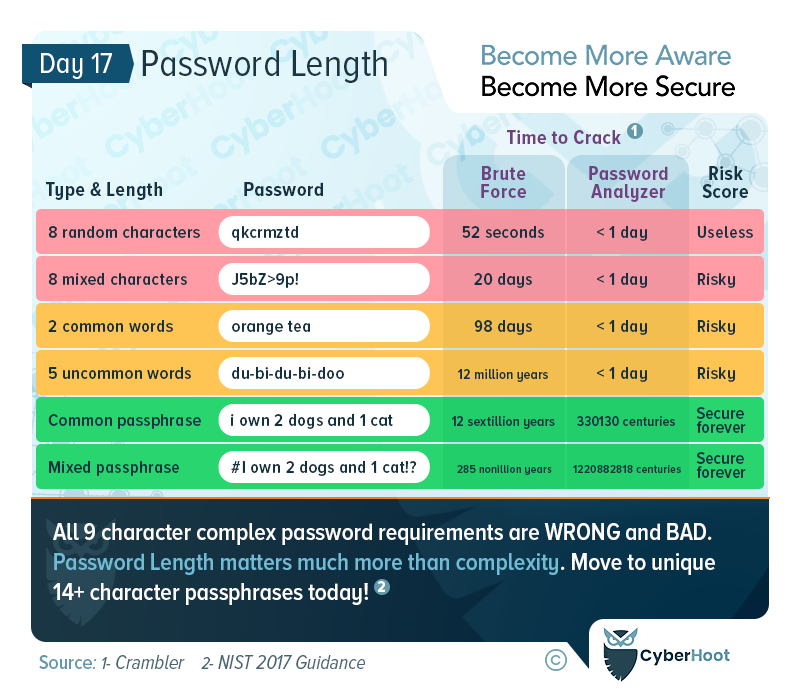
Erstellen Sie sichere Passwörter mit Länge, nicht Komplexität

Bereits 2003 veröffentlichte das NIST einige schlechte Ratschläge zu Passwörtern. Diese waren sogar so schlecht, dass das Institut 2017 seine früheren Empfehlungen zurücknahm und die Passwortempfehlungen aktualisierte. Vorbei waren die Zeiten der komplexen 8-stelligen Passwörter, die alle 90 Tage geändert werden mussten. Stattdessen wurden längere (14+) Zeichen lange Passwörter eingeführt, die nicht komplex waren und nicht abliefen.

Die Theorie, die diesmal durch empirische Beweise untermauert wurde, besagte, dass Menschen, wenn man ihnen ein einprägsames Passwort gab, es nicht aufschreiben würden UND dennoch ein Passwort hätten, das zu stark wäre, um von einem Computer oder Menschen erraten zu werden. Wenn Sie heute eine Website aufrufen und diese ein komplexes Passwort verlangt, das nur 8 Zeichen lang ist und häufig abläuft, haben Sie es mit einem Dinosaurier unter den Cybersicherheitsunternehmen zu tun. Überspringen Sie die Website und suchen Sie sich eine, die aktuelle Best Practices statt 20 Jahre alten Unsinns widerspiegelt.

Zusätzlich zur Verwendung langer und sicherer Passwörter sollte jedes Unternehmen (KMU und MSP) die folgenden Best Practices übernehmen.

Bewährte Methoden für CyberHoot:
  1. Schulen Sie Ihre Mitarbeiter hinsichtlich der gängigen Angriffsmethoden. Von schwachen Passwörtern und Passwort-Manager, zur Bedeutung von Multi-Faktor-Authentifizierung und wie Phishing-Angriffe erkennen. Bewusstsein ist der Schlüssel zur Verteidigung Ihres Unternehmens.
  2. Verwalten Sie Ihre Mitarbeiter mit Cybersicherheitsrichtlinien einschließlich akzeptabler Nutzung, Passwort, Informationsverarbeitung und einer schriftlichen Richtlinie zur Informationssicherheit.
  3. Etablieren Sie Best-Practice-Prozesse für die Cybersicherheit, wie beispielsweise einen Vulnerability Alert Management Process (VAMP) und einen Cybersecurity Incident Management Process (CIMP), um im Notfall Maßnahmen zu leiten und zu fordern. Fahren Sie dann mit Onboarding- und Offboarding-Prozessen, SaaS-Management-Prozessen und dem Risikomanagement von Drittanbietern fort.
  4. Schaffen Sie starke technische Schutzmaßnahmen, darunter: Firewall, Antivirus, Anti-Malware, Spam, Multi-Faktor-Authentifizierung für alle kritischen Konten, Aktivieren vollständige Festplattenverschlüsselung, verwalten Sie die Schlüssel sorgfältig und, was am wichtigsten ist, führen Sie ein, schulen Sie alle Mitarbeiter darin und fordern Sie sie auf, einen Password Manager.
  5. Testen Sie Ihre Mitarbeiter, wie sie Phishing-Angriffe erkennen und vermeiden können. CyberHoot hat eine bahnbrechende Methode für Phishing-Tests entwickelt, die Wissenslücken Ihrer Mitarbeiter schließt, ohne sie für Misserfolge zu bestrafen. Stattdessen belohnen wir sie für Erfolge. Weitere Informationen finden Sie hier. werden auf dieser Seite erläutert.
  6. Sichern Sie Ihre Daten, indem Sie unseren 3-2-1-Backup-Methodik um sicherzustellen, dass Sie Ihr Unternehmen nach einem Cybersicherheitsereignis wiederherstellen können.
  7. Stellen Sie im modernen Homeoffice-Zeitalter sicher, dass Sie die persönlichen Geräte, die sich mit Ihrem Netzwerk verbinden, verwalten, indem Sie deren Sicherheit validieren (Patching, Antivirus, DNS-Schutz) oder deren Verwendung vollständig zu verbieten.
  8. Wenn Sie noch keine Risikobewertung Wenn Sie in den letzten zwei Jahren von einem Drittanbieter gefährdet wurden, sollten Sie jetzt eines haben. Die Einrichtung eines Risikomanagement-Rahmens in Ihrem Unternehmen ist entscheidend, um Ihre größten Risiken mit der begrenzten Zeit und dem begrenzten Geld zu bewältigen.
  9. Kaufen Cyber-Versicherung Um Sie im Falle eines katastrophalen Ausfalls zu schützen. Cyber-Versicherungen unterscheiden sich nicht von Auto-, Feuer-, Hochwasser- oder Lebensversicherungen. Sie sind da, wenn Sie sie am meisten brauchen.

CyberHoot ist davon überzeugt, dass viele kleine und mittlere Unternehmen sowie MSPs ihre Abwehrmaßnahmen erheblich verbessern und ihre Chancen erhöhen können, nicht erneut Opfer eines Cyberangriffs zu werden, wenn sie die oben genannten Ratschläge befolgen.

Wir hoffen, Sie genießen den Monat der Cybersicherheit. Besuchen oder abonnieren Sie die Facebook- , LinkedIn- oder Twitter -Seiten von CyberHoot, um den ganzen Monat über täglich Updates zu erhalten.

Zusätzliche Lektüre und Passwort-Schulungsvideo:

Die neuen Passwortregeln des NIST – was Sie wissen müssen: Sophos Naked Security Analysis

https://youtu.be/FZW24W-Wsws

Mit CyberHoot, dem Unternehmen für positive Verstärkung, bauen Sie Gewohnheiten auf, nicht Angst.


Start Free

Neueste Blogs

Bleiben Sie auf dem Laufenden mit den neuesten Sicherheitseinblicke

Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

CyberHoot-Warnung: KI-gestützte Cyberangriffe – Was Unternehmen wissen müssen

CyberHoot-Warnung: KI-gestützte Cyberangriffe – Was Unternehmen wissen müssen

Fazit: KI kann bekannte Cyberangriffe beschleunigen und leichter skalieren. Solide Sicherheitsgrundlagen bleiben jedoch unerlässlich.

Weiterlesen

Geschwindigkeitskontrollen vs. Rabatte für sicheres Fahren: Warum Belohnungen zu besseren Sicherheitsgewohnheiten führen

Geschwindigkeitskontrollen vs. Rabatte für sicheres Fahren: Warum Belohnungen zu besseren Sicherheitsgewohnheiten führen

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...

Weiterlesen

CyberHoot-Warnung: Microsoft Outlook ist ausgefallen. Ihre Urteilsfähigkeit nicht.

CyberHoot-Warnung: Microsoft Outlook ist ausgefallen. Ihre Urteilsfähigkeit nicht.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...

Weiterlesen

