Willkommen zum CyberHoot-Newsletter zur Cybersicherheit im Februar!
Angreifer haben es nicht mehr nur auf Passwörter abgesehen. Sie zielen auch auf Session-Token, falsch konfigurierte Cloud-Dienste und sogar auf die KI-Tools ab, die Ihr Team täglich nutzt. Die Sicherheitsvorkehrungen werden immer durchlässiger, und der Browser hat sich still und leise zu einer weiteren Schwachstelle entwickelt.
Und doch gibt es gute Nachrichten. Jedes der in diesem Monat beschriebenen Risiken ist vermeidbar. Ein klares Verständnis ihrer Wirkungsweise verwandelt Überraschungen in Präventivmaßnahmen und wirksame Abwehrmechanismen.
Diesen Monat beschäftigen wir uns bei CyberHoot mit vier aktuellen Themen, die Ihre Aufmerksamkeit verdienen – nicht weil sie sensationell sind, sondern weil sie praktisch, zeitgemäß und lösbar sind.
Heimtückische Browsererweiterungen stehlen ChatGPT-Sitzungstoken, ohne jemals ein Passwort zu berühren oder eine Zwei-Faktor-Authentifizierung auszulösen. Sobald ein Angreifer über ein gültiges Sitzungstoken verfügt, kann er sich als Benutzer ausgeben, als ob dieser sich regulär angemeldet hätte. Wir erklären Ihnen die technischen Details dieses Angriffs, warum er herkömmliche Sicherheitsvorkehrungen umgeht und welche Maßnahmen Sie jetzt ergreifen sollten, um Ihr Unternehmen zu schützen.
Einem hochrangigen Cybersicherheitsexperten ist kürzlich ein kostspieliger KI-Fehler unterlaufen , und das nicht etwa aus Mangel an Fachwissen. Vielmehr handelte es sich um einen Verstoß gegen die Sicherheitsvorkehrungen bei der Nutzung eines öffentlich zugänglichen KI-Tools. Die Lehre daraus ist klar: Selbst erfahrene Experten können sensible Daten preisgeben, wenn sie nicht die notwendigen Schutzmaßnahmen ergreifen. Wir analysieren den Vorfall und stellen einen praktischen Rahmen für den sicheren und verantwortungsvollen Einsatz von KI-Tools vor, ohne deren Verwendung zu verbieten.
Google Workspace ist nach wie vor ein Eckpfeiler moderner Geschäftsprozesse, doch häufige Sicherheitslücken führen weiterhin zu vermeidbaren Sicherheitsvorfällen . Von einer unzureichenden Segmentierung der Administratorrollen bis hin zu fehlenden Richtlinien für bedingten Zugriff können selbst kleine Fehlkonfigurationen ein erhebliches Risiko darstellen. Wir identifizieren die häufigsten Schwachstellen, erläutern deren Bedeutung und stellen eine priorisierte Checkliste zur Behebung bereit.
Schließlich legte MongoBleed 87,000 öffentlich zugängliche MongoDB-Datenbanken offen . Es handelte sich dabei nicht um eine ausgeklügelte Zero-Day-Schwachstelle, sondern um ein Sicherheitsrisiko. Wir zeigen Ihnen, wer am stärksten gefährdet ist, wie Sie Ihre Schwachstelle feststellen, welche Sofortmaßnahmen Sie ergreifen sollten und welche langfristigen Strategien Ihre Daten schützen, bevor sie zum nächsten Sicherheitsvorfall werden.
Lesen Sie weiter, bleiben Sie diszipliniert und halten Sie Ihre Organisation Cyber(Hoot) Smart.
Craig
CEO, Mitgründer CyberHoot
Gefällt Ihnen CyberHoot? Wir brauchen Ihre Hilfe. Hinterlassen Sie uns gerne eine Bewertung über die unten stehenden Links!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
– Reddit-Thread zur K12-Systemadministration
Weitere Informationen zum Verfassen einer CyberHoot-Bewertung finden Sie in den kurzen Video-Übersichten unten. Hinweis: Um betrügerische Bewertungen zu verhindern, müssen Sie auf jeder Bewertungswebsite Ihre Identität per E-Mail-Registrierung bestätigen.
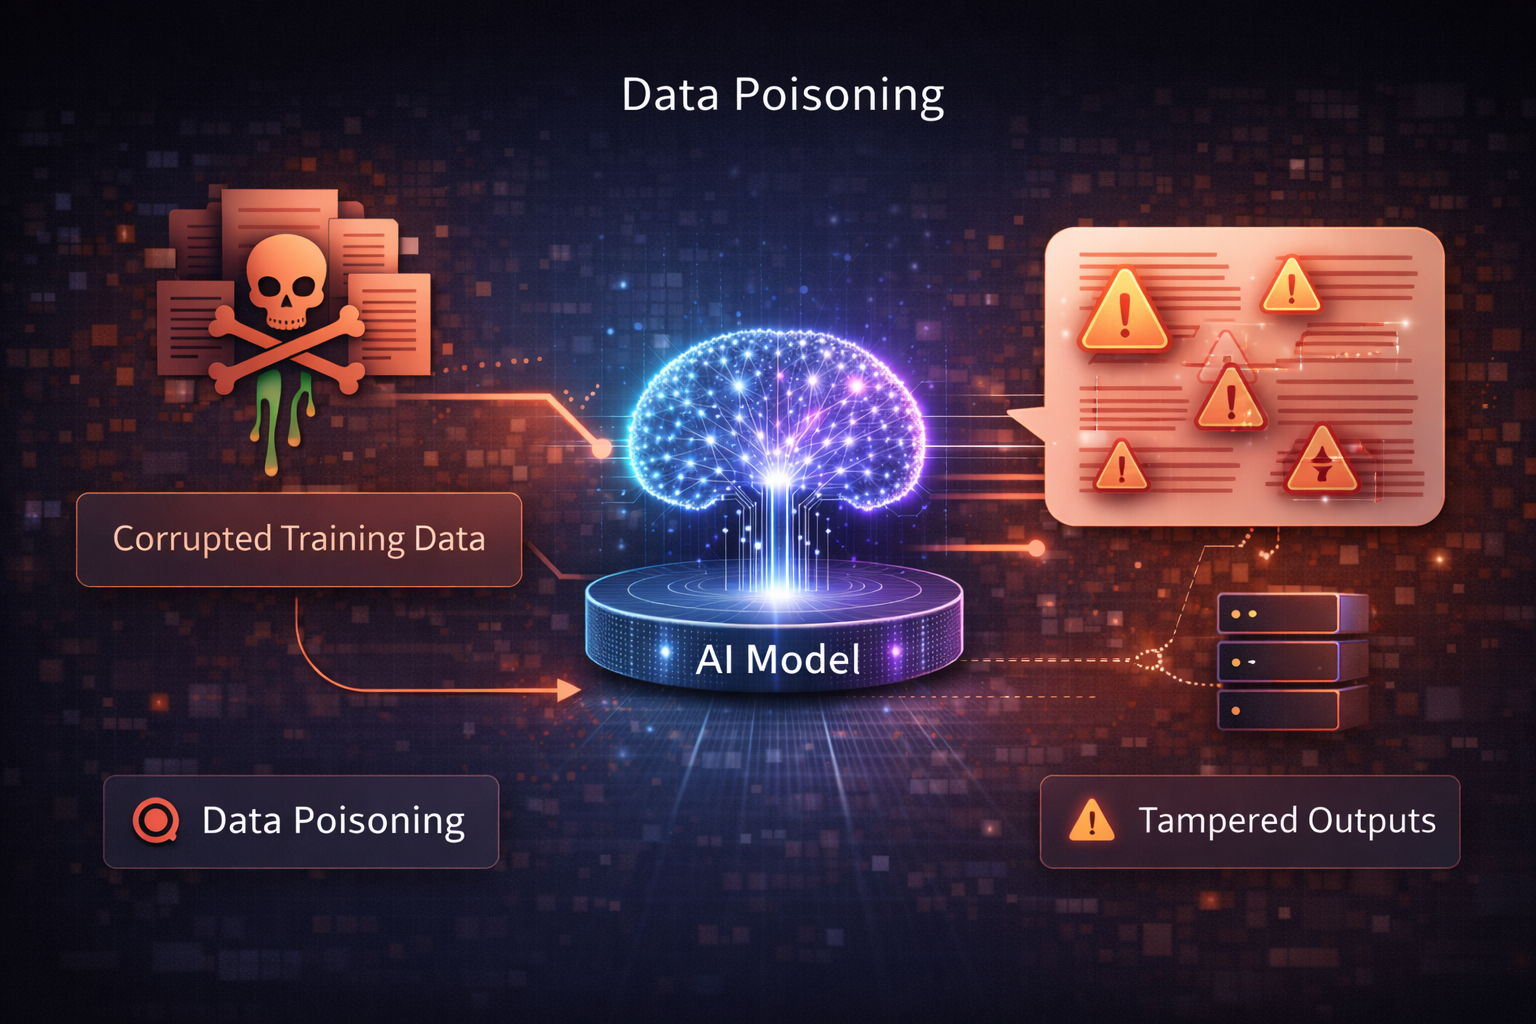
Datenvergiftung ist ein Angriff, bei dem ein Angreifer absichtlich bösartige, irreführende oder verzerrte Daten in den Trainings-, Feinabstimmungs- oder Feedback-Prozess eines KI-Modells einschleust, um dessen Verhalten zu beeinflussen. Ziel ist es, das Modell dazu zu bringen, falsche, unsichere, verzerrte oder vom Angreifer kontrollierte Ergebnisse zu liefern – entweder allgemein oder unter bestimmten Bedingungen.
Im Gegensatz zu Angriffen, die auf Eingabeaufforderungen basieren, zielt Datenvergiftung auf den Lernprozess selbst ab . Sobald manipulierte Daten integriert sind, kann sich das Modell selbst für normale, legitime Benutzer bösartig verhalten.
Klicken Sie hier, um mehr zu lesen!
Der neue ChatBot-Self-Service-Support von CyberHoot ist jetzt verfügbar und bietet rund um die Uhr Unterstützung direkt im Admin-Interface und auf unserer CyberHoot-Website. Dieses intelligente Support-Tool befindet sich unten rechts auf Ihrem Bildschirm und hilft Ihnen, sofort Antworten zu finden, Probleme zu beheben und auf Ressourcen zuzugreifen, ohne auf eine E-Mail-Antwort warten zu müssen.
Wenn Sie weitere Hilfe benötigen, können Sie unser Support-Team jederzeit unter support@cyberhoot.com erreichen.

Melden Sie sich noch heute für das CyberHoot-Empfehlungsprogramm an und sichern Sie sich ein Jahr lang 20 % aller Umsätze, die durch Anmeldungen über Ihren exklusiven Empfehlungslink generiert werden. Als Empfehlungspartner erhalten Sie nicht nur finanzielle Vorteile, sondern erleben auch die Befriedigung, anderen zu mehr Sicherheitsbewusstsein zu verhelfen und sie vor Cyberbedrohungen zu schützen. Zögern Sie nicht und registrieren Sie sich jetzt unter https://cyberhoot.com/referral-program/.
Empfehlung über das Dashboard von Autopilot:
Unterstützen Sie CyberHoot bei unserer Mission, eine bewusstere und sicherere Welt zu schaffen! Empfehlen Sie CyberHoot Autopilot einem Freund und freuen Sie sich über einen kostenlosen ersten Monat. Für jede Neuanmeldung über Ihren Empfehlungslink erhalten Sie einen kostenlosen Monat auf Ihr Konto gutgeschrieben. Dieses Angebot gilt exklusiv für CyberHoot-Erstregistrierungen.

Kennen Sie jemanden, der kürzlich beinahe Opfer eines Cyberangriffs, einer Phishing-E-Mail oder eines Social-Engineering-Anrufs geworden wäre? Empfehlen Sie das kostenlose Cybersicherheitstraining von CyberHoot. Die Person erhält sechs Videos (je 3–4 Minuten lang) und eine unserer hyperrealistischen Phishing-Simulationen mit positiver Verstärkung. Alles kostenlos.
Anmeldung : https://cyberhoot.com/individuals
CyberHoot Whitepaper herunterladen – Wie HootPhish AttackPhish verbessert
Ganz neu: Infografiken zu Cybersicherheitsstatistiken 2025
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.