Dieser hier nicht.
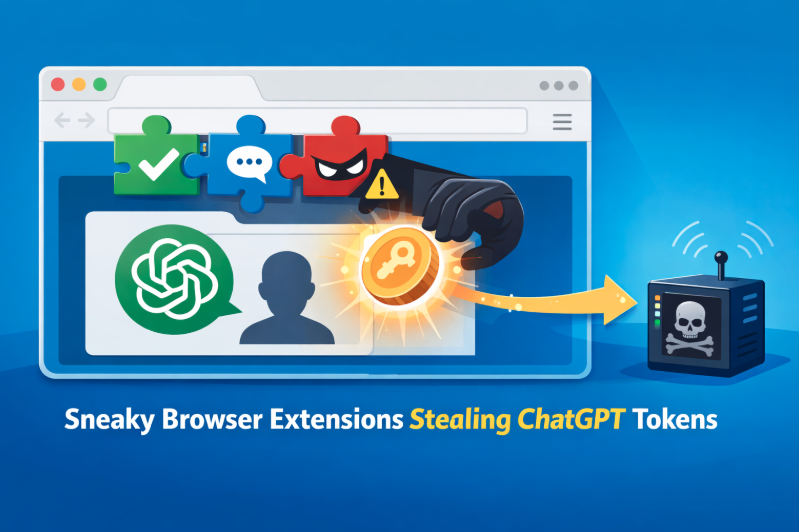
Sicherheitsforscher haben kürzlich bösartige Browsererweiterungen entdeckt, die ChatGPT-Sitzungstoken stehlen . Diese Erweiterungen wirkten harmlos. Einige waren sogar in offiziellen Erweiterungs-Stores verfügbar. Nach der Installation übernahmen sie unbemerkt aktive ChatGPT-Sitzungen, ohne Warnmeldungen auszulösen.
Keine gefälschte Anmeldeseite. Kein gestohlenes Passwort. Keine Aufforderung zur Zwei-Faktor-Authentifizierung. Dieser Angriff verläuft unbemerkt.
Die schädlichen Erweiterungen nutzten eine einfache Technik. Sie überwachten die Browseraktivität, erfassten beim Start aktive ChatGPT-Sitzungstoken und sendeten diese Token an vom Angreifer kontrollierte Server.
Sitzungstoken beweisen, dass Sie auf einer Website angemeldet sind. Stellen Sie sich das wie einen Generalschlüssel vor. Wenn ein Angreifer Ihr Sitzungstoken besitzt, benötigt er Ihr Passwort nicht. Er kann auf Ihr Konto zugreifen, als wären Sie es, bis die Sitzung abläuft oder widerrufen wird.
Sitzungstoken werden widerrufen, wenn Sie sich von wichtigen Websites abmelden, anstatt den Browser-Tab zu schließen.
Ein Session-Token funktioniert wie ein Festivalbändchen. Sobald man es hat, wird die Eintrittskarte nicht mehr kontrolliert. Jeder geht davon aus, dass man zum Einlass berechtigt ist. Wenn jemand das Bändchen stiehlt, kann er einfach hineingehen. Ohne Fragen. In der realen Welt hingegen kann man den Verlust des Bändchens melden. In der digitalen Welt ist es eine exakte Kopie des gültigen Tokens, und man merkt den Diebstahl nicht. Dadurch sind solche Angriffe gefährlicher und schwerer zu erkennen, bis es zu spät ist.
Aus diesem Grund kommt der Diebstahl von Session-Tokens immer häufiger vor als der Diebstahl von Passwörtern. Er umgeht viele herkömmliche Sicherheitsvorkehrungen, ohne Alarm auszulösen.
Wenn Sie sich auf einer Website anmelden, sendet das System Ihrem Browser ein Sitzungstoken. Dieses Token signalisiert der Website: „Diese Person ist bereits authentifiziert.“ Die Website prüft Ihr Passwort nicht mehr bei jedem Klick auf einen Link.
Wenn jemand diesen Token stiehlt, kann er einfach hineingehen. Ihr Token ist noch da und funktioniert einwandfrei. Der Angreifer hat eine exakte Kopie. Sie werden den Diebstahl erst bemerken, wenn etwas schiefgeht.
Aus diesem Grund kommt der Diebstahl von Session-Tokens immer häufiger vor als der Diebstahl von Passwörtern. Er umgeht herkömmliche Sicherheitsvorkehrungen, ohne Alarm auszulösen.
Browsererweiterungen sind darauf ausgelegt, nützlich zu sein. Viele fordern die Berechtigung an, Ihre Online-Aktivitäten zu lesen, Webseiten zu verändern und auf Cookies oder Sitzungsdaten zuzugreifen. Nutzer klicken oft auf „Zulassen“, ohne die Bedingungen zu prüfen. Die IT-Abteilung überwacht oder blockiert die Installation von Erweiterungen häufig nicht.
Nach der Installation laufen die Erweiterungen im Hintergrund. Sie melden sich nicht ab. Sie können alles überwachen, was Sie tun, wohin Sie gehen und welche Aufgaben Sie der KI übertragen. Diese Persistenz macht sie für Angreifer sehr attraktiv.
Dies betrifft nicht nur private Konten. In einer Arbeitsumgebung kann ein kompromittierter Browser mehrere Konten offenlegen. Angreifer können interne KI-Konversationen mitlesen und sensible Daten, Eingabeaufforderungen und Pläne stehlen.
Wenn Ihr Team KI-Tools am Arbeitsplatz einsetzt, ist die Browsersicherheit nun ein wichtiger Bedrohungsfaktor, der angegangen werden muss.
Die gute Nachricht ist, dass dieses Risiko beherrschbar ist, wenn technische Kontrollmaßnahmen und das Bewusstsein der Nutzer Hand in Hand gehen.
Beginnen Sie damit, nicht mehr benötigte Browsererweiterungen zu entfernen. Erweiterungen, die für die tägliche Arbeit nicht erforderlich sind, sollten nicht installiert werden. In verwalteten Umgebungen können Sie Erweiterungen mithilfe von Gruppenrichtlinien, MDM-Tools wie Intune oder speziellen Browser-Sicherheitstools auf eine genehmigte Zulassungsliste beschränken.
IT-Teams sollten die unautorisierte Installation von Erweiterungen mithilfe zentraler Kontrollmechanismen verhindern. Dies kann Folgendes umfassen:
Behandeln Sie Browser als Identitätsplattformen, nicht als einfache Webtools. Sie speichern Sitzungstoken, Anmeldeinformationen und Zugriffsrechte auf SaaS-Plattformen. Wenden Sie dieselben Sicherheitsstandards an wie für Endpunkte und Server.
Weisen Sie Benutzer darauf hin, die Berechtigungen von Erweiterungen sorgfältig zu prüfen. Jede Anfrage, Daten auf allen Websites zu lesen oder zu ändern, sollte Anlass zur Vorsicht geben. Empfehlen Sie Benutzern, Erweiterungen nur von vertrauenswürdigen Anbietern und aus genehmigten internen Listen zu installieren.
Gehen Sie schließlich davon aus, dass mindestens eine Erweiterung potenziell schädlich sein wird, und entwickeln Sie Kontrollmechanismen, um die Auswirkungen schnell zu erkennen und einzudämmen. Endpoint Detection and Response (EDR) -Tools bieten eine starke Verteidigungslinie, insbesondere in Kombination mit standardmäßig ablehnenden Anwendungs- und Erweiterungsrichtlinien.
Diese Geschichte handelt eigentlich nicht von ChatGPT. Sie handelt davon, wie sich unser Arbeitsleben verändert hat.
Browser sind heute das Einfallstor zu Ihrem Unternehmen, und Angreifer wissen das. Sicherheitsstrategien, die sich auf Passwörter, MFA und selbst die neuesten Passkeys beschränken , reichen nicht aus, um Session-Token-Angriffe zu verhindern.
Der eigentliche Sicherheitskampf findet nicht mehr beim Login statt. Es geht vielmehr darum, Identität, Sitzungen und Zugriffe nach erfolgreicher Authentifizierung zu schützen.
Überprüfen Sie diese Woche Ihre Browsererweiterungen. Entfernen Sie alle, die Sie nicht kennen oder regelmäßig verwenden. Wenn Sie in Ihrem Unternehmen für die IT zuständig sind, erstellen Sie eine Liste genehmigter Erweiterungen. Falls Sie Mitarbeiter sind, fragen Sie Ihr IT-Team, ob es Richtlinien für Browsererweiterungen gibt.
Kleine Schritte führen zu sichereren Gewohnheiten. Man muss nicht alles auf einmal ändern. Man muss irgendwo anfangen, und Browserhygiene ist ein guter Anfang.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.