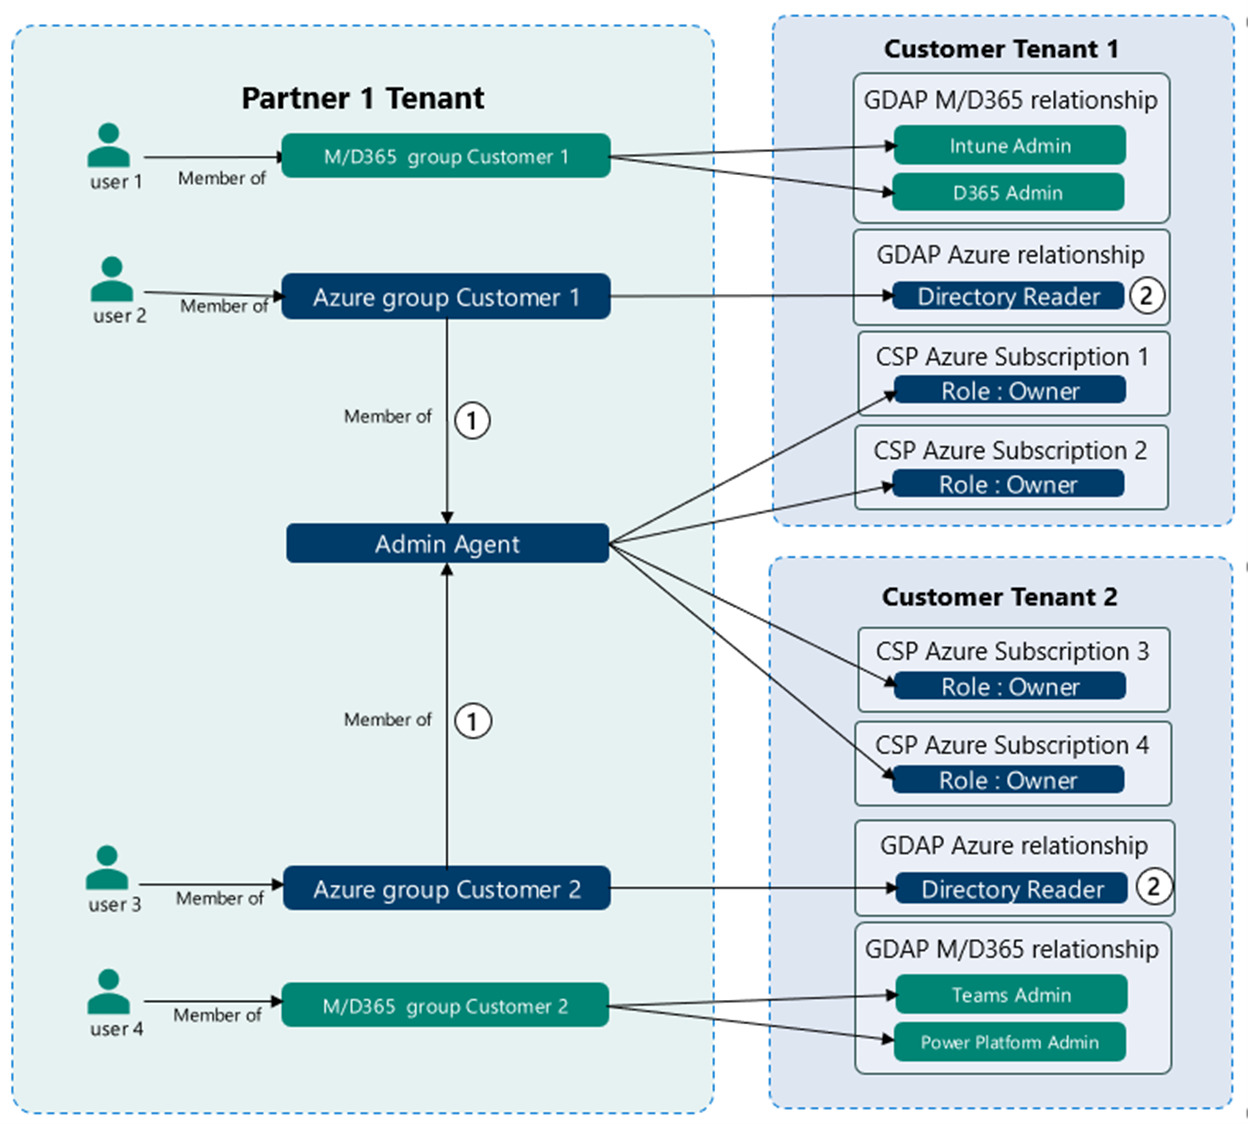
Die granulare delegierte Administratorberechtigung (GDAP) von Microsoft ermöglicht die Zuweisung spezifischer administrativer Berechtigungen an Einzelpersonen oder Gruppen innerhalb einer Organisation über Microsoft Azure. Dieser Ansatz erlaubt eine präzisere Kontrolle über die Aktionen verschiedener Mitarbeiter. Er senkt das Risiko unbeabsichtigter, unautorisierter oder nicht erkannter Änderungen und reduziert gleichzeitig die Berechtigungsrisiken für Unternehmen, die von Managed Service Providern (MSPs) betreut werden.
GDAP ermöglicht es Administratoren, Berechtigungen für bestimmte Aufgaben oder Bereiche zuzuweisen, z. B. für die Verwaltung von Benutzerkonten, die Konfiguration von Netzwerkeinstellungen oder den Zugriff auf vertrauliche Daten. Dadurch haben Administratoren einen legitimen Anspruch auf bestimmte Berechtigungen, ohne dass ihnen volle Administratorrechte (Schlüssel zum Königreich) gewährt werden müssen. In KMUs und insbesondere in MSP-Umgebungen ist dies wichtig, um das Risiko von Datenschutzverletzungen und anderen Sicherheitsvorfällen durch laxes Berechtigungsmanagement zu minimieren.
Gemeinsam genutzte Anmeldeinformationen stellen ein erhebliches Sicherheitsrisiko für jedes Unternehmen dar. Vor der Einführung von GDAP teilten viele Unternehmen das Standardkonto des Domänenadministrators mit allen Ingenieuren. Dies führte zu unnötigen Risiken durch nicht identifizierte kritische Änderungen, die nicht einem einzelnen Administrator zugeordnet werden konnten. Auch das Ausscheiden von Mitarbeitern aus dem Unternehmen wurde gefährdet, da die Passwortänderung für diese Konten oft übersprungen wurde.
Für MSPs war es manchmal noch schlimmer. Bei sicherheitsbewussten MSPs verfügte jedes Unternehmen über ein eigenes Standard-Domänenadministratorkonto. Dennoch waren diese Passwörter manchmal vorhersehbar, da sie unternehmensweit einzigartig waren. Die schlimmsten MSPs verwendeten möglicherweise dasselbe Domänenadministratorkennwort für alle Kundenkonten. Ein einfacher Verstoß in einem Konto konnte sich auf mehrere andere Konten auswirken. Die Lösung dieses Problems ist seit über zwei Jahrzehnten eine Herausforderung und zeitaufwändig in der gesamten IT-Branche.
GDAP verbessert die Einfachheit, Supportfähigkeit und Verantwortlichkeit bei der Verwaltung von IT-Systemen, Servern und Netzwerken. Es sollte von allen IT-Organisationen übernommen werden.
Die detaillierte Kontrolle kritischer Administratorrechte ist ein enormer Vorteil. Die Erteilung von Berechtigungen zur Ausführung bestimmter Dienste an Ingenieure, ohne ihnen das Master-Passwort für die gesamte Kontrolle (ein Break-Glass-Konto) geben zu müssen, verbessert die Sicherheit erheblich.
GDAP kann immer noch schlecht eingerichtet sein. Fragen Sie daher unbedingt Ihren MSP nach seinen Prozessen und Richtlinien für die Einführung. Definieren Sie gemeinsam ein akzeptables Risiko für Ihr Unternehmen. Sie werden froh sein, die Vorarbeit geleistet zu haben, denn die Vorteile werden Ihnen lange erhalten bleiben.
Quellen:
Microsoft: Einführung in die granulare delegierte Administratorberechtigung (GDAP)
T-Minus365: YouTube-Video.
Weitere Leseempfehlungen:
Microsoft: Häufig gestellte Fragen zu GDAP
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ich erinnere mich an die Anfänge von...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Der Blogbeitrag dieser Woche enthält...
Weiterlesen
Hin und wieder taucht eine Schadsoftware mit einem so raffinierten Trick auf, dass Sicherheitsforscher innehalten und...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.