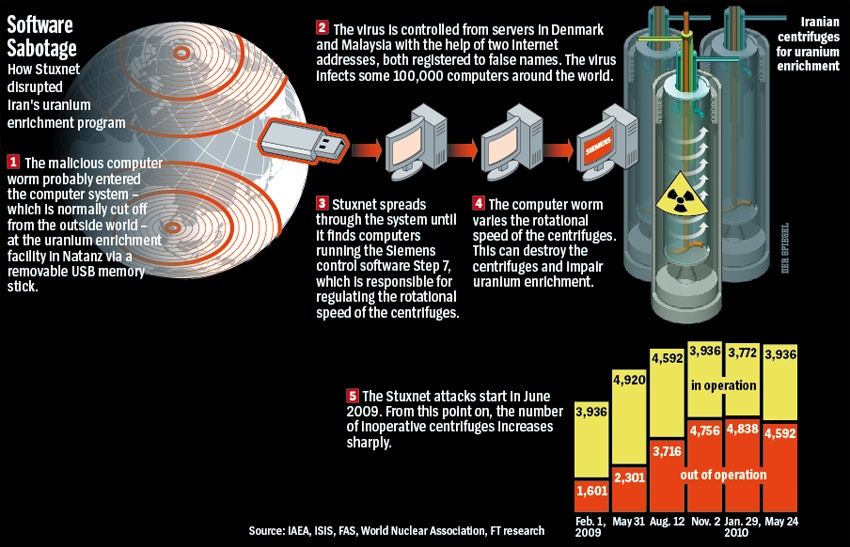
Stuxnet ist ein Computerwurm , der 2010 entdeckt wurde und dessen Entwicklung nach Ansicht vieler mindestens seit 2005 andauerte. Stuxnet zielte auf SCADA-Systeme (Supervisory Control and Data Acquisition) ab, und viele Experten halten ihn für die Schadsoftware, die dem iranischen Atomprogramm erheblichen Schaden zugefügt hat. Die USA und Israel haben die Verantwortung für den Cyberangriff zwar nicht offiziell zugegeben, doch gilt die Schadsoftware weithin als eine von diesen beiden Ländern entwickelte Waffe.
Die Stuxnet-Malware zielte auf SCADA-Systeme ab, die bestimmte Prozesse in Gaszentrifugen zur Trennung von Nuklearmaterial steuerten. Stuxnet befiel fast 25 % der iranischen Atomzentrifugen, infizierte über 200,000 Computer und führte dazu, dass 1,000 Maschinen physisch so stark beschädigt wurden, dass sie nicht mehr verwendet werden konnten.
Nachdem der Stuxnet-Virus freigesetzt wurde und sein Ziel erreicht hatte, das iranische Atomprogramm zu verzögern, indem er Zentrifugen beschädigte, mit denen die für eine Atombombe benötigten Rohstoffe gereinigt werden, hatten die USA und Israel ihr Ziel erreicht und die Sache war damit erledigt ... richtig?
Auf keinen Fall! Das Problem bei der Veröffentlichung einer der wohl ausgefeiltesten Schadsoftware ihrer Zeit, um die Rechner eines Staates zu infizieren, der angeblich über die viertbeste Cybersicherheitsstreitmacht der Welt verfügt, besteht darin, dass dieser Staat die Schadsoftware (Stuxnet) analysieren und entschlüsseln kann . Iran kann diese Schadsoftware dann für seine eigenen Zwecke einsetzen.
Zunächst diskutierten Informatikethiker und Forensiker des Stuxnet-Virus die Vor- und Nachteile des Einsatzes eines solchen „gerechten Werkzeugs“, das ausschließlich vom Iran illegal beschaffte Siemens-Zentrifugen betraf, und ob es die beiden Gesetze des Krieges – Verhältnismäßigkeit und Diskretion – respektierte. Spätere Ethiker stellten jedoch fest, dass die Einführung solch fortschrittlicher Schadsoftware und der Einsatz asymmetrischer Angriffe überdacht werden sollten. Obwohl sie nur vorübergehenden Zwecken dienten, ist das in dieser Schadsoftware enthaltene Wissen bedeutsam (vier Zero-Day-Schwachstellen wurden angegriffen) und könnte der Welt schaden, wenn es in die falschen Hände gerät. Wie der Forensiker Ralph Langner es formulierte, könnte diese neue Cyberwaffe „als Paradebeispiel für einen ‚gerechten Krieg‘ gelten. Sie hat niemanden getötet. Das ist gut so. Aber ich fürchte, das ist nur eine kurzfristige Betrachtungsweise. Langfristig hat sie die Büchse der Pandora geöffnet.“
Verwandte Begriffe : ILOVEYOU-Virus , Melissa-Virus , Reverse-Engineering
Weiterführende Literatur :
Die geheime Geschichte des Angriffs auf den Iran
Stuxnet und seine verborgenen Lehren zur Ethik von Cyberwaffen
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Fazit: KI kann bekannte Cyberangriffe beschleunigen und leichter skalieren. Solide Sicherheitsgrundlagen bleiben jedoch unerlässlich.
Weiterlesen
Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
WeiterlesenVerhelfen Sie Ihren Mitarbeitern zu einem geschärften Blick – mit einem positiven Ansatz, der herkömmliche Phishing-Tests übertrifft.

