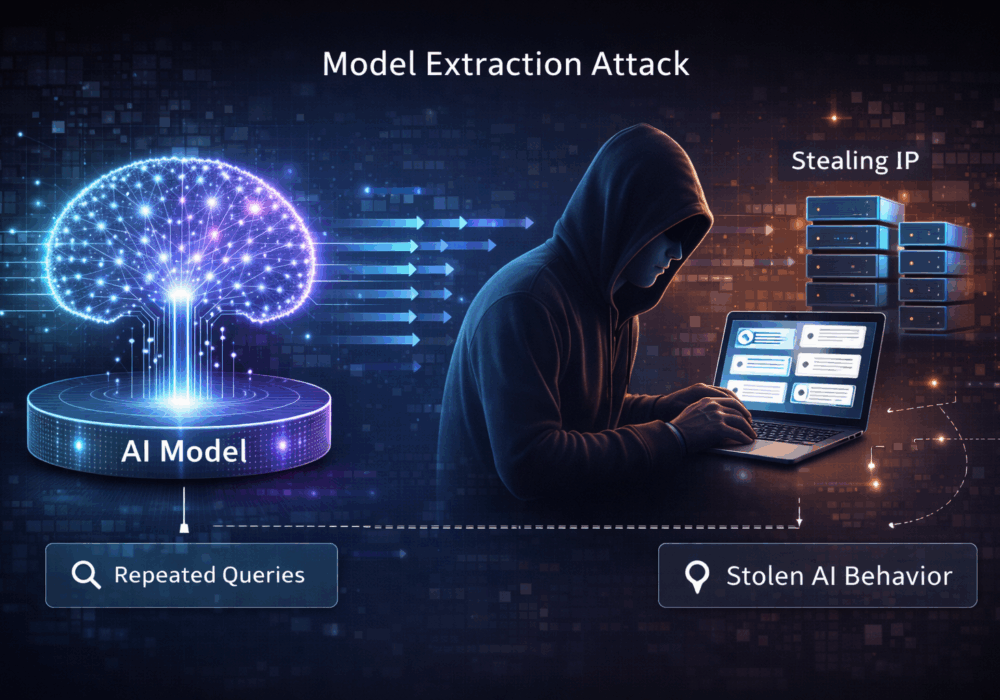
Modellextraktionsangriff

10. Dezember 2025 | Cybrary Modellextraktionsangriff

Ein Modellextraktionsangriff ist eine Technik, bei der ein Angreifer wiederholt ein gehostetes Machine-Learning- oder KI-Modell abfragt, um dessen internes Verhalten abzuleiten, zu replizieren oder anzunähern . Mit der Zeit kann der Angreifer ein Ersatzmodell erstellen , das das Originalmodell genau nachbildet und so geistiges Eigentum stiehlt, ohne direkten Zugriff auf den Code oder die Gewichtungen des Modells zu haben.

Diese Angriffe nutzen Folgendes aus:

  • Öffentliche oder halböffentliche Modell-APIs
  • Vorhersehbare Ergebnisse
  • Fehlende Ratenbegrenzung, Überwachung oder Reaktionsrandomisierung

Das Ziel ist nicht der Diebstahl von Daten, sondern der Diebstahl von Modellen.

Was das für KMU bedeutet

Für kleine und mittlere Unternehmen stellt die Modellextraktion oft ein unsichtbares Risiko dar , insbesondere wenn KI-gestützte Funktionen extern angeboten werden.

Zu den wichtigsten Auswirkungen zählen:

  • Verlust des Wettbewerbsvorteils
    Wenn Ihr KI-Modell firmeneigene Arbeitsabläufe, Preislogik oder Domänenexpertise kodiert, kann ein extrahiertes Modell diesen Wert für Wettbewerber replizieren.
  • Unkontrollierte Wiederverwendung Ihrer IP-Adresse
    Angreifer können ein geklontes Modell ohne Ihre Zustimmung oder Nennung weiterverkaufen, wiederverwenden oder einbetten.
  • Erhöhte Kosten
    Übermäßige automatisierte Abfragen, wie sie bei Extraktionsangriffen eingesetzt werden, können die API-Nutzung und die Infrastrukturkosten in die Höhe treiben.
  • Falsche Annahmen über die Sicherheit
    Viele KMU gehen fälschlicherweise davon aus, dass es ausreicht, die Modellgewichte nicht offenzulegen. Tatsächlich lässt sich das Verhalten aber allein durch Reverse Engineering ermitteln.

Für KMUs verwandelt die Modellextraktion KI von einem Vorteil in eine Belastung, wenn keine Schutzmechanismen vorhanden sind.

Was dies für Managed Service Provider (MSPs) bedeutet

Für Managed Service Provider sind die Risiken höher und weitreichender.

Zu den wichtigsten Überlegungen gehören:

  • Offenlegung der Client-IP
    Von Managed Service Providern (MSPs) erstellte oder kundenspezifisch angepasste Modelle, die auf kundenspezifische Prozesse trainiert wurden, können geklont und missbraucht werden.
  • Risiko bei mehreren Mietern
    Eine mangelhafte Isolation oder gemeinsame Inferenzendpunkte erhöhen das Risiko von clientübergreifenden Inferenzvorgängen und Datenlecks.
  • Vertragliche und rechtliche Risiken
    Kunden können Managed Service Provider (MSPs) für das Versäumnis, firmeneigene KI-Systeme zu schützen, verantwortlich machen, unabhängig von der Raffinesse des Angreifers.
  • Erkennung von Dienstmissbrauch
    Extraktionsangriffe ähneln oft normalen Nutzungsmustern, sofern sie nicht gezielt überwacht werden, wodurch sie leicht übersehen werden können.
  • Reputationsschaden
    Von Managed Service Providern (MSPs) wird erwartet, dass sie nicht nur die Daten, sondern auch die Systeme, die diese verarbeiten, schützen.

Praktischer Imbiss

Modellextraktionsangriffe zielen auf das Verhalten eines Modells ab , nicht auf dessen Aufbau.

Für KMUs und Managed Service Provider (MSPs):

  • Behandeln Sie Modelle als schutzfähiges geistiges Eigentum
  • Implementierung Ratenbegrenzung, Abfrageüberwachung und Anomalieerkennung
  • Vermeiden Sie es, hochauflösende Ausgaben unnötig offenzulegen.
  • Verwenden Sie gegebenenfalls eine Drosselung der Reaktion oder eine leichte Ausgaberandomisierung.
  • Beziehen Sie den Schutz von KI-Modellen in Risikobewertungen und Kundenvereinbarungen ein.

Weitere Leseempfehlungen:

CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:


Neueste Blogs

Bleiben Sie auf dem Laufenden mit den neuesten Sicherheitseinblicke

Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Geschwindigkeitskontrollen vs. Rabatte für sicheres Fahren: Warum Belohnungen zu besseren Sicherheitsgewohnheiten führen

Geschwindigkeitskontrollen vs. Rabatte für sicheres Fahren: Warum Belohnungen zu besseren Sicherheitsgewohnheiten führen

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...

Weiterlesen

CyberHoot-Warnung: Microsoft Outlook ist ausgefallen. Ihre Urteilsfähigkeit nicht.

CyberHoot-Warnung: Microsoft Outlook ist ausgefallen. Ihre Urteilsfähigkeit nicht.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...

Weiterlesen

Schädliche Browsererweiterungen: So halten Sie Ihren Browser sauber

Schädliche Browsererweiterungen: So halten Sie Ihren Browser sauber

Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“

Weiterlesen