Melissa-Virus

5. Februar 2020 | Cybrary Melissa-Virus


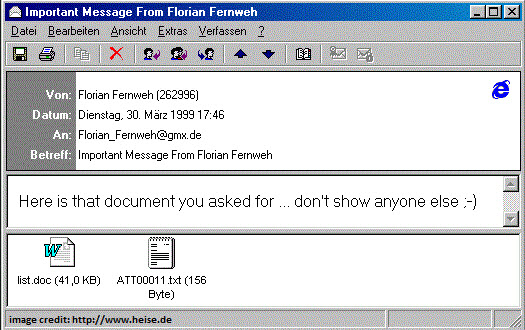
Der Melissa- Virus ist eine Schadsoftware , die Ende März 1999 verbreitet wurde. Ein Programmierer namens David Lee Smith übernahm einen Account von America Online (AOL) und nutzte diesen, um eine Datei in einer Internet-Newsgroup zu veröffentlichen. In dem Beitrag wurden kostenlose Zugangsdaten für Webseiten mit Inhalten für Erwachsene beworben, wobei die Datei als Köder diente. Sobald die Nutzer die Datei heruntergeladen und geöffnet hatten, wurde ein Virus auf ihren Computern installiert. Dieser Virus drang in die Microsoft Outlook-Konten der Nutzer ein und versandte E-Mails mit derselben Schadsoftware an die ersten 50 Kontakte in der Kontaktliste. Dies war einer der ersten großen Angriffe, der große Aufmerksamkeit erregte, und einer der ersten echten Phishing- Angriffe. Dieser Angriff war ein Vorbote unserer Online-Zukunft, denn auch heute noch werden wir von immer raffinierteren Social-Engineering- und Phishing-Angriffen heimgesucht.

Was bedeutet das für mich als Inhaber eines kleinen oder mittleren Unternehmens?

Der Melissa-Virus verursachte Unternehmen Millionenschäden. Stellen Sie als Unternehmer sicher, dass das Cybersicherheitsprogramm Ihres Unternehmens die folgenden Schutzmaßnahmen umfasst:

  1. Schulen Sie Ihre Mitarbeiter und führen Sie ein umfassendes Sensibilisierungsprogramm ein, um sie darin zu schulen, wie sie Phishing-Angriffe per E-Mail, Social Engineering und viele andere moderne Hackerangriffsmethoden erkennen und vermeiden können.
  2. Geben Sie Ihren Mitarbeitern mindestens Richtlinien zum Umgang mit Informationen, zur akzeptablen Computernutzung und zu Passwörtern.
  3. Lassen Sie für Ihr Unternehmen eine Risikobewertung durchführen, um die potenziellen Bedrohungen und Schwachstellen zu verstehen, denen Sie ausgesetzt sind. Sobald Sie sich für ein Budget entschieden haben, erstellen Sie einen Sanierungsplan, um Ihre Risiken auf ein akzeptables Maß zu reduzieren.
  4. Testen Sie Ihre Mitarbeiter mindestens vierteljährlich, vorzugsweise öfter, auf Phishing-Angriffe.
  5. Stellen Sie sicher, dass Sie über technische Schutzmaßnahmen verfügen, die Sie schützen, wenn Ihre Schulungen und Governance versagen und Ihre Mitarbeiter auf einen Hackerangriff klicken. Antivirus, SPAM-Filterung, Entfernung Administratorrechte auf Ihren Windows-Desktops und die Bereitstellung eines Password Manager Dies sind allesamt gute Einstiegsaktivitäten für Unternehmen mit geringer Cybersicherheitsreife. Mit zunehmender Reife müssen Sie zusätzliche technische Lösungen hinzufügen, um Ihren Schutz zu verbessern.
  6. Dieser spezielle Virenangriff lehrte uns, Microsoft VB-Skripten nicht zu vertrauen. Spätere Viren nutzten Makrofunktionen in MS-Office-Dokumenten aus. Infolgedessen filtern viele Unternehmen nun Anhänge heraus, die sowohl VB-Skripte als auch Makros enthalten, um Risiken vom Typ Melissa auszuschließen. Die meisten AV-Unternehmen und -Produkte schützen mittlerweile vor diesen Angriffen.

Verwandte Begriffe: Administratorrechte, Phishing , Social Engineering , Trojanisches Pferd , Virus

Weiterführende Lektüre: Sextortion-E-Mail-Betrug: Lassen Sie sich nicht zum Opfer machen

Quelle: FBI-Artikel – 20. Jahrestag des Melissa-Virus

Um mehr über die fünf schlimmsten Viren aller Zeiten zu erfahren, sehen Sie sich dieses kurze Video an:

Tun Sie genug, um Ihr Unternehmen zu schützen?

Melden Sie sich noch heute bei CyberHoot an und schlafen Sie besser, da Sie wissen,

Mitarbeiter sind im Cyberspace geschult und auf der Hut!


Jetzt anmelden!

Neueste Blogs

Bleiben Sie auf dem Laufenden mit den neuesten Sicherheitseinblicke

Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Schädliche Browsererweiterungen: So halten Sie Ihren Browser sauber

Schädliche Browsererweiterungen: So halten Sie Ihren Browser sauber

Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“

Weiterlesen

Ihr Kalender hat einen ungebetenen Gast

Ihr Kalender hat einen ungebetenen Gast

Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...

Weiterlesen

Der patentierte Phishing-Test, der sich selbst vorstellt

Der patentierte Phishing-Test, der sich selbst vorstellt

Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...

Weiterlesen

