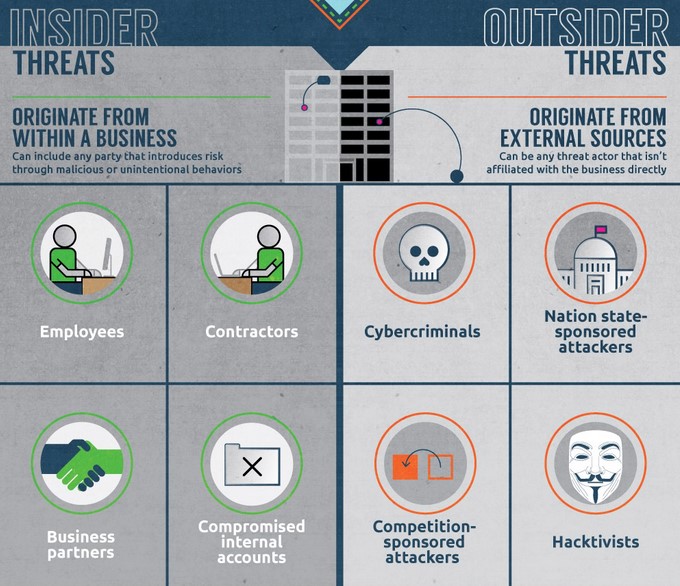
 An Insider-Bedrohung ist eine Person oder Personengruppe innerhalb einer Organisation, die ein potenzielles Risiko für das Unternehmen darstellt. Dieser Schaden kann in Form einer Sicherheitsverletzung, des Diebstahls geistigen Eigentums oder sogar einer Schädigung des Markenimages eines Unternehmens durch die versehentliche Offenlegung vertraulicher Informationen auftreten. Diese Bedrohungen können von Mitarbeitern, Auftragnehmern, Geschäftspartnern oder sogar von gehackten internen Konten ausgehen. Insider-Bedrohungen entstehen, wenn ein oder mehrere interne Bedrohungsakteure ihr Insiderwissen oder ihren Zugriff auf Sicherheitsprogramme, Computersysteme, Dienste, Produkte, Einrichtungen oder kritische Daten eines Unternehmens ausnutzen und dieses Wissen oder diesen Zugriff nutzen, um Schaden anzurichten.
Es ist wichtig zu bedenken, dass nicht alle Insider-Bedrohungen böswilliger Natur sind. Manche Angriffe entstehen durch Insider-Unfälle, beispielsweise durch die Veröffentlichung einer Website ohne entsprechende Inhaltskontrollen oder Berechtigungsbeschränkungen, wodurch Daten versehentlich im Internet zugänglich gemacht werden.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

