Et selvevalueringsspørgeskema (SAQ) bruges oftest inden for PCI-DSS (Payment Card Industry Data Security Standard) til at afgøre, om en forhandler eller tjenesteudbyder overholder PCI-DSS-standarderne. Der er 8 forskellige SAQ-typer, hver for forskellige typer organisationer, der håndterer PCI-information. De 8 forskellige typer kan findes nedenfor:
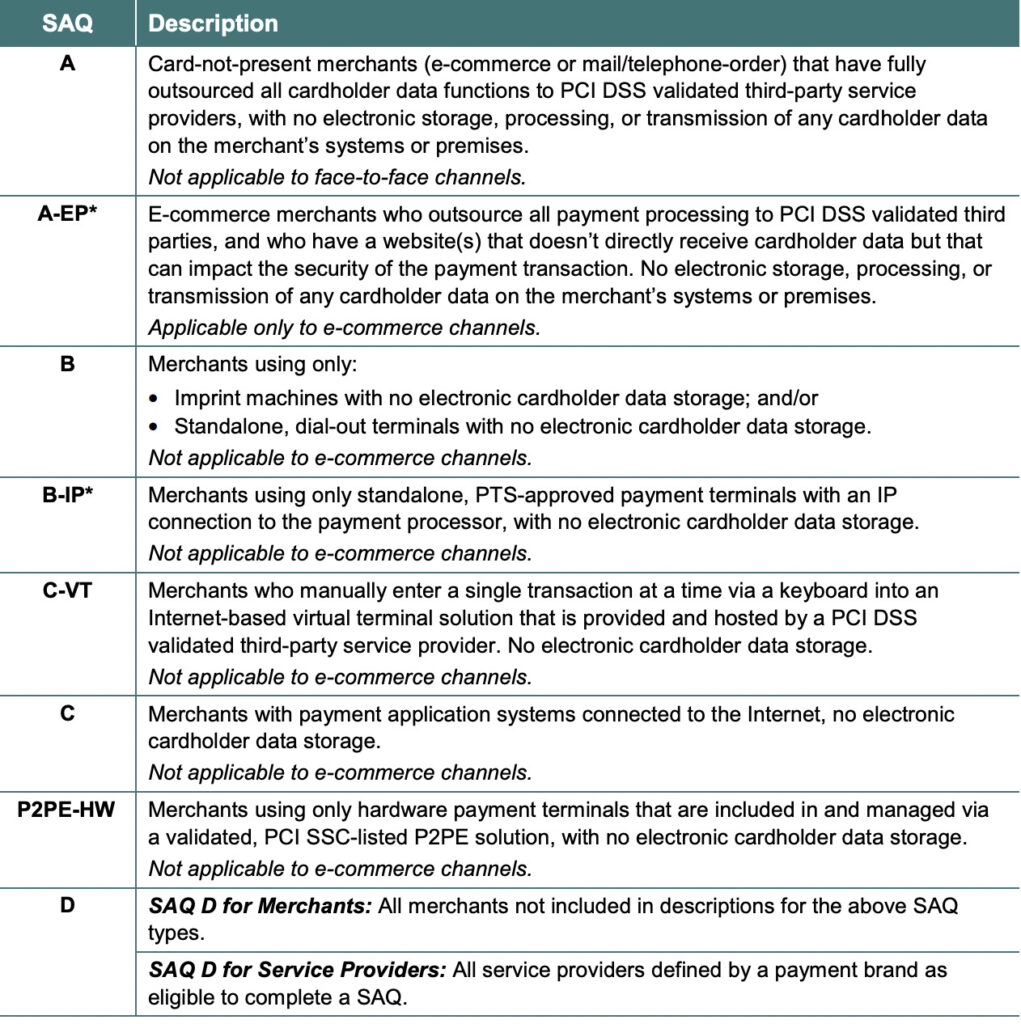
Måden du behandler kreditkort og håndterer kortholderdata på, bestemmer hvilken SAQ din virksomhed skal udfylde. Hvis du f.eks. ikke har en butik, og alle dine produkter sælges online via en tredjepart, er du sandsynligvis kvalificeret til SAQ A eller SAQ A-EP. Hvis du har en butik, der behandler kreditkort via internettet, og du også gemmer kunders kreditkortdata, er du sandsynligvis en SAQ D-forhandler.
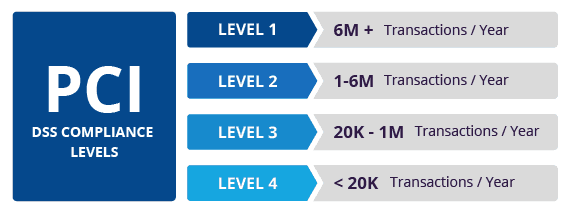
Ud over at udfylde en SAQ for dine PCI-compliancebehov, er der en sekundær metrik, som SMB'er bør overveje – nemlig transaktionsvolumener. PCI-DSS har også intervaller for transaktionsvolumener, der dikterer, om du kan selvevaluere (under 20,000 kreditkorttransaktioner om året) og skal hyre en ekstern QSA (Qualified Security Assessor), hvor du er på niveau 2 eller niveau 1, til at udføre en revision af din virksomhed.
SAQ'en eller selvevalueringsspørgeskemaet er ikke blot en køreplan til compliance; det er en køreplan til bedre cybersikkerhed. At udfylde en PCI SAQ er en af de bedste måder at sikre, at du ikke overser nogen forretningssikkerhedskrav. Derudover ønsker betalingsudbydere ikke at arbejde med usikre virksomheder, så de kræver typisk, at hver forhandler fremlægger en PCI SAQ som bevis for betalingssikkerhed. Hvis din organisation arbejder med PCI-data, har du sandsynligvis udfyldt eller skal du udfylde en SAQ. Se ovenstående tabel for, hvilken SAQ der er relevant for din virksomhed. At arbejde sig igennem din SAQ vil hjælpe dig med at bestemme, hvad du skal gøre, men oplysningerne nedenfor vil hjælpe dig med at forbedre din cybersikkerhedshygiejne yderligere.
Yderligere anbefalinger til cybersikkerhed
Derudover vil disse anbefalinger nedenfor hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for i det daglige. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Alle disse anbefalinger er indbygget i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
kilder:
Yderligere læsning:
En oversigt over PCI-overholdelse
MSP'er bør kræve risikovurderinger
Relaterede vilkår:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, skal du besøge et af linkene ovenfor (udover infografik), indtaste din e-mailadresse i højre side af siden og klikke på ' Send mig nyhedsbreve'.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.