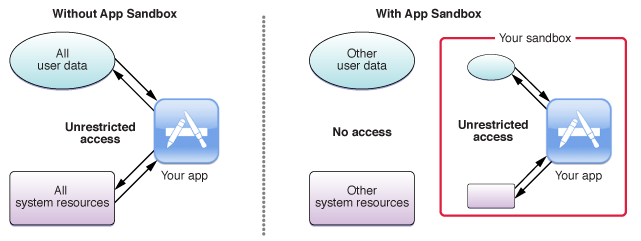
Sandboxing er et cybersikkerhedsbegreb, der relaterer til forskellige teknikker, der bruges til at beskytte dit netværk og din computerinfrastruktur mod kompromittering af skadelig software (også kendt som Malware ).
I én metode giver sandboxing et særligt, hærdet driftsmiljø, som tredjepartsapplikationer kan køre i, og som er isoleret fra kritiske systemressourcer og programmer. I en anden metode åbner e-mail SPAM-beskyttelsesløsninger vedhæftede filer ved hjælp af "Attachment Sandbox" og holder øje med ondsindet adfærd, før den vedhæftede fil sendes til en medarbejders indbakke.
Sandboxing, uanset om det bruges til at beskytte dit operativsystem eller din e-mail, giver et ekstra lag af sikkerhed, der kan forhindre malware i at komme ind i din virksomhed og skade dig. Men vær advaret: I tilfælde af e-mail-sandboxes ved hackere, at disse løsninger findes, og de har indbyggede undvigelsesteknikker for at skjule sig fra spam-sandboxingbegrænsninger!
Kilde: TechTerms
Relaterede termer: Administratorrettigheder , Mindst tilladte rettigheder , Malware
Relaterede artikler : Otte punkter at overveje, før du vælger en sandboxing-løsning
SMB-ejere, der er i tvivl om, hvorvidt de skal anvende sandboxing-teknikker til e-mailbeskyttelse, bør spørge, om deres SPAM-løsning understøtter dette. Hvis det er tilgængeligt, så aktiver det. Har du ikke en SPAM-løsning, der beskytter dig? Det er ikke godt, du har brug for en ... så anskaf dig en. Med hensyn til sandboxing skader det aldrig at inspicere vedhæftede filer, før de når frem til dine e-mailbrugere med en sandboxing-løsning.
Når det gælder applikations-sandboxing, er der ikke meget for en SMB at gøre, fordi applikations-sandboxing styres og implementeres af applikationsleverandørerne selv. Alt, hvad du kan gøre, er at spørge dine leverandører om, hvilke applikationsvurderinger de udfører, og overvåge kritiske sårbarheder i deres applikationer.
Ingen løsning er 100 % sikker, og derfor bør du også tilbyde dine medarbejdere bevidsthedstræning for at få øje på og undgå ondsindede vedhæftede filer, de måtte modtage i phishing-kampagner. Mange gange er den vedhæftede fil kun tilgængelig bag et Google Drive- eller Microsoft SharePoint-loginwebsted, så der er intet at inspicere i en sandkasse. Men når dine brugere angiver deres legitimationsoplysninger for at få adgang til filen, er de sandsynligvis giver deres legitimationsoplysninger til hackerne via en falsk hjemmesideopsætning for at indsamle loginoplysninger!
Sandboxing i cybersikkerhed: Hvordan passer det ind i din stak?
SC Labs anmeldelser af e-mailsikkerhed
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Alvorlighedsgrad: KRITISK (CVSS 9.2) | Udstedt: 22. oktober 2026 Den 21. oktober blev der opdaget to kritiske fejl i PHP,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

