Insidertrussel

24. december 2019 | Cybrary Insidertrussel
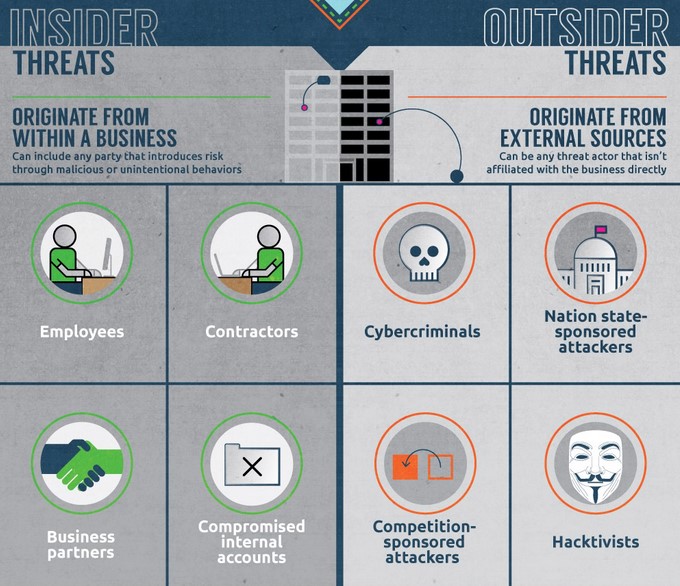
An Insidertrussel er en person eller gruppe af personer i en organisation, der udgør en potentiel risiko for skade på en virksomhed. Denne skade kan være i form af et sikkerhedsbrud, tyveri af intellektuel ejendom eller endda skade på en virksomheds brand gennem utilsigtet eksponering af følsomme oplysninger. Disse trusler kan stamme fra medarbejdere, entreprenører, forretningspartnere eller endda interne konti, der er blevet brudt. Insidertrusler realiseres, når en eller flere interne trusselaktører udnytter deres insiderviden om eller adgang til en virksomheds sikkerhedsprogram, computersystemer, tjenester, produkter, faciliteter eller kritiske data og bruger denne viden eller adgang til at forårsage skade. Det er vigtigt at huske, at ikke alle insidertrusler er ondsindede. Nogle kompromitteringer opstår på grund af insideruheld, såsom publicering af et websted uden passende indholdskontroller eller tilladelsesbegrænsninger, hvilket fører til, at data utilsigtet eksponeres for internettet.
Hvor stort et problem er insidertrusler? Statistikkerne, tak…
I 2019 rapporterede Verizon Data Breach Incident Report (DBIR), at 28 % af de kompromitterede netværk skyldtes insidertrusler (bestående af ondsindede insidere og utilsigtede fejl).

Hvad betyder dette for din SMV?

SMB'er er udsatte for insidertrusler ligesom enhver anden virksomhed med en stor mængde kritiske og følsomme data. Det vigtige budskab til en SMB er at træne medarbejdere i at være opmærksomme på tegn på "mærkelig adfærd", som nogle interne medarbejdere kan udvise, når de begår forbrydelser mod din virksomhed. Træn dine medarbejdere i insidertrusler, og hvis de ser noget, så træn dem i at sige det til en leder eller ledende medarbejder. Brug desuden disse metoder til at reducere interne trusler mod din virksomhed, uanset om de er utilsigtede eller forsætlige (hvert nævnte udtryk linker til en anden definition af cybersikkerhed inden for CyberHoot): Relateret betegnelse: Utilsigtet insidertrussel, Ondsindet insidertrussel, Outsider trussel Kilde: CNSSI 4009; NIAC's endelige rapport og anbefalinger om insidertruslen mod kritisk infrastruktur, 2008

Hvis du vil vide mere om emnet, så se denne korte video:

https://www.youtube.com/watch?v=QXnNkSeT6dM

Gør du nok for at beskytte din virksomhed?

Tilmeld dig CyberHoot i dag og sov bedre med din viden om din

Medarbejderne er cybertrænede og på vagt!

Tilmeld dig i dag!
Nyeste Blogs

Hold dig skarp med det nyeste sikkerhedsindsigt

Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Din kalender har en ubuden gæst

Din kalender har en ubuden gæst

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...

Læs mere

Den patenterede phishing-test, der introducerer sig selv

Den patenterede phishing-test, der introducerer sig selv

De fleste phishing-tests lyver for dine medarbejdere. Denne her siger goddag først! HootPhish fortæller folk med det samme: dette er...

Læs mere

NØDVARSEL: Kritiske PHP-fejl (“PHP2Shell”) kræver handling i dag

NØDVARSEL: Kritiske PHP-fejl (“PHP2Shell”) kræver handling i dag

Alvorlighedsgrad: KRITISK (CVSS 9.2) | Udstedt: 22. oktober 2026 Den 21. oktober blev der opdaget to kritiske fejl i PHP,...

Læs mere

