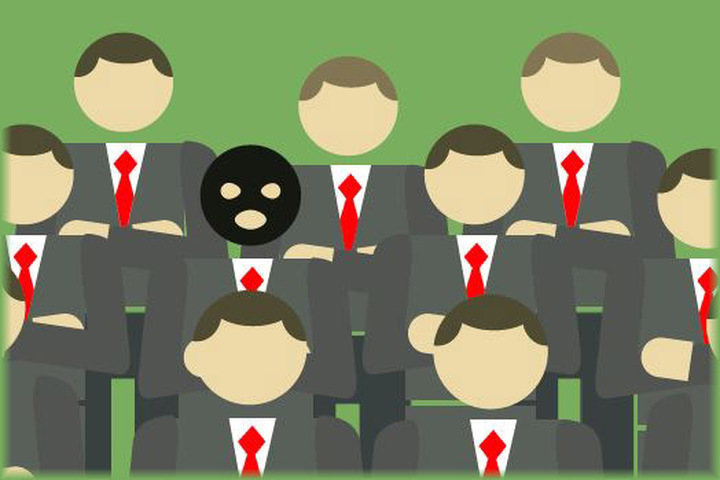
Ondsindede insidertrusler opstår, når en insider bruger sin privilegerede adgang til en virksomheds ressourcer og skader organisationens data, systemer eller IT-infrastruktur. Ondsindede insiderhændelser omfatter tyveri og salg af intellektuel ejendom til konkurrenter, placering af bagdøre til systemer og netværk for at få adgang efter opsigelse, og utilfredse medarbejdere, der ødelægger kritiske systemer eller blokerer adgang til kritiske filer, systemer eller tjenester. Hver af disse hændelser betragtes som et målrettet, ondsindet insiderangreb på en virksomhed.
Et relateret udtryk er den utilsigtede insidertrussel eller hændelse , hvor en medarbejder ved et uheld forårsager en sikkerhedshændelse. Utilsigtede hændelser sker på mange måder, såsom at eksponere en database uden at sikre den ordentligt, ikke at opdatere kritiske systemer, der efterfølgende udnyttes, og at reagere på phishing-angreb fra hackere ved at sende dem kritiske eller følsomme oplysninger.
Både ondsindede og utilsigtede insiderhændelser sætter din virksomhed i alvorlig fare.
Relaterede termer: Utilsigtet insiderhændelse , Insider
Som SMB er der nogle enkle og nemme måder at beskytte dig selv mod utilsigtede og ondsindede hændelser fra insiders:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Denne uges blog har en...
Læs mere
Af og til kommer der et stykke malware med et trick, der er smart nok til at få sikkerhedsforskere til at stoppe op og...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

