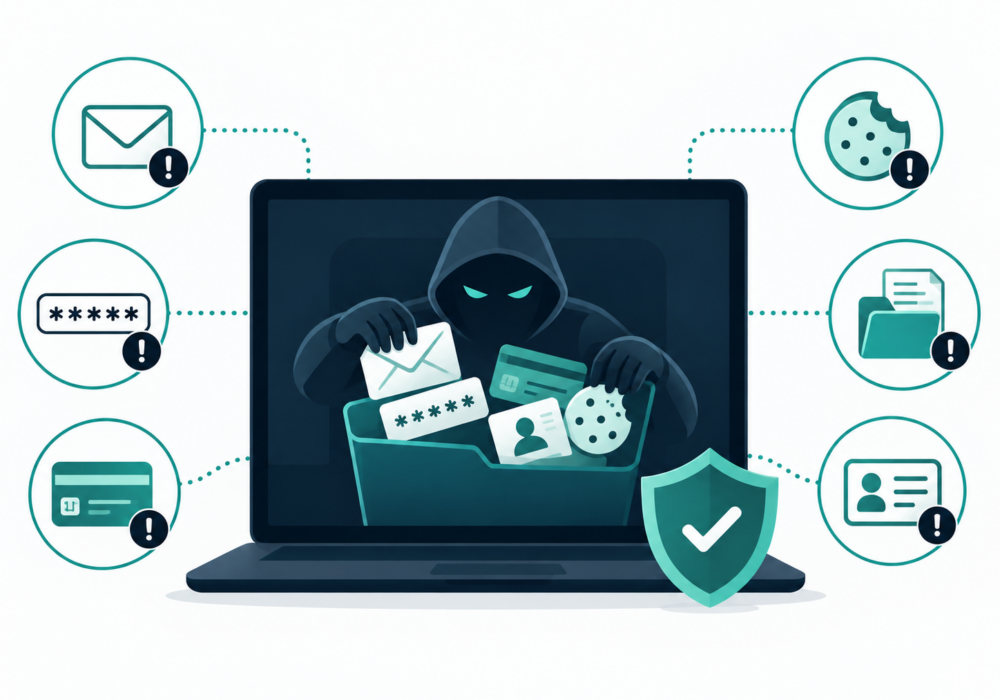
En infostealer , en forkortelse for information-stealing malware, er skadelig software, der er designet til i al hemmelighed at indsamle følsomme oplysninger fra en computer eller anden enhed og sende dem tilbage til en angriber.
I modsætning til ransomware, som tydeliggør sin tilstedeværelse ved at kryptere filer eller vise et krav om løsesum, er en infostealer normalt designet til at forblive ubemærket. Den kan søge i webbrowsere, applikationer og lokal lagring efter værdifulde oplysninger såsom:
Når disse oplysninger er stjålet, kan kriminelle bruge dem selv eller sælge dem til andre angribere. En stjålet adgangskode kan føre til én konto, mens en stjålet sessionscookie eller et stjålet godkendelsestoken kan give adgang til en konto, som brugeren allerede har godkendt sig til.
Infotyve skaber derfor både et malware-problem og et identitetssikkerhedsproblem.
Små og mellemstore virksomheder er ofte meget afhængige af cloud-applikationer, webbrowsere og medarbejdernes bærbare computere. Det gør oplysninger, der er lagret på disse enheder, særligt værdifulde for angribere.
En enkelt inficeret medarbejdercomputer kan afsløre adgang til e-mail, Microsoft 365 eller Google Workspace, økonomiske systemer, kunderegistre, cloudlagring eller andre forretningsapplikationer.
SMV'er bør:
Infotyveri udgør yderligere risici for Managed Service Providers, fordi MSP-teknikere kan have privilegeret adgang til mange kundemiljøer.
Hvis en informationstyver kompromitterer en teknikers enhed, kan stjålne legitimationsoplysninger eller tokens potentielt give en angriber adgang til administrative portaler, fjernadministrationsværktøjer, cloud-lejere eller kundesystemer.
MSP'er bør implementere yderligere beskyttelse omkring privilegerede arbejdsstationer og administratorkonti. Endpoint Detection and Response (EDR), applikationskontroller, stærk browsersikkerhed, phishing-resistent godkendelse, færrest mulige rettigheder og sessionsovervågning kan alle reducere eksponeringen.
Procedurer for håndtering af hændelser bør også antage, at legitimationsoplysninger og aktive sessioner kan være blevet stjålet, når en informationstyver opdages.
Infotyve behøver ikke at kryptere dine filer for at forårsage alvorlig skade. Deres mål er ofte at stjæle de digitale oplysninger, der beviser, hvem du er.
Det er vigtigt at beskytte endpoints, browsere, legitimationsoplysninger og godkendelsessessioner for at forsvare sig mod dem.
Yderligere læsning:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.