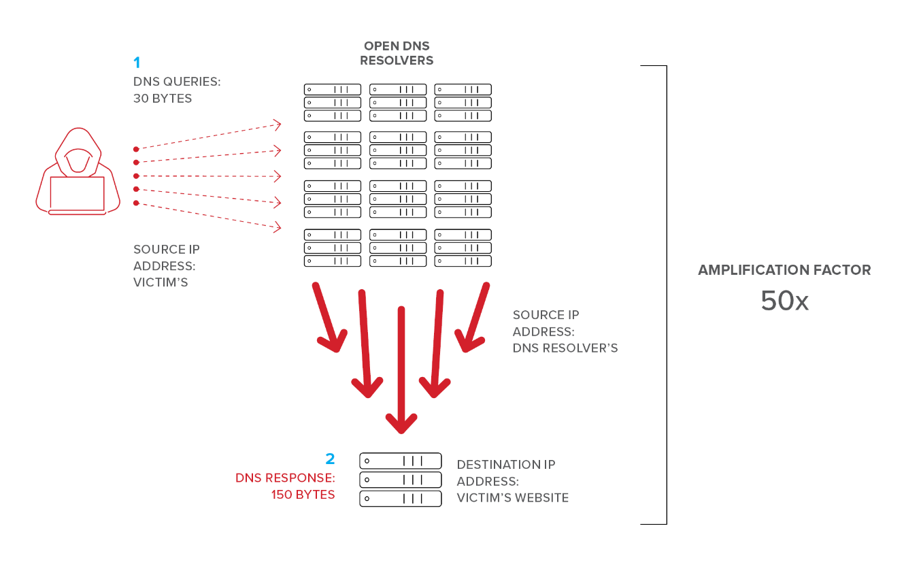
Et DNS Reflection Attack, også kendt som et DNS Amplification Attack, er en form for et Distributed Denial of Service (DDoS) -angreb. I dette angreb bruger hackere åbne DNS-servere til at forstærke deres angrebstrafik med op til 100 gange den oprindelige kildetrafik, der udfører angrebet. Denne form for DDOS-angreb kan omdanne 100 MB DNS-anmodningstrafik til 10 Gb DDOS-trafik rettet mod en online ressource. I sidste ende kan dette føre til serviceafbrydelser for legitime brugere af det målrettede system eller webejendom.
TCP kræver et 3-vejs handshake. Dette forhindrer de fleste forfalskede TCP-angreb i at virke, fordi TCP/IP-stakken effektivt kan sende RST-pakker (nulstillingspakker) til uventede indgående TCP-handshake-anmodninger. DNS bruger dog typisk ikke TCP til at kommunikere på grund af overheaden ved at etablere 3-vejs handshakes. DNS værdsætter effektivitet og hastighed over alt andet og bruger i stedet UDP (User Datagram Packets). Det er derfor, det fungerer i disse DNS-amplificeringsangreb ... fordi UDP-pakkerne ikke kræver 3-vejs handshake.
I et refleksionsangreb sendes flere forfalskede DNS-anmodninger til åbne DNS-servere på internettet ved hjælp af en forfalsket kilde-IP-adresse for den målrettede maskine. De modtagende DNS-servere sender pligtopfyldende de anmodede svardata til den forfalskede kilde-IP-returadresse. I dette angreb oversvømmer angriberne DNS-serveren med disse ændrede anmodninger og overbelaster i sidste ende den målrettede maskine med så mange UDP-pakker, at den ikke længere kan svare på legitime forespørgsler. Men ikke altid. UDP-håndtering er effektiv. Så det kræver mange forfalskede forbindelser. Men hvad nu hvis vi kunne FORSTÆRKE angrebet på en eller anden måde?
Det er her, hackere bliver luskede. De ændrer refleksionsangrebet fra et lille svar på ét svar fra DNS-serverne til at anmode om hele ZONE-filen for et stort DNS-websted. Det er her, en anmodning med 1 bytes data kan forstærkes for at tvinge en DNS-server til at svare med 30 gange så mange data i svarpakkerne.
I DNS-amplifikations- og refleksionsangreb kan hackere, der kontrollerer et lille antal botnetværkssystemer , forstærke deres angrebstrafik 100 gange og skabe en knusende strøm af data til den målrettede maskine, der sætter den offline.
Vent. Det her kan være en svær pille at sluge. I 25 år med cybersikkerhed har CyberHoot ikke oplevet mange af disse DDOS-angreb mod SMV'er. Det er ikke på listen over de 20 største angreb, som Verizon skitserer i deres DBIR. Bare fordi det er muligt, gør det det ikke sandsynligt. Hvis du er udsat for et DDOS-angreb som dette, skal du straks engagere en leverandør af DDOS-beskyttelse fra listen nedenfor og implementere en af deres on-demand-løsninger. Det vil være dyrere at sætte det op i en nødsituation, men hvis du aldrig bliver angrebet, behøver du aldrig at betale.
Imperva | NetScout | Akamai | CloudFlare | Radware
Relateret begreb: Botnetværk, bothyrder og botmastere , distribueret denial of service (DDoS)
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

