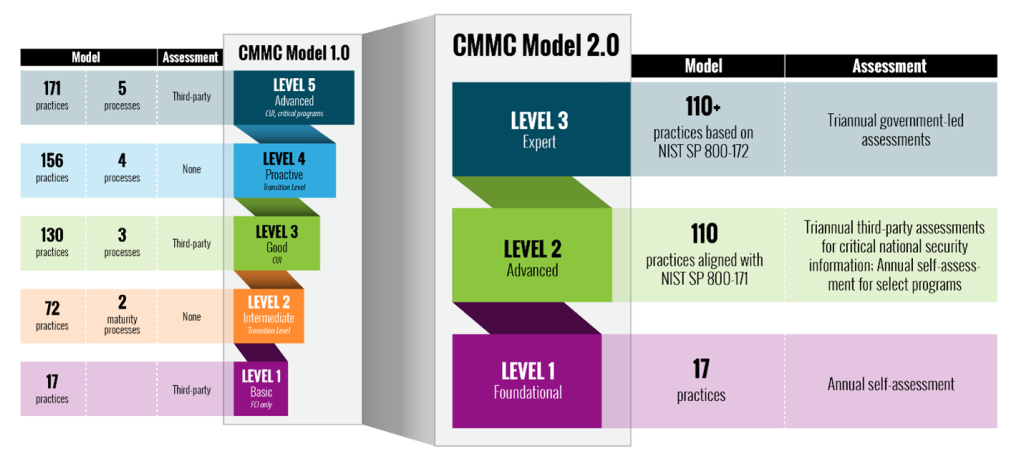
Cybersecurity Maturity Model Certification (CMMC) er et system af compliance-niveauer, der hjælper regeringen, især forsvarsministeriet (DoD) , med at afgøre, om en organisation har de nødvendige sikkerhedsforanstaltninger på plads til sikkert at arbejde med kontrollerede, uklassificerede oplysninger ( CUI ) eller andre forretningskritiske data. Virksomheder, der er interesserede i at arbejde med DoD, skal være CMMC-klassificerede og følge specifikke CMMC-regler. CMMC startede med bestemte certificeringsniveauer, men som vist nedenfor komprimerede de niveauerne ned til 3 unikke niveauer med CMMC 2.0, der blev udgivet i januar 2022, som beskrevet nedenfor.
Niveau 1 er, hvad de fleste virksomheder allerede burde have opnået; dette omfatter grundlæggende sikkerhedssystemer, adgangskodehygiejne og antivirusbeskyttelsessoftware . Niveau 3 omfatter proaktive metoder til at opdage og afbøde trusler, før de opstår, samt systemer og processer på plads til at revidere infrastruktur, identificere huller og udbedre dem. Et niveau 3-system optimeres konstant.
CMMC-certificering er påkrævet af organisationer, der opererer med DoD-information. Hvis organisationen opererer med CUI, behøver den muligvis kun en niveau 2-godkendelse eller lavere. Hvis organisationen opererer med klassificerede oplysninger, vil den sandsynligvis have brug for en niveau 3-godkendelse.
Hvis du er interesseret i at samarbejde med regeringen, kan din organisation have brug for CMMC-overholdelse. CMMC-overholdelseskravene varierer afhængigt af kontrakten, hvor mange kontrakter kun kræver niveau 1 eller niveau 2-overholdelse, men nogle kontrakter kræver niveau 3.
Hvis du ikke arbejder for regeringen, men planlægger at arbejde i forsvarsindustrien i fremtiden, bør du stadig begynde din CMMC-rejse. Mange anslår, at det kan tage en organisation 12 til 18 måneder at nå CMMC niveau 2-beredskab og længere tid for niveau 3.
Du bør også kontakte en CMMC-konsulent for at få hjælp til at forberede dig. Der er mange veje, der kan føre til en blindgyde. Andre beslutninger inden for CMMC-compliance er endnu ikke taget – især hvem der selv kan bekræfte niveau 2-compliance, og hvem der skal certificeres af en autoriseret certificeringsorganisation.
De grundlæggende principper for CMMC-compliance relaterer sig til proaktive og konsekvente bedste praksisser for sikkerhed baseret på NIST 800-171-kontrolmål. Disse er kontroller, som de fleste organisationer bør fokusere på at implementere for at opnå et stærkt og dybdegående cybersikkerhedsprogram og simpelthen ro i sindet.
De yderligere anbefalinger nedenfor vil hjælpe din organisation med at komme på rette vej mod CMMC-overholdelse.
Yderligere anbefalinger til cybersikkerhed
Derudover vil disse anbefalinger nedenfor hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for i det daglige. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Alle disse anbefalinger er indbygget i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
kilder:
Yderligere læsning:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, skal du besøge et af linkene ovenfor (udover infografik), indtaste din e-mailadresse i højre side af siden og klikke på ' Send mig nyhedsbreve'.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

