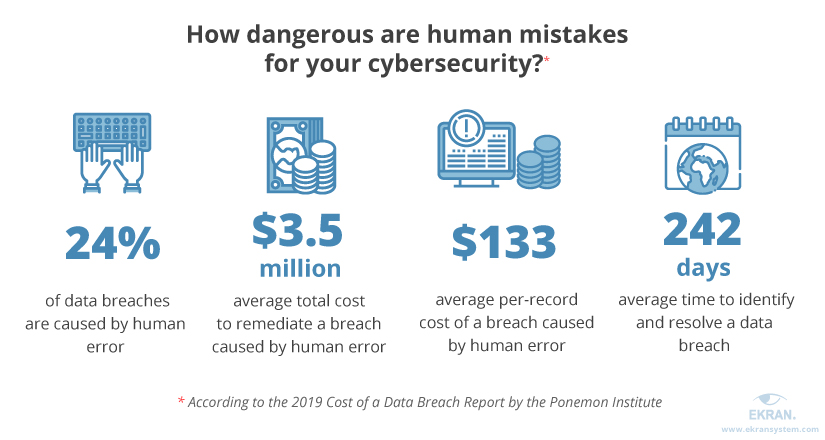
En utilsigtet insidertrussel opstår, når en medarbejders handlinger fører til skade på et system eller netværk, tab af kritiske eller følsomme data, eller endda når en hjælpsom medarbejder holder en dør åben for en hacker, så han kan komme ind i en sikker bygning. Disse hændelser kan forekomme uden ondsindet hensigt, hvilket gør hændelserne tilfældige, men de kan stadig være meget skadelige for den pågældende virksomhed.
Eksempler inkluderer: en medarbejder sletter et vigtigt dokument ved et uheld; en medarbejder bliver offer for et spear-phishing-angreb , der introducerer ransomware i en virksomheds netværk; og når en medarbejder ved et uheld deler flere oplysninger med en klient eller tredjepart, end de juridisk har tilladelse til.
Relaterede termer: Forebyggelse af datatab , Insider , Ondsindet insidertrussel
Uddan dine medarbejdere i, at cybersikkerhedshændelser begået af hackere uden for virksomheden ofte ikke kan lykkes uden at en intern medarbejder begår en fejl. Der findes interne trusler, som både er utilsigtede og ondsindede. At uddanne dine medarbejdere til at være årvågne og holde øje med interne trusler eller fejl er en afgørende del af din SMV's cybersikkerhedsbevidsthedsprogram.
Alle trusler mod din virksomhed, uanset om det drejer sig om en utilfreds medarbejder eller blot en medarbejder, der ikke er ordentligt uddannet, kan føre til meget skadelige konsekvenser. Her er et par forebyggelsestips for at reducere risikoen for, at dette sker:
Der er andre skridt, man kan tage, men de fire ovenstående repræsenterer et godt udgangspunkt for SMV-ejere til at opbygge et stærkt cybersikkerhedsprogram. Med bevidsthed følger bedre sikkerhed.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mere
De fleste phishing-tests lyver for dine medarbejdere. Denne her siger goddag først! HootPhish fortæller folk med det samme: dette er...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

