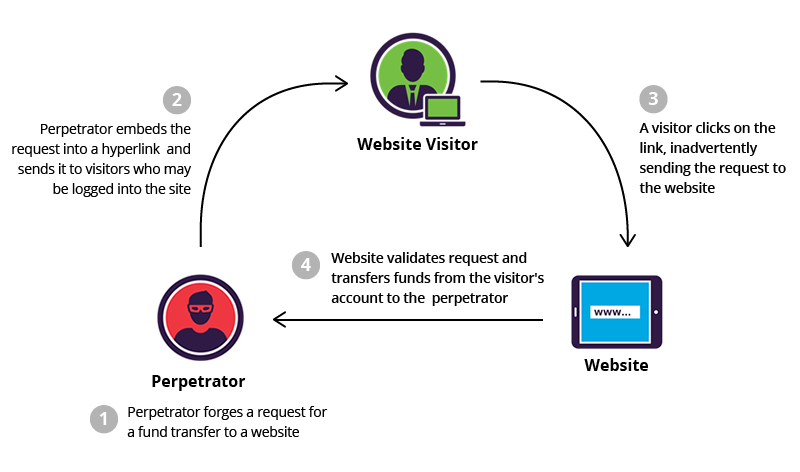
Cross-Site Request Forgery (CSRF) , også kendt som XSRF, er en angrebsmetode, der narrer en webbrowser til at udføre uønskede handlinger i en brugerapplikation. I lighed med phishing-angreb administreres CSRF'er typisk ved hjælp af ondsindet social engineering , såsom en e-mail eller et link, der narrer offeret til at sende en forfalsket anmodning til en server. Da den intetanende bruger autentificeres af sin applikation på angrebstidspunktet, er det næsten umuligt at skelne en legitim anmodning fra en forfalsket. Et vellykket CSRF-angreb kan være ødelæggende for både virksomheden og brugeren. Det kan resultere i beskadigede forretningsforbindelser, uautoriserede pengeoverførsler, ændrede adgangskoder og datatyveri. Afhængigt af CSRF-angrebets art kan hackeren få fuld kontrol over brugerens konto. Hvis den kompromitterede bruger har en privilegeret (administrator)konto i applikationen, kan angriberen muligvis tage fuld kontrol over alle applikationens data og funktionalitet.
Kilde: Imperva , PortSwigger
Yderligere læsning: Google og Mozilla lægger grunden til en 'post-XSS-verden'
Relaterede termer: Session Hijacking-angreb
Små og mellemstore virksomheder (SMV'er) kan udføre en række forebyggende foranstaltninger for at forebygge og beskytte deres medarbejdere mod CSRF-angreb. Fra et brugerperspektiv handler forebyggelse om at beskytte loginoplysninger og nægte uautoriserede aktører adgang til applikationer.
Bedste praksis for medarbejdere omfatter:
Bedste praksis for virksomheder, der udvikler kode:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

