WhatsApp , et Facebook-ejet firma, er en mobilapplikation, der giver brugerne mulighed for at sende tekstbeskeder, taleopkald og dele dokumenter med andre WhatsApp-brugere. Du undrer dig måske over, hvorfor appen lyder bekendt. Det skyldes sandsynligvis Jeff Bezos-angrebet i 2018, hvor hans telefon blev hacket, og angriberen stjal personlige data for flere GB'er. Dette førte til offentliggørelse af belastende billeder af Bezos med sin elskerinde, en meget offentlig skilsmisse og en Oscar-fest med Chris Rock , alt sammen på grund af et cyberangreb, der involverede WhatsApp. WhatsApp har arbejdet på at forbedre sit sikkerhedsrelaterede omdømme lige siden Bezos-angrebet i 2018.
Den 10. september 2021 annoncerede WhatsApp, at de vil udrulle understøttelse af end-to-end krypterede chatbackups i skyen for Android- og iOS-brugere, hvilket baner vejen for lagring af oplysninger såsom chatbeskeder og fotos i Apple iCloud eller Google Drive på en kryptografisk sikker måde. Når den implementeres korrekt, kan end-to-end kryptering forhindre WhatsApp-medarbejdere i at snuse på brugerne. Normalt ville dette ikke være et problem, men når en stævning udstedes til WhatsApp, skal de overholde kravene, hvis de kan. End-to-end kryptering forhindrer selv WhatsApp-medarbejdere i at kunne indsamle og udlevere disse chatbeskedhistorikker til myndighederne.
Tilbage i 2016 aktiverede WhatsApp End-to-End Encryption (E2EE) til personlige beskeder, opkald, videochats og medier mellem afsendere og modtagere. Problemet med denne E2EE-løsning vedrører brugernes backupdata i skyen. Ved overførsel af samtaler eller data fra brugerenheder var de samme E2EE-sikkerhedsbeskyttelser ikke mulige, hvilket gjorde backups læsbare for WhatsApp-personale, offentlige myndigheder med en stævning, cloududbyderne selv og endda hackere i cloududbydernes netværk.
Den valgfrie funktion vil blive tilgængelig i september 2021, men vil kun fungere på de primære enheder, der er knyttet til en brugers konto; ikke på tilhørende enheder såsom stationære eller bærbare computere, der blot afspejler indholdet af WhatsApp på telefonerne. WhatsApp har fremsat en udtalelse i en hvidbog:
"Med introduktionen af end-to-end krypterede sikkerhedskopier har WhatsApp skabt et HSM (Hardware Security Module) baseret Backup Key Vault til sikkert at gemme krypteringsnøgler pr. bruger til brugersikkerhedskopier i manipulationssikret lager, hvilket sikrer en stærkere sikkerhed for brugernes beskedhistorik."
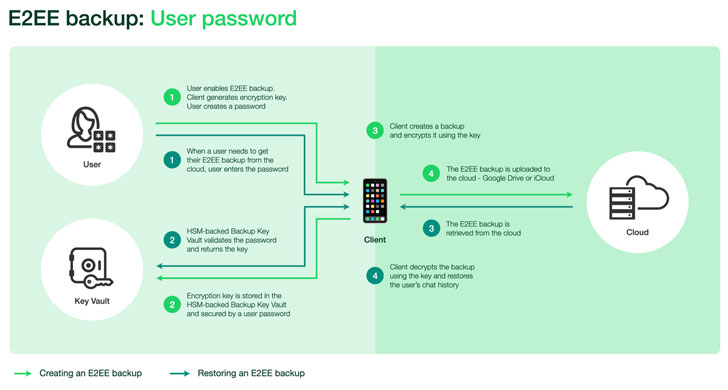
Når end-to-end-krypterede sikkerhedskopier er aktiveret, krypterer applikationen chatbeskeder og alle beskeddata (sms'er, fotos, videoer osv.), før sikkerhedskopier gemmes i skyen, ved hjælp af en tilfældig nøgle genereret på brugerens enhed. Den enhedsgenererede nøgle, der krypterer sikkerhedskopien, er sikret med en brugerangivet adgangskode, som gemmes i hvælvingen for at muliggøre nem gendannelse i tilfælde af, at enheden bliver stjålet.
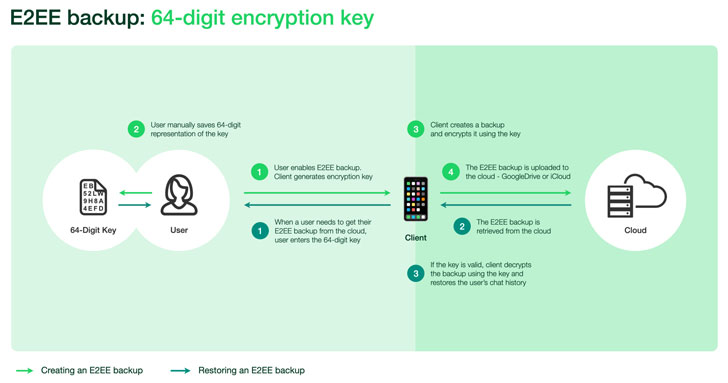
Alternativt har brugerne mulighed for at angive en 64-cifret krypteringsnøgle i stedet for en adgangskode, men i dette scenarie skal krypteringsnøglen gemmes manuelt, da den ikke længere sendes til HSM Backup Key Vault. Når en kontoejer har brug for adgang til sin backup, kan det gøres ved hjælp af adgangskoden eller den 64-cifrede nøgle, som efterfølgende bruges til at hente krypteringsnøglen fra backup-nøgleboksen og dekryptere deres backups.
Hvælvingen er geografisk spredt ud over fem datacentre og er ansvarlig for at håndhæve adgangskodebekræftelse samt gøre nøglen utilgængelig efter et bestemt antal mislykkede loginforsøg, hvilket reducerer sandsynligheden for brute-force-angreb.
Hvis du er WhatsApp-bruger, bør du undgå at bruge WhatsApp, indtil denne nye funktion er lanceret. Når funktionen er udgivet, anbefaler CyberHoot at aktivere denne valgfrie funktion for at reducere sandsynligheden for brud på databeskyttelsen.
Mens du venter på udgivelsen af den nye WhatsApp E2EE-sikkerhedsfunktion, er det vigtigt, at du implementerer følgende CyberHoot-anbefalinger:
kilder:
Yderligere læsninger:
Jeff Bezos og WhatsApps sikkerhedsbrist
Hvordan Facebook underminerer privatlivsbeskyttelsen for sine 2 milliarder WhatsApp-brugere
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

