Det amerikanske agentur for cybersikkerhed og infrastruktur (CISA) har indgået et samarbejde med det australske cybersikkerhedscenter (ACSC), Storbritanniens nationale cybersikkerhedscenter (NCSC) og det amerikanske føderale efterforskningsbureau (FBI) om at udarbejde en rapport, der beskriver de nuværende største sårbarheder, som hackere kan udnytte . Hver sårbarhed er omhyggeligt dokumenteret i databasen Common Vulnerabilities and Exposures (CVEs) ; en vigtig kilde til trusselsinformation, der bruges af infosec-professionelle.
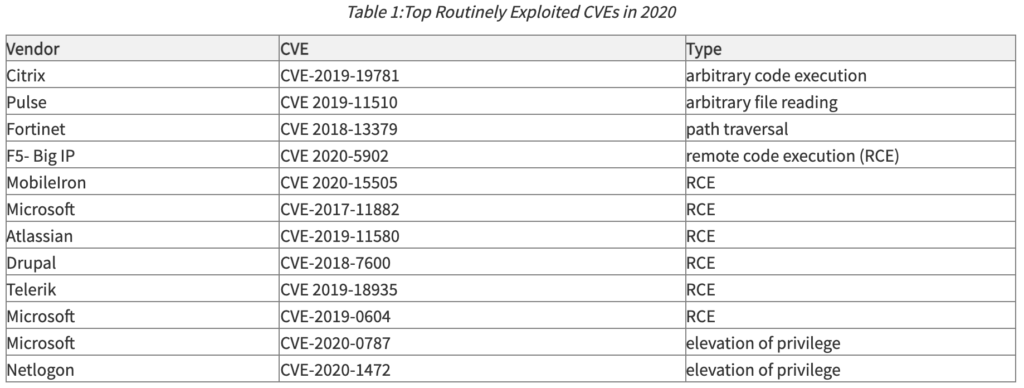
I 2020 forvandlede et hurtigt skift til fjernarbejde forårsaget af pandemien sig til en gevinst for hackere. Systemer, der blev bragt hjem i hast, mistede adgang til patch-infrastruktur, som forhindrede direkte Microsoft-opdateringer, til fordel for en kontrolleret udrulning af patches til virksomhedsejede enheder. Problemet er, at man i nogle tilfælde skulle tale med en domænecontroller på hovedkontoret for at modtage sine patches. Fjernarbejde i 6 til 9 måneder betød, at nogle computere ikke fik patches i seks til ni måneder. Fire af de mest almindeligt målrettede sårbarheder i 2020 påvirkede ikke-patchede Microsoft-sårbarheder.
Nedenfor er en tabel, der viser de CVE'er, der oftest blev udnyttet af hackere i 2020:
Virksomheder skal planlægge deres patch-infrastruktur for at imødekomme de nye realiteter for fjernarbejdere. Enten aktiverer de direkte Microsoft-opdateringer, eller også skal der implementeres nyere cloudbaseret infrastruktur, som fjernarbejdere har adgang til. Systemer kan ikke efterlades upatchede på fjernarbejdspladser.
Hackere fortsatte med at angribe upatchede systemer i 2021 med en række Microsoft-sårbarheder (vist nedenfor), såvel som de firewallløsninger, der blev set i 2020 (Fortinet med Accellion tilføjet i 2021) og fjernadgangsløsninger (Pulse forblev på listen, mens VM Ware erstattede Citrix).
Den mest effektive måde at afhjælpe mange sårbarheder på er at opdatere softwareversioner, når patches er tilgængelige. Ofte, mens en patch oprettes, vil leverandøren give instruktioner til midlertidige løsninger for at forblive sikre, indtil patchen udgives. For at holde dig opdateret i pandemitider, skal du implementere en cloudbaseret patchhåndteringsløsning til automatisk at opdatere software, når og hvor det er nødvendigt.
Almindelige patch-håndteringsløsninger for små og mellemstore virksomheder inkluderer ManageEngine og Automox. ManageEngine inkluderer endda gratis patch-tjenester til op til 25 enheder.
Ud over at implementere et system til håndtering af patches anbefaler CyberHoot følgende bedste praksisser for at beskytte enkeltpersoner og virksomheder mod og begrænse skader fra online cyberangreb:
https://youtube.com/watch?v=_zWJEsV4uV4
kilder:
Yderligere læsninger:
Lovforslag om cybersikkerhed på tværs af partier er på vej
Hvad var den dyreste cyberkriminalitet i 2020?
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

