Hackere har fundet en ny måde at narre intetanende brugere til at klikke på phishing-links. Angribere bruger en marketingfunktion på et virksomhedsnetværkswebsted, der giver dem mulighed for at oprette et LinkedIn.com-link, der sender din browser videre til andre websteder, såsom phishing-sider, der efterligner førende onlinebrands. Denne ondsindede strategi kaldes "slinking".
LinkedIn har en omdirigeringsfunktion tilgængelig for virksomheder, der vælger at markedsføre via LinkedIn.com. LinkedIns omdirigeringslinks giver kunderne mulighed for at spore effektiviteten af annoncekampagner, mens de promoverer links til sekundære websteder uden for webstedet. Disse links eller "Slinks" har alle et standardformat: " https://www.linkedin.com/slink?code= " efterfulgt af en kort alfanumerisk variabel. Det første oprettede Slink, https://www.linkedin.com/slink?code=1 , omdirigerer til startsiden for LinkedIn Marketing Solutions.
Det virker som en god idé for virksomheder, der forsøger at vækste deres forretning, men hackere har infiltreret dette værktøj. Problemet er, at der ikke er meget, der kan forhindre kriminelle i at udnytte nyregistrerede eller hackede LinkedIn-virksomhedskonti til at oprette deres egne annoncekampagner ved hjælp af Slinks. Urlscan.io , en gratis tjeneste, der leverer detaljerede rapporter om alle scannede URL'er, giver også et historisk overblik over mistænkelige links, der er indsendt af andre brugere. Denne søgning via Urlscan afslører snesevis af nylige phishing-angreb, der har udnyttet Slinks funktion.
Nedenfor er et eksempel fra et angreb i januar 2022, hvor hackere brugte Linkedin.com-links til at omdirigere brugere til et websted, der forfalsker Adobe og beder brugerne om at logge ind på deres Microsoft-e-mailkonto (og give deres legitimationsoplysninger til hackerne) for at se et delt dokument:
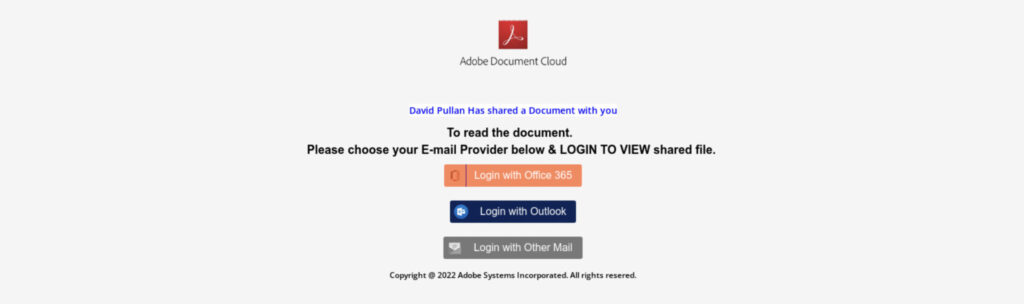
Adobe er ikke det eneste phishing-angreb fra Slink. URLscan har fundet flere angreb, der forfalsker Amazon , PayPal og endda den amerikanske skattemyndighed (IRS) . Det forventes, at angriberne ikke vil stoppe ved disse domæner, især hvis angrebene fortsætter med at narre intetanende brugere.
En af sikkerhedsudfordringerne med disse angreb er, at phishing-e-mails, der udnytter LinkedIns Slinks, sandsynligvis ikke vil blive blokeret af anti-spam- og anti-malware-filtre. Dette skyldes, at LinkedIn i vid udstrækning betragtes som et betroet domæne, og omdirigeringen skjuler linkets endelige destination.
CyberHoot anbefaler, at slutbrugere altid følger bedste praksis, når de håndterer potentielle phishing-e-mails og LinkedIn Slink-angreb, ved at være opmærksomme på:
Hvis du stadig er usikker på, om linket kan være skadeligt, kan du bruge det førnævnte værktøj, https://urlscan.io/ , til at se, om linket ser ud til at være legitimt, eller om det tidligere har været involveret i et angreb mod andre brugere.
Derudover vil disse anbefalinger nedenfor hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for i det daglige. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Alle disse anbefalinger er indbygget i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
Kilde:
Yderligere læsninger:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Konklusionen: AI kan gøre velkendte cyberangreb hurtigere og nemmere at skalere. Stærke sikkerhedsgrundlag stadig...
Læs mere
Forestil dig selv på motorvejen, hvor du kører cirka 20 minutter over grænsen sammen med resten af trafikken. Foran dig, brems...
Læs mere
Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mereGiv dine medarbejdere skarpere øjne med den positive tilgang, der slår traditionel phish-testning.

