
"CyberHoots cyberbevidsthedstræning er banebrydende for virksomheder, der ønsker at opbygge en stærk sikkerhedskultur."
Cris White,
cyberSuite, chef for cyberrådgivning
En ondsindet browserudvidelse er en browsertilføjelse, der er designet til at udføre skadelige handlinger eller en legitim udvidelse...
Læs mere
En infostealer, en forkortelse for information-stealing malware, er skadelig software designet til i al hemmelighed at indsamle...
Læs mere
Et sessionstoken er en midlertidig digital legitimationsoplysninger, der bruges af et websted eller en applikation til at huske, at en bruger har...
Læs mere
Sessionscookie-tyveri forekommer, når en angriber stjæler en browsercookie, der bruges til at vedligeholde en...
Læs mere
Tokentyveri er uautoriseret tyveri af et digitalt autentificeringstoken, der repræsenterer en bruger, enhed eller...
Læs mere
Pretexting er en social engineering-teknik, hvor en angriber skaber en troværdig historie, identitet eller ...
Læs mere
MFA-træthed, også kaldet MFA push bombing eller MFA push bombardement, er et angreb, hvor gentagne multifaktor...
Læs mere
Phishing-resistent multifaktor-godkendelse er godkendelse designet til at forhindre legitimationsoplysninger i at blive...
Læs mere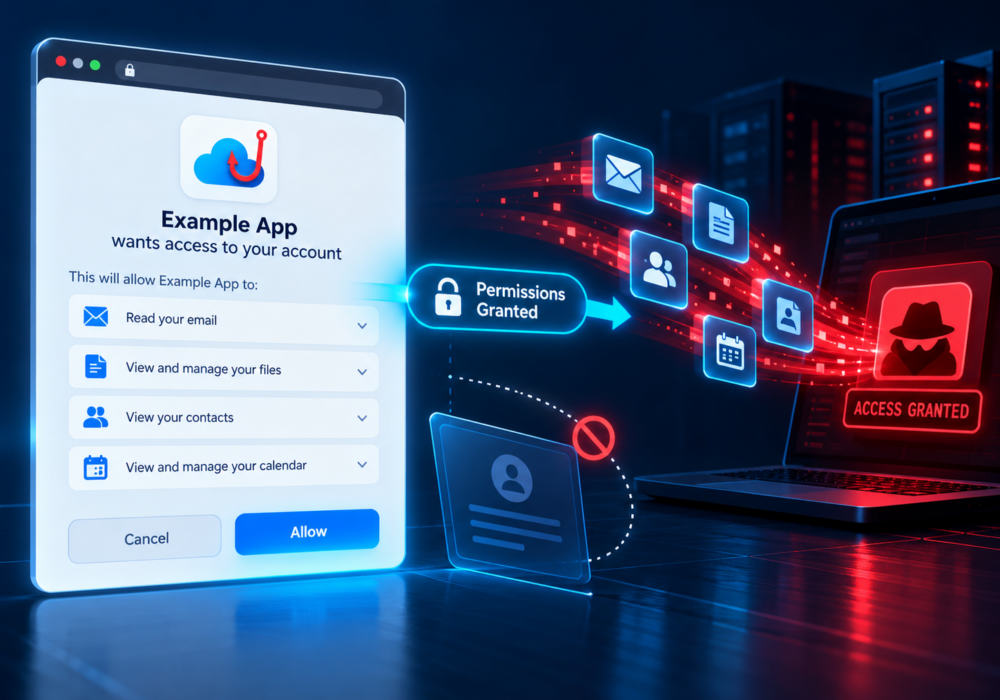
OAuth-samtykkephishing er en phishing-teknik, hvor en angriber forsøger at overbevise en bruger om at give et ondsindet...
Læs mere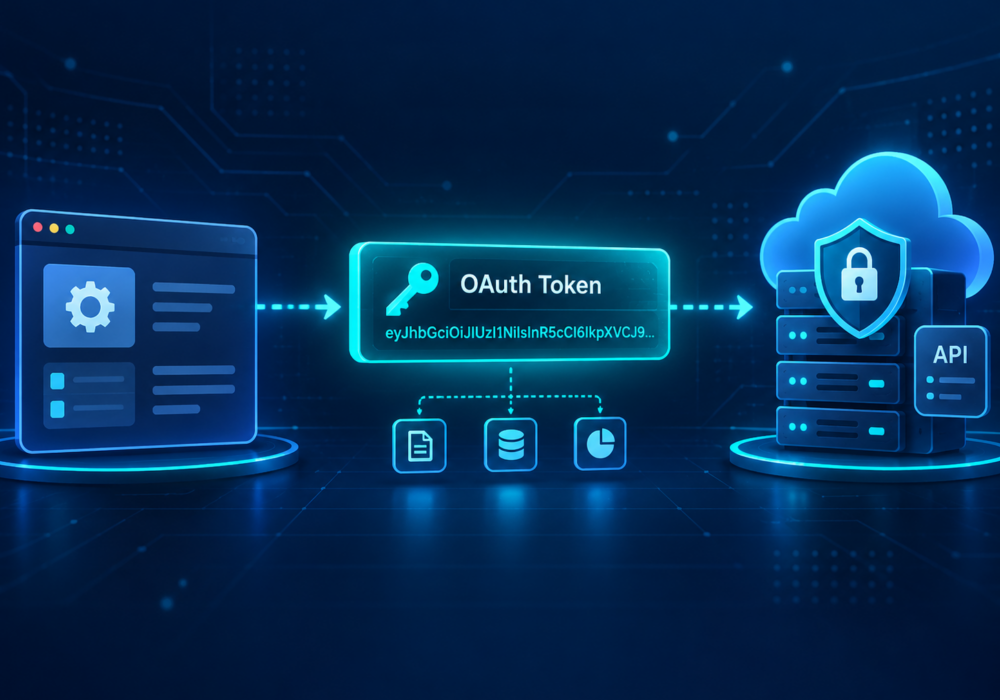
Et OAuth-token er en digital legitimationsoplysninger, der giver en applikation adgang til specifikke ressourcer på vegne af en...
Læs mere
Denne guide gennemgår opsætning og administration af CyberHoot-Gradient MSP-integrationen ved hjælp af...
Læs mere
Denne guide gennemgår opsætning og administration af CyberHoot-CloudRadial-integrationen ved hjælp af...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.
