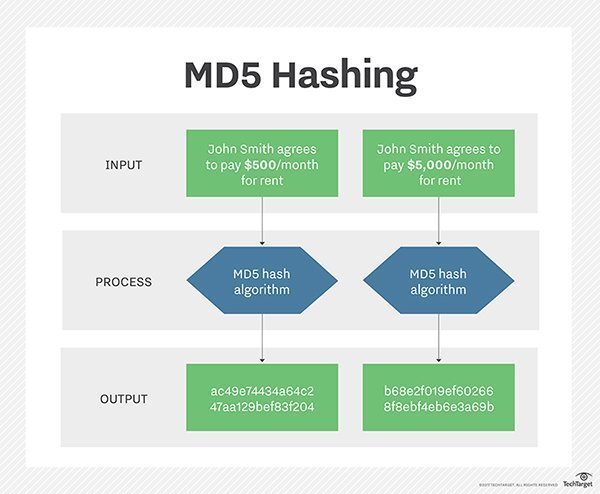
خوارزمية تجزئة MD5 هي خوارزمية تجزئة أحادية الاتجاه ، تقبل رسالة بأي طول كمدخلات، وتُخرج قيمة تجزئة ثابتة الطول تُستخدم للتحقق من صحة الرسالة الأصلية. صُممت خوارزمية تجزئة MD5 في الأصل لتكون خوارزمية تجزئة تشفيرية آمنة للتحقق من صحة التوقيعات الرقمية . ورغم أن خوارزمية تجزئة MD5 لم تعد تُستخدم في معظم تطبيقات التشفير، إلا أنها لا تزال تُستخدم كـ"مجموع اختباري" غير تشفيري للتحقق من سلامة الملفات عند تنزيل ملفات التثبيت قبل تشغيلها. ويُعد هذا فحصًا هامًا للتأكد من سلامة الملف الذي تقوم بتنزيله، وضمان خلوه من البرامج الضارة أو الثغرات الأمنية الخفية.
إحدى طرق التحقق من سلامة البيانات (التحقق من الملفات) هي إنشاء تجزئة MD5 عند إنشاء المحتوى ونشره على موقع ويب للتنزيل. بعد ذلك، يمكن إجراء عمليات فحص مستمرة للملف للتحقق من صحة تجزئة MD5 الخاصة به (باستخدام المجموع الاختباري) إما بعد فترة من التخزين والعرض على الإنترنت أو من قِبل المستخدمين النهائيين بعد تنزيل الملف. تُقارن قيم التجزئة، وفي حال تطابقها، فهذا يشير إلى سلامة البيانات وعدم تعديلها.
يمكن استخدام تجزئات MD5 قبل تشغيل الملفات للتحقق مما إذا كان قد تم التلاعب بها قبل تشغيلها وتثبيتها. يتم ذلك من خلال البحث في تجزئات MD5 للملف (نصيحة: ابحث وقارن تجزئات MD5 المُبلّغ عنها من مواقع ويب متعددة) وقارنها بالملف الذي تم تنزيله. هذا يُمكّن من التحقق من عدم تعرض الملف الجديد الذي تم تنزيله للتلاعب.
من المهم التأكد دائمًا من تثبيت تطبيقات أو ملفات آمنة على أجهزتك. يمكن تطبيق هذا على التحديثات من البائعين للتحقق من سلامة ملفاتهم أيضًا.
بالإضافة إلى التوصيات المذكورة أعلاه، يمكنك أيضًا مراجعة تقييمات المواقع الإلكترونية، أو بلد منشأ التطبيق، أو سمعة المطورين. كل هذه الأمور ستعزز ثقتك بالملف الذي تم تنزيله قبل تثبيته على جهاز الكمبيوتر.
ستساعدك التوصيات التالية أنت وشركتك على حماية أنظمتكم من مختلف التهديدات التي تواجهونها يوميًا. يمكنكم تطبيق جميع هذه الاقتراحات في شركتكم من خلال الاستعانة بخدمات مدير أمن المعلومات الافتراضي (vCISO) من CyberHoot. للحصول على عرض أسعار لخدمات vCISO، يرجى مراسلتنا عبر البريد الإلكتروني Sales@CyberHoot.com.
جميع هذه التوصيات مُدمجة في منتجات CyberHoot وخدمات vCISO. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييم أدائهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا، أو راسلنا عبر البريد الإلكتروني Sales@cyberhoot.com للحصول على استشارة مجانية. بادر بذلك اليوم، فالهجمات الإلكترونية قد تحدث في أي لحظة. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بأحدث التهديدات والثغرات الأمنية والأخبار العاجلة.
مصادر:
قراءة إضافية:
الأفلام المقرصنة التي تحتوي على برامج ضارة
المصطلحات ذات الصلة:
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

الخطورة: حرجة (CVSS 9.2) | تاريخ الإصدار: 22 أكتوبر 2026. في 21 أكتوبر، تم اكتشاف عيبين حرجين في لغة PHP...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: حتى قبل أن يصنع كلود كود...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

