
"عندما تعرضنا لهجوم تصيد إلكتروني، أصبح من الواضح تمامًا أننا بحاجة إلى بذل المزيد من الجهد لحماية شركتنا. لم تعد أساليب التدريب التقليدية فعّالة. جاء برنامج CyberHoot لإنقاذ الموقف. إنه ممتع، وفريقنا يُحبه، والأفضل من ذلك كله، أنه..."
إضافة المتصفح الخبيثة هي إضافة للمتصفح مصممة لتنفيذ إجراءات ضارة أو إضافة شرعية...
اقراء المزيد
برنامج سرقة المعلومات، وهو اختصار لبرامج سرقة المعلومات الخبيثة، هو برنامج خبيث مصمم لجمع المعلومات بهدوء...
اقراء المزيد
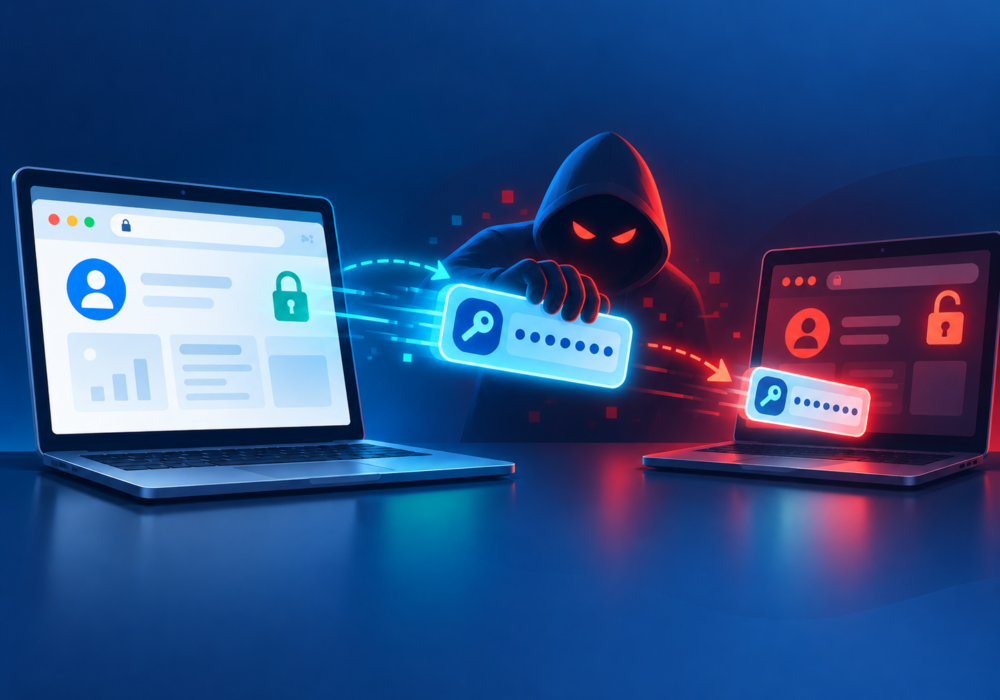
رمز الجلسة هو بيانات اعتماد رقمية مؤقتة يستخدمها موقع ويب أو تطبيق لتذكر أن المستخدم لديه...
اقراء المزيد
سرقة الرموز هي سرقة غير مصرح بها لرمز مصادقة رقمي يمثل مستخدمًا أو جهازًا أو...
اقراء المزيد
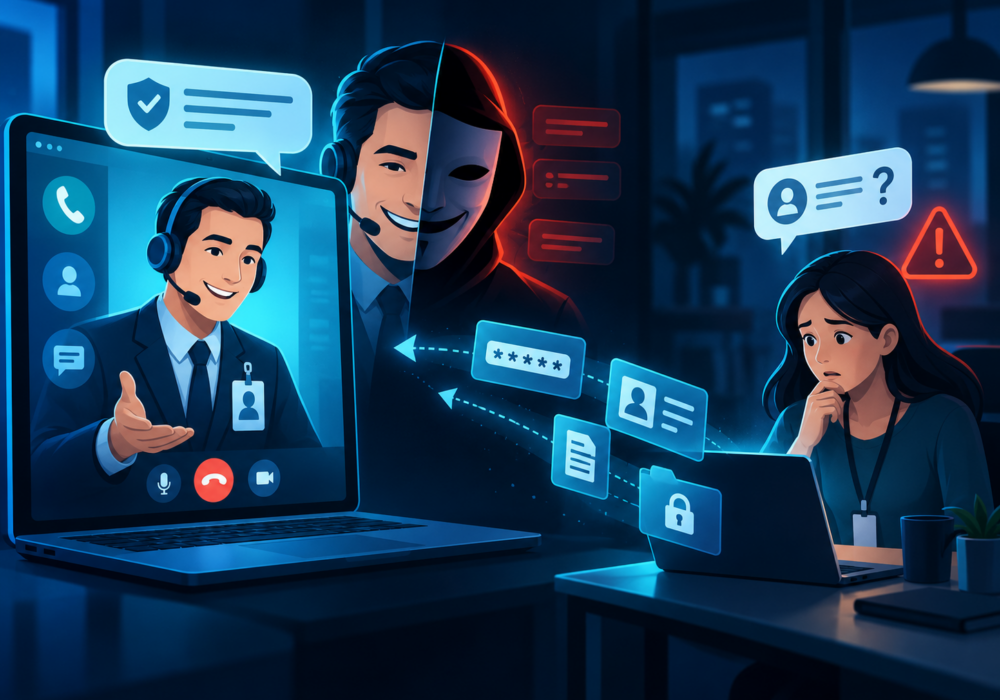
التظاهر هو أسلوب من أساليب الهندسة الاجتماعية حيث يقوم المهاجم بإنشاء قصة أو هوية أو...
اقراء المزيد
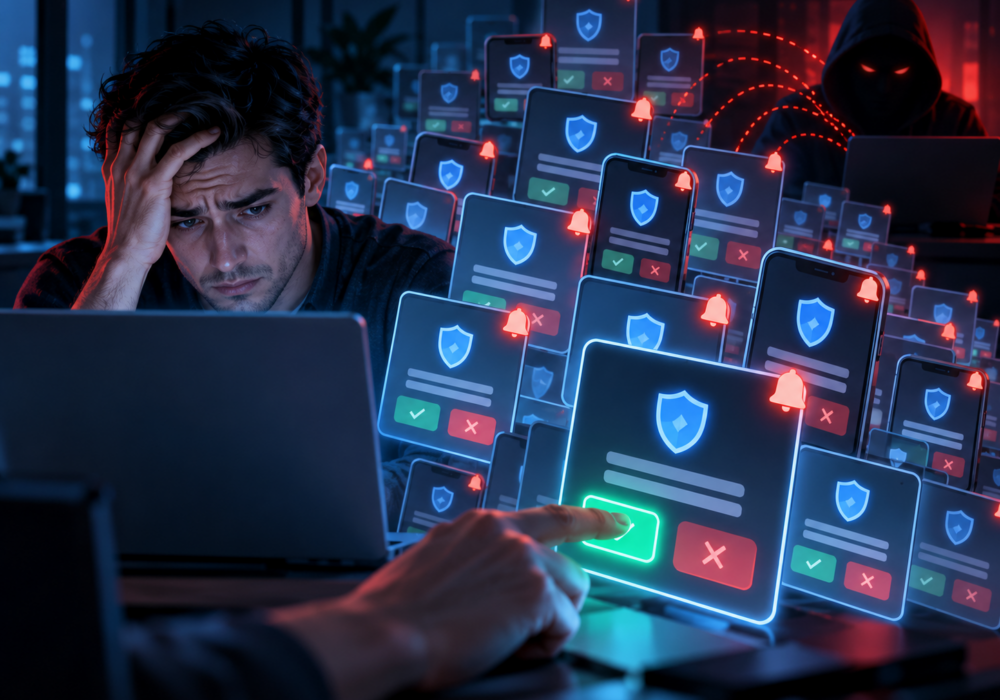
إرهاق الهجوم متعدد العوامل، والذي يُطلق عليه أيضاً قصف الهجوم متعدد العوامل أو قصف الهجوم متعدد العوامل، هو هجوم يتم فيه استخدام عوامل متعددة بشكل متكرر...
اقراء المزيد
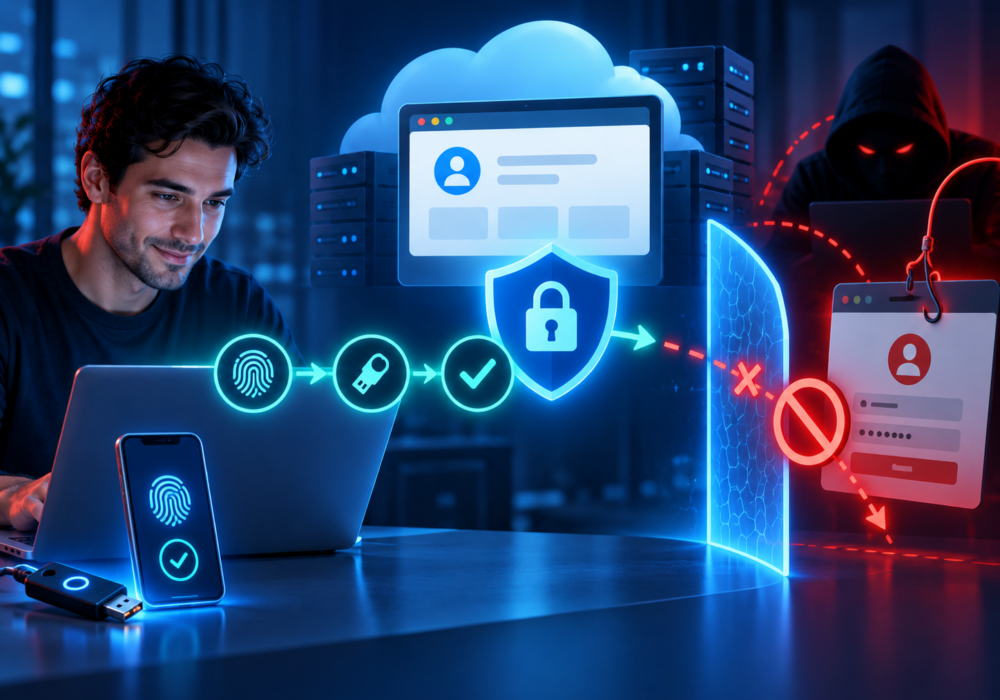
المصادقة متعددة العوامل المقاومة للتصيد الاحتيالي هي مصادقة مصممة لمنع سرقة بيانات الاعتماد...
اقراء المزيد
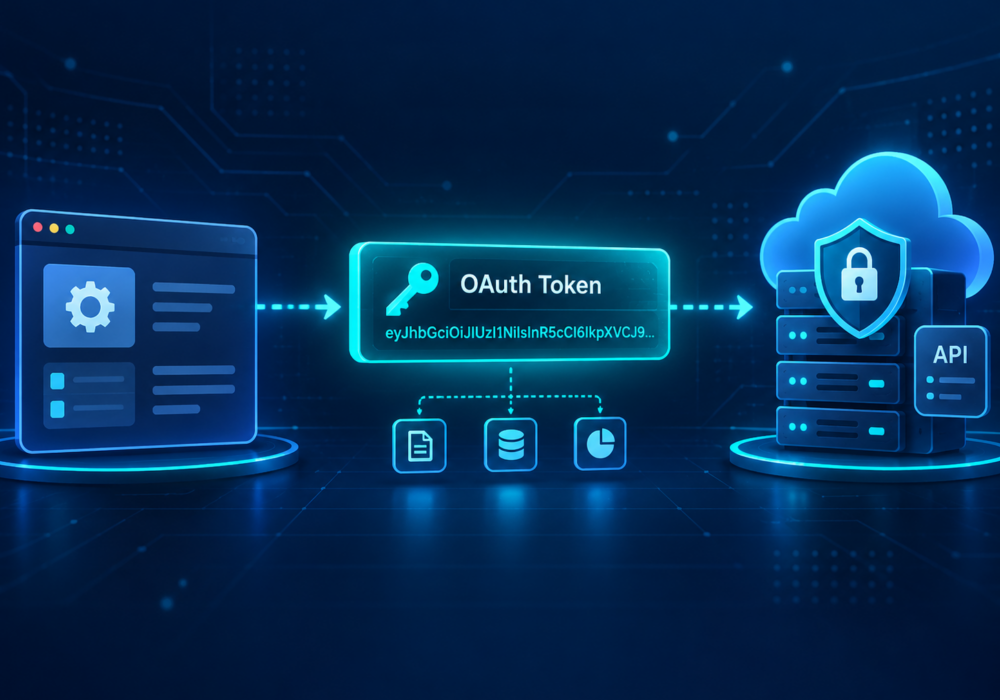
رمز OAuth هو بيانات اعتماد رقمية تسمح لتطبيق ما بالوصول إلى موارد محددة نيابة عن...
اقراء المزيد
مراقبة الإنترنت المظلم هي عملية مستمرة لمسح الأسواق الإلكترونية المخفية، والمنتديات، ومواقع تسريب البيانات، و...
اقراء المزيد
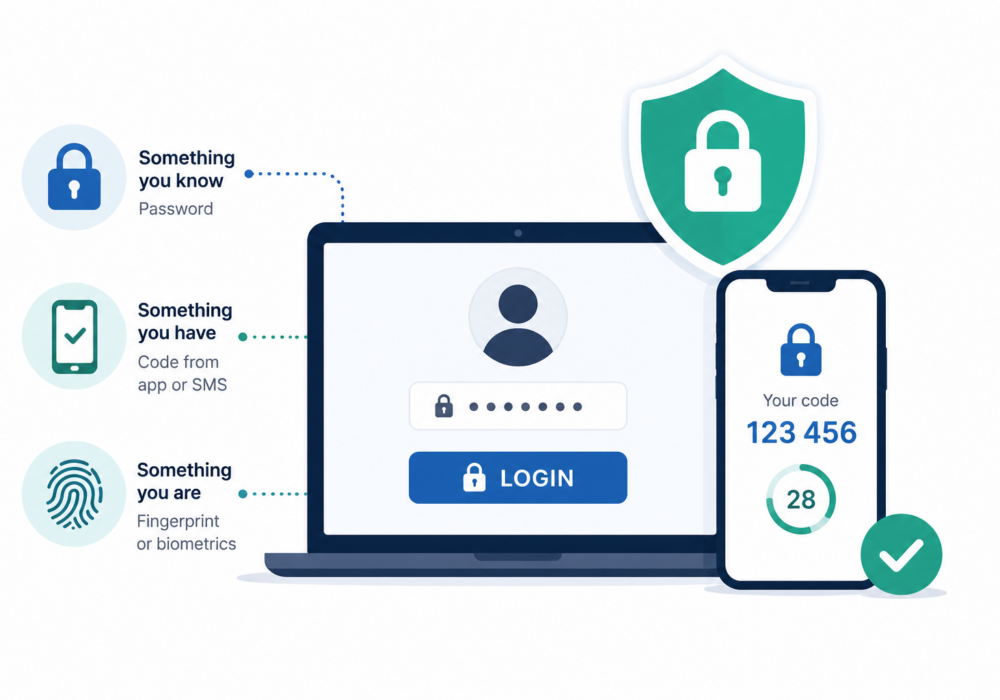
المصادقة متعددة العوامل (MFA) هي طريقة أمان تتطلب من المستخدمين التحقق من هويتهم باستخدام عاملين أو أكثر...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.
