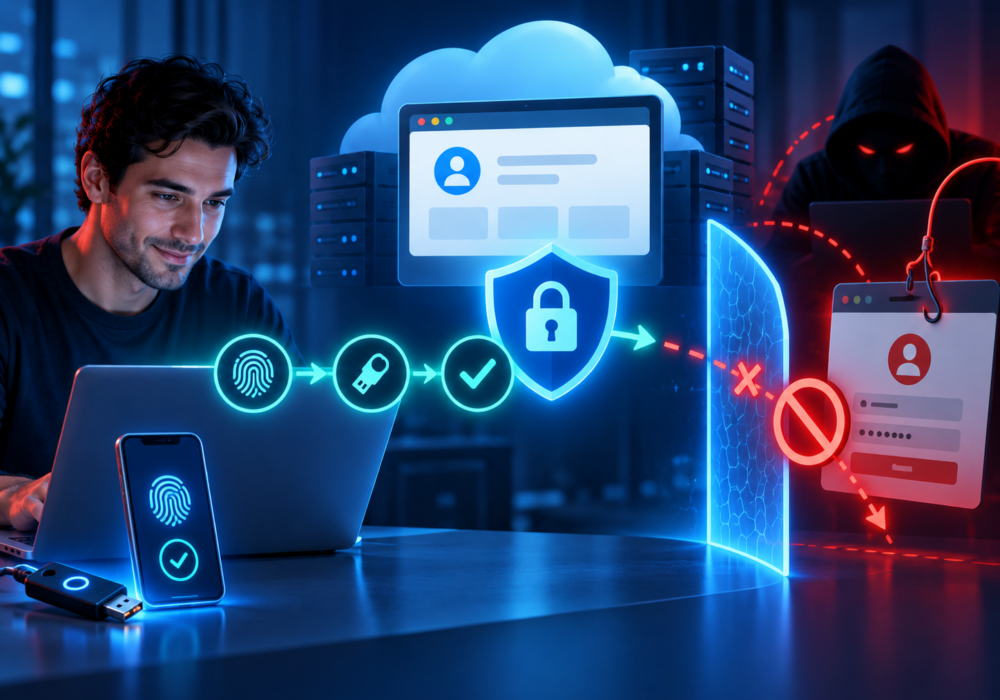
المصادقة متعددة العوامل المقاومة للتصيد الاحتيالي هي مصادقة مصممة لمنع استخدام بيانات الاعتماد بنجاح على موقع ويب يتحكم فيه المهاجم.
توفر طرق المصادقة متعددة العوامل التقليدية مثل رموز الرسائل النصية القصيرة وكلمات المرور لمرة واحدة وإشعارات الدفع البسيطة حماية قيّمة، ولكن قد يحاول المهاجمون المتطورون سرقة عوامل المصادقة هذه أو نقلها.
تستخدم المصادقة المقاومة للتصيد الاحتيالي تقنيات التشفير التي تربط عملية المصادقة بالموقع الإلكتروني أو الخدمة الشرعية.
تعتبر المصادقة القائمة على FIDO و WebAuthn أمثلة شائعة الاستخدام.
هذا يعني أنه حتى لو تم خداع المستخدم لزيارة صفحة تسجيل دخول مزيفة مقنعة، فلا يمكن ببساطة إدخال بيانات اعتماد المصادقة أو إعادة استخدامها على موقع المهاجم.
ينبغي على الشركات الصغيرة والمتوسطة أن تنظر إلى المصادقة متعددة العوامل المقاومة للتصيد الاحتيالي باعتبارها التوجه طويل الأجل لتأمين حسابات الأعمال المهمة.
لا تحتاج المؤسسات بالضرورة إلى نقل جميع الحسابات فورًا. يمكن أن تبدأ عملية النقل القائمة على تقييم المخاطر بما يلي:
يمكن أن توفر مفاتيح المرور ومفاتيح أمان FIDO مصادقة مقاومة للتصيد الاحتيالي مع تقليل الاعتماد على كلمات المرور.
ينبغي على مزودي خدمات الإدارة (MSPs) إعطاء الأولوية للمصادقة متعددة العوامل المقاومة للتصيد الاحتيالي لفنييهم ومديريهم لأن بيانات اعتماد مزودي خدمات الإدارة المخترقة قد تؤثر على العديد من العملاء.
كما يمكنهم مساعدة العملاء في التخطيط لعمليات الانتقال من أساليب المصادقة الأضعف إلى مفاتيح المرور، ومفاتيح أمان FIDO، وغيرها من الخيارات الحديثة.
ينبغي على مزودي خدمات الإدارة (MSPs) مراعاة قوة المصادقة عند مراجعة نضج أمن العملاء، ومتطلبات التأمين السيبراني، والوصول عن بعد، وضوابط الوصول المتميز.
لا توفر جميع أنظمة المصادقة متعددة العوامل نفس مستوى الحماية.
يعد التحقق متعدد العوامل أمرًا مهمًا، ولكن ينبغي على المؤسسات أن تتجه نحو المصادقة التي تمنع بيانات الاعتماد من العمل على الموقع الإلكتروني الخاطئ في المقام الأول.
قراءة إضافية:
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيد
الخطورة: حرجة (CVSS 9.2) | تاريخ الإصدار: 22 أكتوبر 2026. في 21 أكتوبر، تم اكتشاف عيبين حرجين في لغة PHP...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.