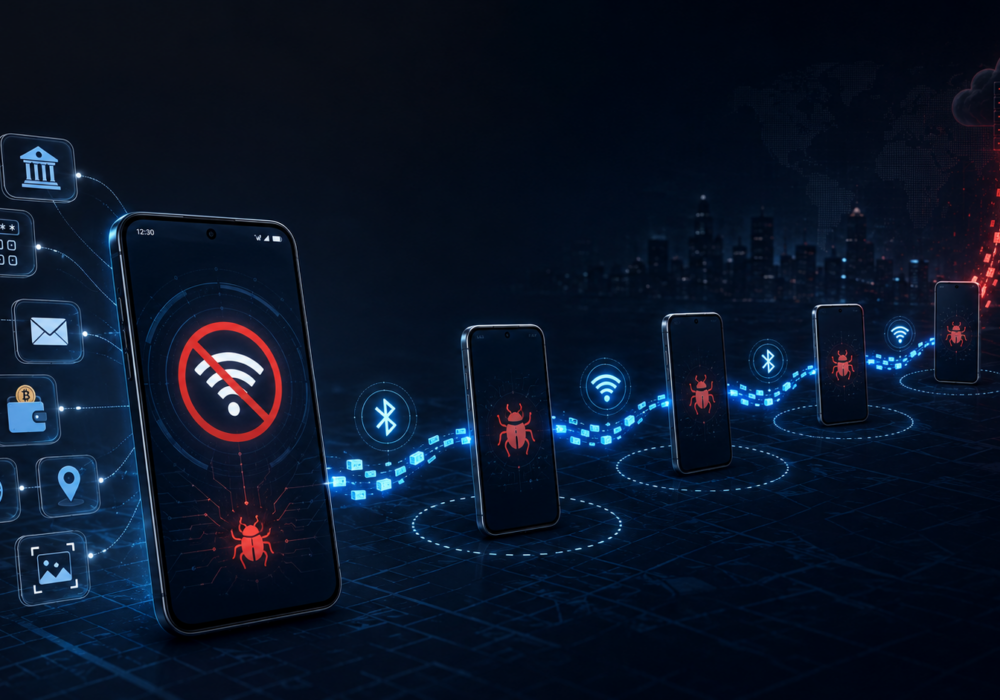
恶意软件偶尔会耍一些高明的伎俩,让安全研究人员不得不停下来仔细研究。Manic 就是其中之一。它是一种新型的安卓威胁,它做了一件大多数恶意软件都不会做的事情:当受感染的手机失去网络连接时,Manic 仍然会想方设法继续窃取数据。
它的犯罪行为包括键盘记录、屏幕篡改、中间人重放攻击和隐藏间谍软件,所有这些都集成在一个恶意软件包中。对于经验丰富的网络安全专家来说,很明显,黑客在这款最新的恶意软件中充分利用了人工智能的强大功能。
ThreatFabric 的研究人员发现,Manic 病毒主要针对银行、政府身份识别服务、即时通讯应用、加密货币平台,甚至军用通信工具,攻击目标主要集中在乌克兰、俄罗斯和欧洲部分地区。该病毒会监控受感染手机上的 169 种特定应用,包括银行应用、支付服务、加密钱包、浏览器和电子邮件客户端。
Manic一旦运行,其工作原理类似于银行木马和间谍软件的结合体。它会记录你的输入内容、窃取一次性验证码、追踪你的位置并截取屏幕截图。它甚至使用巧妙的叠加技术来窃取你的PIN码。当你点击银行应用程序的键盘时,Manic会悄悄记录你的点击位置,然后在下方的真实屏幕上重现相同的点击操作。你的银行应用程序运行一切正常,因此你根本不会察觉到任何异常。
大多数恶意软件需要网络连接才能将窃取的数据发送回攻击者。关闭 Wi-Fi 和移动数据后,恶意软件通常就会停止活动。
Manic找到了一种绕过方法。如果受感染的手机没有网络连接,它会通过蓝牙或Wi-Fi Direct寻找附近其他受感染的手机。如果找到,它会将窃取的数据传递给第二部手机,数据就这样一路传递,直到到达攻击者手中。数据最多可以通过这种方式在四台设备之间传递。
这再次提醒我们:飞行模式并非万能盾牌。真正的保护在于从一开始就防止恶意软件入侵你的手机。
Manic 通过钓鱼网站和伪装成日常实用工具的虚假应用传播。它并非来自官方的 Google Play 应用商店。这反而是这个故事最令人鼓舞的地方之一。Manic 的幕后黑手正是利用欺骗手段,诱使用户在非可信渠道安装恶意软件。这意味着,你比想象中拥有更大的控制权。
您无需企业级安全软件或专门的IT部门即可降低风险。从今天开始尝试以下这些习惯。
网络威胁在新闻标题中听起来很吓人,但你的日常习惯比任何一条新闻都重要。每次安装应用前检查来源,或者点击可疑链接前稍作犹豫,你都在构建一个比昨天更强大的数字自我。这才是关键所在。微小而稳定的选择永远胜过完美。
本周花五分钟时间,检查一下手机上哪些应用来自 Play 商店以外的渠道。删除所有你不认识或不需要的应用。这绝对是件好事,而且意义重大。
Manic恶意软件是什么? Manic是一种安卓恶意软件,它结合了银行木马的攻击手段和间谍软件的功能,例如位置追踪和屏幕录制。
Manic 是如何进入手机的?它不是通过 Android 官方应用商店传播的,而是通过钓鱼链接和伪装成普通实用程序的虚假应用传播的。
关闭手机网络就能阻止 Manic 窃取数据吗?不一定。Manic 会通过蓝牙或 Wi-Fi Direct 寻找附近其他受感染的手机,并利用它们将窃取的数据转发给攻击者。
Manic 监控哪些应用?它监控 169 个应用,包括银行、支付服务、加密货币钱包、浏览器、电子邮件客户端和即时通讯应用。
现在最有效的措施是什么?只从 Google Play 商店安装应用,并保持 Google Play Protect 开启。这两个习惯可以阻止此类恶意软件的大部分入侵途径。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。



作者:Katie Boquetti | 编辑:Craig Taylor Craig Taylor 编辑:验证码应该测试……
了解更多