ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Avustralya Siber Güvenlik Merkezi (ACSC), Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC) ve ABD Federal Soruşturma Bürosu (FBI) ile iş birliği yaparak, bilgisayar korsanları tarafından istismar edilebilen mevcut en önemli güvenlik açıklarını detaylandıran bir rapor hazırladı. Her bir güvenlik açığı , bilgi güvenliği uzmanları tarafından kullanılan en önemli tehdit istihbaratı kaynaklarından biri olan Ortak Güvenlik Açıkları ve Maruz Kalmalar (CVE) veritabanında titizlikle belgelenmiştir .
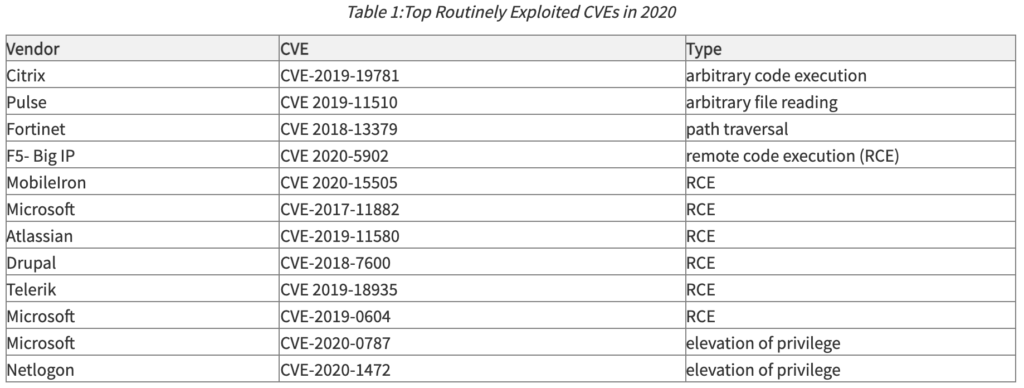
2020'de, pandeminin neden olduğu uzaktan çalışmaya hızlı geçiş, bilgisayar korsanları için tam bir fırsata dönüştü. Aceleyle eve getirilen sistemler, doğrudan Microsoft güncellemelerini engelleyen yama altyapısına erişimi kaybetti ve bunun yerine, yamaların şirkete ait cihazlara kontrollü bir şekilde dağıtılması sağlandı. Sorun şu ki, bazı durumlarda yamalarınızı almak için şirket ofisindeki bir etki alanı denetleyicisiyle görüşmeniz gerekiyordu. 6 ila 9 ay boyunca uzaktan çalışmak, bazı bilgisayarların altı ila dokuz ay boyunca hiçbir yama almaması anlamına geliyordu. 2020'de en sık hedef alınan dört güvenlik açığı, yama uygulanmamış Microsoft güvenlik açıklarını etkiledi.
Aşağıda , 2020 yılında bilgisayar korsanları tarafından en sık istismar edilen CVE'leri özetleyen bir tablo bulunmaktadır:
İşletmelerin, uzaktan çalışanların yeni gerçeklerine uyum sağlayacak şekilde yama altyapılarını planlamaları gerekir. Ya doğrudan Microsoft Güncelleştirmelerini etkinleştirirler ya da uzaktan çalışanların erişebileceği daha yeni bulut tabanlı bir altyapının devreye alınması gerekir. Uzak çalışma alanlarında sistemler yama uygulanmadan bırakılamaz.
Bilgisayar korsanları, 2021 yılında çeşitli Microsoft güvenlik açıkları (aşağıda gösterilmiştir) ve 2020'de görülen güvenlik duvarı çözümleri (2021'de eklenen Accellion ile Fortinet) ve uzaktan erişim çözümleri (Pulse listede kalırken VM Ware Citrix'in yerini aldı) ile yama uygulanmamış sistemlere saldırmaya devam etti.
Birçok güvenlik açığını gidermenin en etkili yolu, yamalar yayınlandığında yazılım sürümlerini güncellemektir. Çoğu zaman, bir yama oluşturulurken, satıcı yama yayınlanana kadar güvenliğinizi korumak için geçici çözümler konusunda talimatlar verir. Pandemi döneminde güncel kalmak için, gerektiğinde ve her yerde yazılımı otomatik olarak güncelleyen bulut tabanlı bir yama yönetim çözümü kullanın.
Küçük ve orta ölçekli işletmelerin sıklıkla kullandığı yama yönetimi çözümleri arasında ManageEngine ve Automox yer almaktadır. ManageEngine, 25 cihaza kadar ücretsiz yama hizmeti de sunmaktadır.
CyberHoot, bir yama yönetim sistemi benimsemenin yanı sıra, bireyleri ve işletmeleri çevrimiçi siber saldırılara karşı korumak ve bu saldırılardan kaynaklanan zararları sınırlamak için aşağıdaki en iyi uygulamaları önermektedir:
https://youtube.com/watch?v=_zWJEsV4uV4
kaynaklar:
Ek Okumalar:
İki Partili Siber Güvenlik Yasa Tasarısı Yaklaşıyor
2020'nin En Pahalı Siber Suçu Neydi?
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

