Fidye yazılımlarının ve bunların sızıntı yazılımlarına evriminin günümüzde çoğu işletme için kritik bir tehdit olduğu açıkça görülüyor . Palo Alto'daki Crypsis IR Ekibine göre, bilgisayar korsanlarından gelen ortalama fidye talebi 840,000 doların üzerine çıktı ve 2021'de 10 milyon dolarlık rekor ödeme talebinin, Acer'dan istenen 50 milyon dolarlık rakamla gölgede kaldığını gördük . Siber güvenlik haber başlıklarını takip ediyorsanız, yalnızca fidye yazılımı saldırıları konusunda endişeleniyor olabilirsiniz. Ancak, bilgisayar korsanları topluluğunun dikkatini çeken ve küçük ve orta ölçekli işletmelerin zararına kullanılan her zaman yeni bir yaklaşım vardır. 2020'de bu tehdit, genellikle havale dolandırıcılığına ve olay başına on binlerce dolar (bazen yüz binlerce dolar) kayba yol açan İşletme E-posta Güvenliği İhlali (BEC) idi. Peki bu, fidye yazılımından daha mı büyük? Cevap kime sorduğunuza bağlı, ancak muhtemelen hayır.
FBI'ın 2020 " İnternet Suçları Raporu " ise çok farklı bir tablo ortaya koyuyor; raporda bildirilen fidye ödemeleri son derece düşük, 30 milyon doların altında ve diğer siber suç türleri bu rakamı daha da düşürüyor. Rapora göre, işletmeler 2020 yılında en çok zarar veren suç türü olan İşletme E-posta Güvenliği İhlali (BEC) sorunlarını çözmek için toplam 1.8 milyar dolar ödedi. Sorun şu ki, asıl büyük mali zarar fidye yazılımı değil. Aşağıdaki görselde de belirtildiği gibi, FBI'a bildirilmeyen vakaları, iş kayıplarını, üçüncü taraf çözümlerini vb. içermiyor; bu da garip bir şekilde düşük bir rakam ortaya çıkarıyor. Düşük rakamın bir diğer nedeni ise sızıntı yazılımları ve ABD Hazine Bakanlığı'nın 1 Ekim 2020'den itibaren ABD'de Bitcoin ile fidye ödemeyi yasa dışı hale getirmesiyle ilgili . Onların argümanı, bir terör örgütüne ödeme yapıyor olabileceğiniz ve bunun %100 yasa dışı olduğu yönünde. FBI'ın istatistikleri hakkında fikir edinmek için aşağıdaki görsele göz atın:
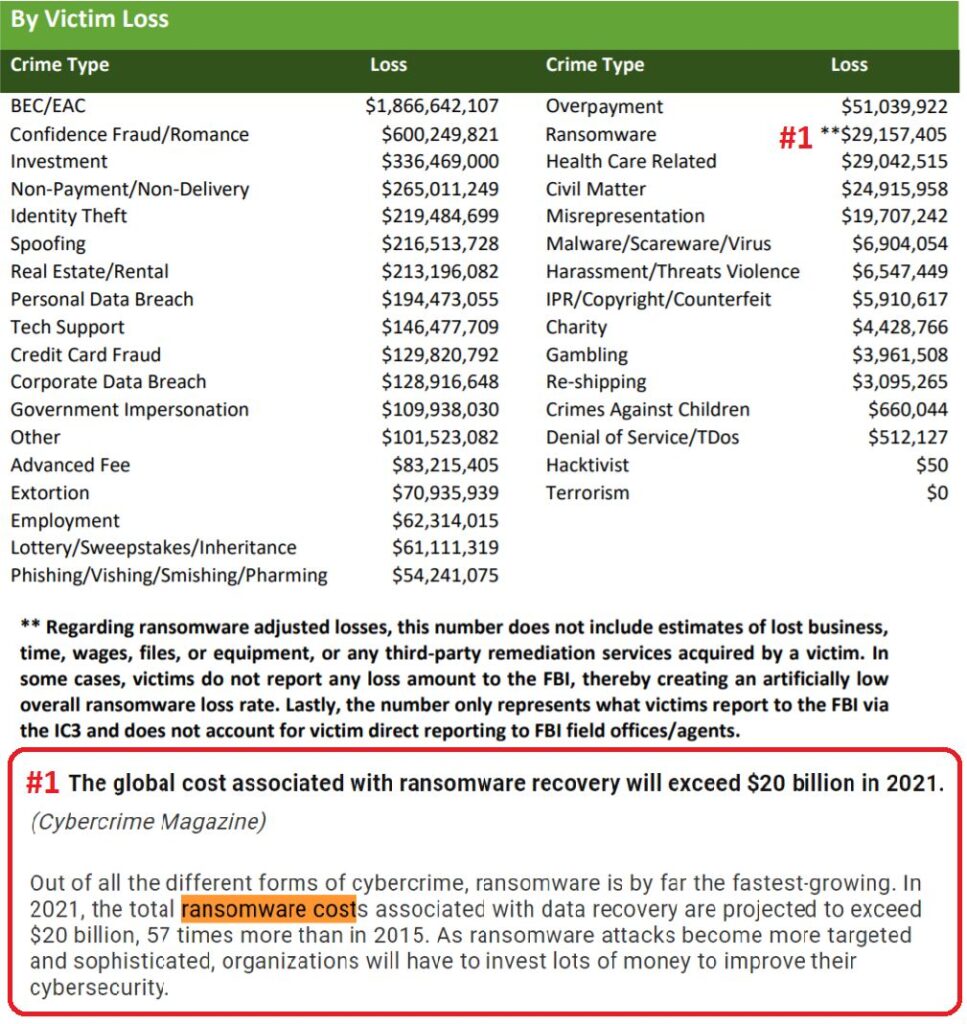
BEC (İşletme E-posta Saldırısı), bilmeyenler için, e-posta yoluyla gerçekleştirilen ve aldatma yoluyla eylem yaratmayı ( sosyal mühendislik ) hedefleyen bir bireye yönelik saldırıdır. Saldırı, sahte bir e-posta adresinden veya bir iş arkadaşından veya iş ortağından geliyormuş gibi görünen, ele geçirilmiş gerçek bir adresten kaynaklanabilir. Ele geçirilmiş bir hesap değerlidir çünkü meşru ve güvenilir bir e-posta sunucusundan kaynaklandığı için birçok korumayı atlatır. BEC saldırıları, olgun ve test edilmiş metodolojilere sahip gelişmiş saldırganlar tarafından gerçekleştirilir ve FBI istatistiklerinin gösterdiği gibi, bu saldırganlar için mali açıdan kazançlı, mağdur işletme için ise oldukça zararlıdır. BEC'nin en yaygın sonuçlarından biri, bilgisayar korsanının şirketinizdeki ele geçirilmiş finansal hesabı kullanarak ödeme bilgilerini değiştirmesiyle on binlerce veya yüz binlerce doların yanlış hesaba havale edilmesidir. FBI istatistiklerinden de görülebileceği gibi, sonuçlar yıkıcıdır.
Fidye yazılımı, bir bilgisayar sistemine ve daha da önemlisi, içerdiği kritik verilere erişimi, bir miktar para veya fidye ödenene kadar engellemek için tasarlanmış kötü amaçlı bir yazılımdır. Saldırganlar ödemeyi Bitcoin olarak talep eder , bu da ödemelerin araştırmacılar tarafından büyük ölçüde izlenemez olmasını sağlar (şu anda yasa dışıdır).
Bir fidye yazılımı türü olan sızıntı yazılımı, diğer birçok tehdit gibi çalışır ve ilk saldırı, yatay hareket ve yetki yükseltme aşamalarından geçer. Gerçek şifreleme (ve ilişkili veri sızdırma/diğer baskı taktikleri), saldırıyı paraya çevirmenin kolay bir yoludur. Bu, modern fidye yazılımı türlerine karşı kapsamlı stratejiler geliştiren kuruluşların birçok başka potansiyel saldırıya karşı korunduğu anlamına gelir. Yalnızca tek bir alana (örneğin veri kurtarma) odaklananlar ise, veri sızdırma ve çevrimiçi ifşa gibi gelişmiş fidye yazılımı tehditlerine karşı savunmasız kalır. CyberHoot, geçen yıl fidye yazılımı kayıplarının 10 milyar dolar civarında olduğunu ve BEC'den kaynaklanan kayıpları gölgede bıraktığını tahmin ediyor.
Neyse ki siz ve işletmeniz, İş E-postası Güvenliği İhlali'ne karşı kendinizi savunabilirsiniz. Doğru önlemlerin alınması hayati önem taşır. CyberHoot, hassas bilgilerinizi korumak için aşağıdaki adımları önermektedir:
kaynaklar:
Ek Okuma:
Fidye Yazılımı Görev Gücü Oluşturuluyor
İlgili terimler:
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.