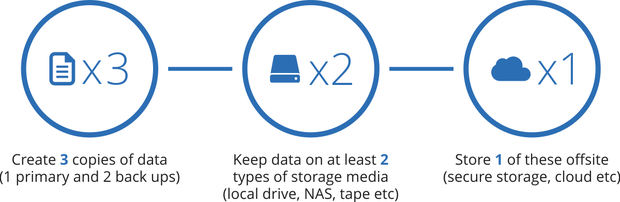
3-2-1 Yedekleme Yöntemi, bilgisayarınızdaki bilgileri yedeklerken "3-2-1 Kuralı"nı ifade eder. Güvenlik uzmanlarının verilerinizi yedeklemenizi önerdiği yöntem şöyledir:
Verilerin üç kopyasını saklamak aşırı görünebilir, ancak donanım veya yazılımın sizi başarısızlığa uğratması ve verilerinizin ve bilgilerinizin siberuzayda kaybolması çok olasıdır.
Küçük ve orta ölçekli işletmeler (KOBİ'ler) kesinlikle günlük hayattaki siber saldırılara karşı risk altındadır . Siber saldırganlar, büyük firmalara kıyasla küçük ve orta ölçekli işletmeleri 15 kat daha sık hedef almaktadır. Siber saldırganlar bunu biliyor ve bu nedenle sizi hedef alıyor. KOBİ'ler genellikle sistemlerini düzgün bir şekilde güvence altına almak için gerekli kaynaklara sahip değildir, çalışanlarını siber güvenlik konusunda eğitemezler ve bazen de uygun güvenlik araçlarından yoksundurlar.
Bu nedenlerden dolayı CyberHoot tüm KOBİ'lerin 3-2-1 yöntemine ek olarak şu eylemleri gerçekleştirmesini öneriyor:
Çalışanlarınıza kimlik avı e-postalarını nasıl tespit edip silebileceklerini öğretin. İşte bu konuda yardımcı olacak ücretsiz bir video: Kimlik Avı Saldırılarından Kendinizi Nasıl Korursunuz?
Bu proaktif önlemleri almak, maliyetli bir ihlal, kesinti, marka hasarı ve siber sigorta talebi (veya dörtünün birden) riskinizi azaltabilir.
En son siber güvenlik trendlerini, ipuçlarını ve en iyi uygulamaları keşfedin ve paylaşın; ayrıca dikkat etmeniz gereken yeni tehditleri de öğrenin.

Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: "Güç yozlaştırır..."
Daha fazla
Yazar: Katie Boquetti | Editör: Craig Taylor Craig Taylor'ın Editör Yazısı: Yıllardır eğitim veriyoruz...
Daha fazla
Çoğu kimlik avı testi çalışanlarınıza yalan söyler. Bu ise önce merhaba diyor! HootPhish insanlara baştan şunu söylüyor: Bu...
Daha fazlaGeleneksel kimlik avı testlerini geride bırakan pozitif yaklaşımla, insan risklerine karşı daha keskin bakış açısına sahip olun.

