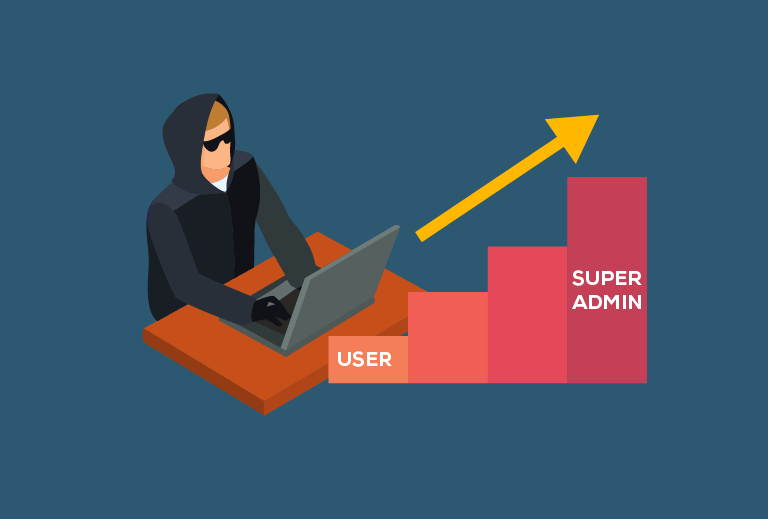
Ang mga Pag-atake sa Privilege Escalation ay kapag ang mga umaatake ay nakakakuha ng access sa mga mataas (administratibong) karapatan, o pribilehiyo, na higit pa sa isang simpleng regular na walang pribilehiyong user. Ang Privilege Escalation ay unti-unting nagpapataas ng access ng isang hacker sa isang computer system sa pamamagitan ng pagsasamantala sa mga likas na kahinaan sa seguridad. Ang mga ito ay inuuri sa pahalang at patayong mga pag-atake sa privilege escalation batay sa estratehiya at layunin ng pag-atake. Ang mga pag-atake sa privilege escalation ay maaari ring magkaroon ng mga pangkalahatang target tulad ng isang buong sistema o network, ngunit ang pag-atake ay maaari ding maging mas nakatuon tulad ng isang partikular na user o partikular na application.
Ang pahalang na pagtaas ng pribilehiyo ay nagsasangkot ng pag-atake sa pagkakaroon ng access sa isang user account at pagtaas ng mga pahintulot sa account na iyon. Ang ganitong uri ng pagtaas ng pribilehiyo ay karaniwang mas mahirap, dahil sa pangkalahatan ay nangangailangan ito ng higit na pag-unawa sa mga kahinaan ng system at ang mas malawak na paggamit ng mga tool sa pag-hack. Madalas na gumagamit ng mga kampanyang phishing ang mga umaatake upang isagawa ang unang hakbang ng pagkakaroon ng access sa isang account.
Available ang ilang opsyon para sa pagpapataas ng mga pahintulot sa pahalang na pagtaas ng pribilehiyo. Ang pagsasamantala sa mga kahinaan sa operating system (OS) ay isa sa pinakasikat para sa pagkakaroon ng root-level na access gamit ang isang simpleng walang pribilehiyong user account upang ma-access o mag-invoke ng pagsasamantala para sa ganitong uri ng pahalang na pag-atake sa pagtaas ng pribilehiyo.
Nangyayari ang vertical privilege escalation kapag ang mga attacker ay direktang nakakakuha ng access sa isang account na mayroon nang mga pribilehiyong kailangan upang makamit ang kanilang layunin. Ang ganitong uri ng privilege escalation ay mas madaling gawin dahil hindi na ito nangangailangan ng anumang hakbang na lampas dito. Sa kasong ito, ang pag-atake ay nakatuon sa pagtukoy ng isang account na may mga kinakailangang pribilehiyo at pagkuha ng access sa account na iyon. Ang multi-factor authentication ay maaaring maging isang mahalagang depensa laban sa mga pag-atake ng vertical privilege escalation batay sa pagnanakaw at pag-abuso sa account o kredensyal.
Kailangang gumawa ng mga proaktibong hakbang ang mga SMB upang maprotektahan laban sa mga hacker at mga aksidente o malisyosong banta mula sa loob ng iyong kumpanya.
Ang pagpapatupad ng prinsipyo ng Least Privilege sa pamamagitan ng pag-alis ng mga Karapatan ng Administrator mula sa bawat empleyado ay isang mahalagang hakbang. Maaari itong mangahulugan ng pagkakaiba sa pagitan ng isang malaking insidente ng pagkakumpiska ng ransomware at ng walang anumang insidente.
Kapag ang isang empleyado ay nalinlang ng isang hacker sa pag-download at pagpapatakbo ng malware sa kanilang computer, ang hindi pagkakaroon ng Mga Karapatan sa Administratibo ay dapat na pigilan ang malware mula sa pag-install. Ang kakulangan ng mga karapatan sa lokal na computer system ay maaaring pumigil sa malware na i-encrypt ang mga file ng user na iyon pati na rin ang mga file na maa-access nila sa mga network file server.
Ang isa pang mahalagang hakbang sa pagprotekta na dapat gawin ay ang pagtatatag ng matibay na proseso ng patch at pamamahala ng kahinaan. Awtomatikong i-update ang mga hindi pa na-patch na system at application nang regular (hindi bababa sa buwanan). Maaari kang mag-deploy ng cloud-based patch management solution upang awtomatikong i-update ang software kailanman at saanman kinakailangan. Karamihan sa mga Managed Service Provider ay gumagamit ng isa sa tatlong malalaking solusyon ng Remote Monitoring and Management (RMM) ( Connectwise , Datto , at Kaseya ) para sa pag-patch ng kanilang mga managed system. Ang mga RMM solution na ito ay nagbibigay din ng pagsubaybay, at remote access bilang karagdagan sa mga nasubukan at napatunayang serbisyo ng patching sa kanilang mga kliyente.
Kabilang sa mga standalone na solusyon sa pamamahala ng patch para sa mga kumpanyang hindi gumagamit ng mga nabanggit na solusyon sa RMM ang ManageEngine , Automox , at Mosyle.
Bukod pa rito, ang mga rekomendasyong ito sa ibaba ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo ng vCISO ng CyberHoot.
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa produkto ng CyberHoot o sa mga Serbisyo ng vCISO ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Mga Kaugnay na Tuntunin:
Mga Karapatan ng Administrator
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

