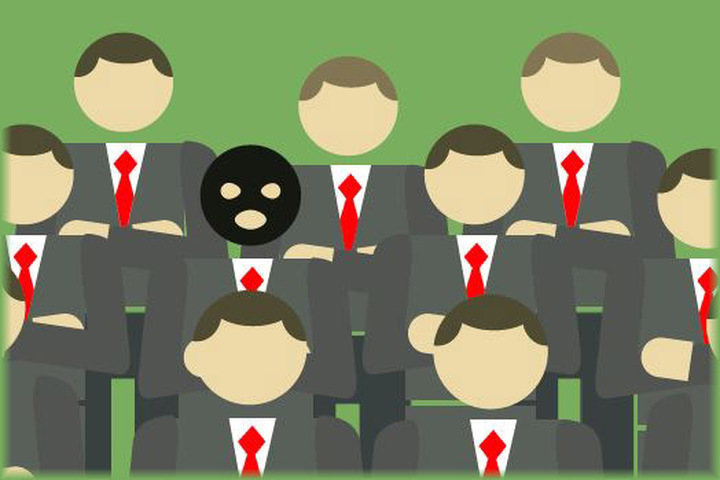
Nangyayari ang mga banta mula sa mga malisyoso at insider kapag ginagamit ng isang insider ang kanilang pribadong pag-access sa mga mapagkukunan ng isang kumpanya at sinasaktan ang data, system, o imprastraktura ng IT ng organisasyong iyon. Kabilang sa mga malisyosong kaganapan mula sa mga insider ang pagnanakaw at pagbebenta ng intelektwal na ari-arian sa mga kakumpitensya, paglalagay ng mga back-door sa mga system at network upang ma-access pagkatapos ng pagtanggal sa trabaho, mga hindi nasisiyahang empleyado na sumisira sa mga kritikal na sistema o humaharang sa pag-access sa mga kritikal na file, system, o serbisyo. Ang bawat isa sa mga pangyayaring ito ay itinuturing na isang may layunin, malisyosong, at insider na pag-atake sa isang kumpanya.
Ang isang kaugnay na termino ay ang Accidental Insider Threat o Incident , kung saan ang isang empleyado ay nagdudulot ng aksidenteng insidente sa seguridad. Ang mga aksidenteng insidente ay nangyayari sa maraming paraan tulad ng paglalantad ng isang database nang hindi ito maayos na sinisiguro, hindi pag-patch ng mga kritikal na sistema na kalaunan ay sinasamantala, at pagtugon sa mga phishing attack mula sa mga hacker sa pamamagitan ng pagpapadala sa kanila ng kritikal o sensitibong impormasyon.
Ang parehong nakakahamak at hindi sinasadyang mga kaganapan sa insider ay naglalagay sa iyong negosyo sa matinding panganib.
Mga Kaugnay na Termino: Insidente ng Hindi Aksidente , Insider
Bilang isang SMB, may ilang simple at madaling paraan upang protektahan ang iyong sarili laban sa mga aksidente at malisyosong insidente mula sa mga insider:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Isipin ang iyong sarili sa highway, lumalagpas sa limitasyon ang bilis na halos 20 segundo kasabay ng iba pang mga sasakyan. Sa unahan, preno...
Magbasa nang higit pa
Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

