Ang Mean Time To Detect (MTTD), na kilala rin bilang Mean Time To Identify (MTTI), ay isa sa mga pangunahing pangunahing tagapagpahiwatig ng pagganap sa Pamamahala ng Insidente . Ang MTTD ay tumutukoy sa mean (average) na dami ng oras na kinakailangan para matuklasan o matukoy ng organisasyon ang isang insidente. Ang pormula ng MTTD ay ipinapakita sa ibaba:
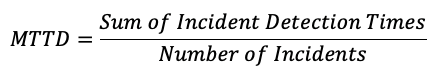
Ang mas maikling MTTD ay nangangahulugan na ang mga user ay dumaranas ng mga pagkagambala sa IT nang mas kaunting oras kaysa sa mas mahabang MTTD. Ang pagtukoy ng insidente ay maaaring magmula sa mga tao, gaya ng mga end-user na nag-uulat ng isang pagkawala ng software, o mula sa mga tool sa pagsubaybay at pamamahala ng system. Sa pangkalahatan, nagsusumikap ang mga organisasyong IT na tuklasin ang isang isyu bago gawin ng isang end-user, upang mabawasan ang pagkagambalang dulot nito, ngunit hindi ito palaging posible. Ang simula ng isang isyu ay dapat na naitala ng mga apektadong kagamitan sa IT at ng mga software program na tumatakbo dito. Halimbawa, ang isang panghihimasok sa seguridad ay maaaring masubaybayan sa isang password na ipinasok sa nalabag na sistema sa isang partikular na oras. Ang MTTD KPI ay maaaring makatulong na ipakita kung ang mga teknolohiya sa pagsubaybay sa IT ay nangongolekta ng sapat na data at sumasaklaw sa mga posibleng pinagmumulan ng mga insidente.
Dapat magsikap ang mga SMB na magkaroon ng pinakamababang posibleng MTTD, ang pinakamahusay na paraan para gawin ito ay ang pagkakaroon ng matibay na mga hakbang sa cybersecurity. Upang manatiling ligtas, kailangan ng iyong kumpanya na gumawa ng mga proactive na hakbang upang mabawasan ang mga pagkakataon nitong makompromiso ng cyberattacks. Inirerekomenda ng CyberHoot ang mga sumusunod na pinakamahuhusay na kagawian upang maiwasan, mapaghandaan, at maiwasan ang pinsala mula sa mga pag-atakeng ito:
Simulan ang pagbuo ng iyong matibay at malalimang plano sa cybersecurity para sa depensa sa CyberHoot.
Pinagmumulan:
Karagdagang Reading:
Mga Panganib at Hamon ng SaaS Solution
Mga Kaugnay na Tuntunin:
Proseso ng Pamamahala ng Alerto sa Paghihina (VAMP)
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit pa
Karamihan sa mga phishing test ay nagsisinungaling sa iyong mga empleyado. Ito ang unang bumati! Sinasabi ng HootPhish sa mga tao nang harapan: ito ay...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.