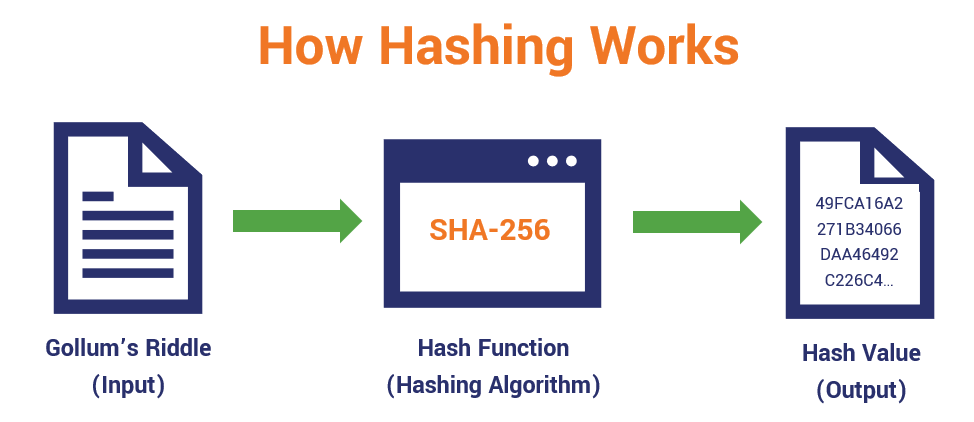
Hašovanie je proces prekladu vstupu ako kľúča do výstupného kódu s jednotnou dĺžkou. Vstupný kľúč môže mať pevnú dĺžku, napríklad celé číslo, alebo premennú dĺžku, napríklad meno alebo heslo. Výstupom je hašovací kód používaný na indexovanie hašovacej tabuľky obsahujúcej údaje alebo záznamy, prípadne ukazovatele na ne.
Hašovacie funkcie môžu vykonávať tri (3) špecifické funkcie:
Silné hašovacie funkcie zabezpečujú dve veci:
Hašovacie tabuľky vytvárajú zoznam, v ktorom sú uložené všetky páry hodnôt a sú ľahko prístupné prostredníctvom jeho indexu. Výsledkom je technika na prístup k kľúčovým hodnotám v databázovej tabuľke veľmi efektívnym spôsobom, ako aj metóda na zlepšenie bezpečnosti databázy prostredníctvom šifrovania.
Jedno z najdôležitejších použití hašovacích algoritmov sa vyskytuje v správcoch hesiel. V tomto článku Cyberhoot popisuje, ako by malo byť ukladanie hesiel solené a hašované , aby sa zabránilo hackerom v spätnom analyzovaní hesla z jeho záznamu v hašovacej tabuľke. To sa dosiahne použitím výstupu hašovacej funkcie ako vstupu pre ďalší výpočet hashovania, rekurzívne, znova a znova. V prípade hlavného hesla sa to dá urobiť desaťtisíckrát, aby sa poskytla čo najväčšia ochrana pre vlastníka hlavného hesla. Keď webové stránky nevykonávajú vhodné rekurzívne hašovacie funkcie na našich heslách, naše heslá sa stanú dostupnými pre hackerov na opätovné použitie pri útokoch proti nám.
Čo by mal môj malý alebo stredný podnik alebo poskytovateľ spravovaných služieb (MSP) urobiť?
Hašovanie a šifrovanie sú dôležité pre malé a stredné podniky (SMB) alebo poskytovateľov spravovaných služieb (MSP) na ochranu dôvernosti kritických a citlivých informácií. Malé a stredné podniky (SMB)/poskytovatelia spravovaných služieb (MSP) môžu spadať pod legislatívne kontroly, ako napríklad HIPAA alebo PCI, ktoré vyžadujú ochranu špecifických foriem údajov (zdravotné záznamy, informácie o PAN kreditnej karte) pred zverejnením (ochrana dôvernosti).
Najlepšou stratégiou pre malé a stredné podniky, ako sa vysporiadať s takýmito požiadavkami, je NEMAŤ takéto údaje k dispozícii. Napríklad povinnostiam súladu s PCI sa často možno vyhnúť partnerstvom s online webovými službami, ktoré vykonávajú autorizáciu úveru mimo vašej webovej stránky alebo obchodu a jednoducho poskytnú malému a strednému podniku/poskytovateľovi spravovaných služieb autorizačný kód.
V ďalších najlepších prípadoch, keď malé a stredné podniky/poskytovatelia spravovaných služieb musia zhromažďovať a ukladať takéto kritické a citlivé údaje, by bolo vhodné rekurzívne hašovať údaje a prípadne ich zašifrovať. Dbajte len na ochranu dešifrovacích kľúčov.
Okrem toho vám a vašej firme pomôžu tieto odporúčania zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Súvisiaci výraz:
Doplňujúce čítanie :
Zdroje :
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

