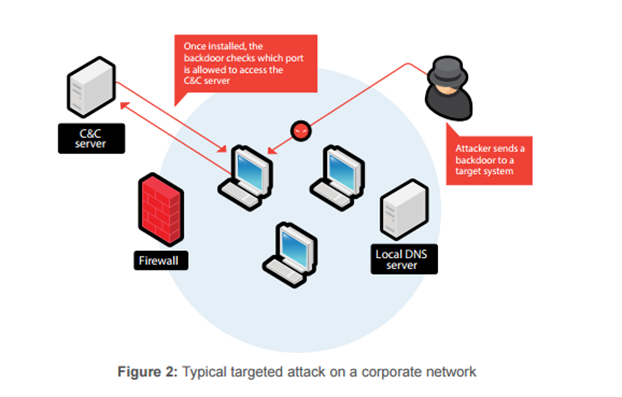
Zadné vrátka (backdoor) vo svete kybernetickej bezpečnosti označujú stratégiu používanú na obídenie bežných bezpečnostných opatrení a získanie privilegovaného prístupu používateľov k počítačovému systému, sieti alebo softvérovej aplikácii. Zadné vrátka používajú oprávnení aj neoprávnení používatelia ( hackeri a štáty ). Neoprávnení používatelia, ak objavia tieto zadné vrátka (alebo ich v niektorých prípadoch tam majú nainštalované), môžu ukradnúť citlivé údaje, nainštalovať ďalší malvér a uniesť zariadenia. Ak zadné vrátka nie sú ešte zabudované do zariadenia výrobcom, inštalujú ich kybernetickí zločinci prostredníctvom phishingu alebo taktík sociálneho inžinierstva, ktoré presviedčajú zamestnancov, aby si stiahli a nainštalovali malvérový softvér zadných vrátok do svojho počítača.
Výrobcovia hardvéru môžu tiež vkladať zadné vrátka ako zámerný prostriedok na získanie prístupu k ich technológii po nasadení. Toto sa dá neškodne použiť na pomoc zákazníkom, ktorí nemajú prístup k zariadeniam, alebo na riešenie vzniknutých softvérových problémov. Môžu to byť tiež zlomyseľne použité štátmi. Nižšie je uvedených mnoho článkov, ktoré citujú spoločnosti CISCO (americká spoločnosť) a Huawei (čínska spoločnosť), ktoré údajne zabudovávajú zadné vrátka do svojich hardvérových produktov.
Najznepokojujúcejšie zo všetkého sú nedávne odhalenia Edwarda Snowdena, ktoré odhalili, že NSA mohla zabudovať zadné vrátka do kryptografie eliptickej krivky, čím v podstate podkopáva dôveru a dôveru v naše šifrovacie algoritmy. Tieto zadné vrátka údajne umožňovali NSA špehovať šifrovanú komunikáciu po celom svete.
Zdroj: Malwarebytes , CyberHoot
Doplňujúce čítanie :
V zariadeniach CISCO nájdené zlovestné tajné zadné vrátka 2019-05-02
V zariadeniach CISCO sa neustále objavujú zadné vrátka (2018-07-19)
Zariadenia 5G Huawei zakázané, pretože USA vedia, aké lákavé môžu byť zadné vrátka
USA zistili, že Huawei má zadné vrátka k ich 5G sieťam
Najťažšou časťou obrany proti tejto zraniteľnosti je, že výrobca si nemusí byť vedomý zadných vrátok v jeho hardvéri alebo softvéri, ktoré vznikajú v dôsledku zraniteľnosti. Inokedy sú nútení umiestniť zraniteľnosť tam štátom, v ktorom pôsobia. To vás ako majiteľa malej alebo strednej firmy môže znepokojovať, ale existujú určité postupy, ktoré vás môžu pred niektorými z týchto typov zadných vrátok ochrániť:
V konečnom dôsledku, ak sa štát chce dostať do vašej siete, pravdepodobne takýto prístup získa. Vyššie uvedené opatrenia spolu s politikami školení a riadenia by mali pomôcť vášmu malému a strednému podniku zostať v bezpečí pred všetkými ostatnými, ktorí sa do nej pokúšajú vniknúť.
https://youtube.com/watch?v=hE8e0jO35sghttps%3A
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

